
AbuseBox
Entérate de que tu servidor de correo está en listas negras antes que tus usuarios.
Monitorización autoalojada para las IPs y dominios que gestionas: 24 listas negras DNS, caducidad de SSL y de dominio, SPF/DKIM/DMARC y disponibilidad, con una alerta cuando algo cambia.
Sitio web | Inicio rápido | Registro de cambios




Inicio rápido
git clone https://github.com/bekkaze/abusebox.git && cd abusebox
docker compose up -d
Abre http://localhost:3000 e inicia sesión como admin con la contraseña de docker compose exec backend cat /app/data/initial_admin_password, luego cámbiala en Settings. Más opciones en Installation.
Por qué AbuseBox
- Resultados en los que puedes confiar. Antes de confiar en una lista negra, AbuseBox la verifica contra sus direcciones de prueba (RFC 5782). Una lista que rechaza tu resolver muestra No answer, no un falso "limpio". Pruébalo: a través de Google DNS, Spamhaus dice "not listed" para todo.
- Cada listado explicado. Spamhaus SBL (una fuente de spam) y PBL (un rango de usuarios finales) no son el mismo problema. Cada listado viene con su significado y una severidad, para que sepas qué corregir primero.
- La salud del servidor de correo en un solo lugar. 24 listas negras, AbuseIPDB, caducidad de SSL y dominio, calificaciones SPF/DKIM/DMARC, informes DMARC y uptime.
- Clasificado por lo que realmente importa. Cada activo recibe una puntuación de riesgo sobre 100, ponderada según la severidad que decodifican los propios códigos de retorno de cada lista negra, de modo que un listado crítico supera a tres cosméticos. La puntuación muestra su cálculo: cada factor, lo que aportó y sobre cuánto.
- Te dice qué cambió. Comprobaciones programadas, un registro de actividad y alertas por email, Slack, Discord o webhook cuando algo se lista, se deslista, se cae o está a punto de caducar.
- Tuyo. Autoalojado, con licencia MIT, sin telemetría, sin plan de pago.
Si AbuseBox te evita un rebote, una estrella ayuda a otros operadores de correo a encontrarlo.
Características
Monitorización
- Añade IPs y dominios como activos (uno a uno, una lista de hasta 300, o una /24 completa) y elige qué comprobaciones se ejecutan en cada uno
- Recomprobaciones programadas con un intervalo global o por activo, además de un botón "check due assets now"
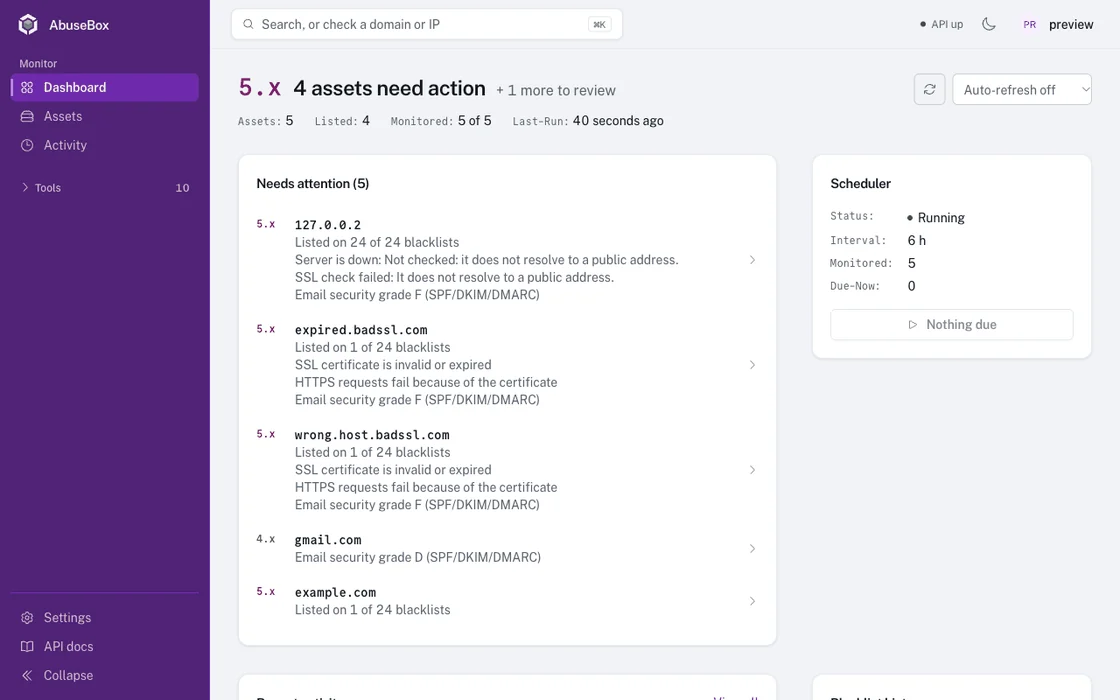
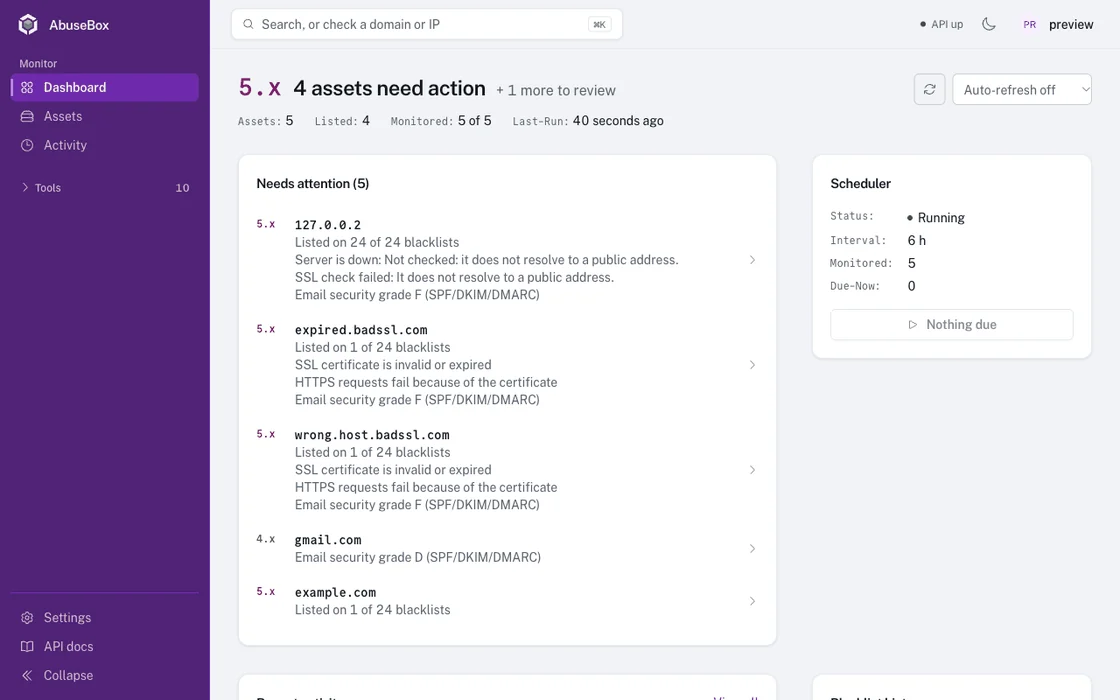
- Un panel que se abre en lo que requiere acción, ordenado por una puntuación de riesgo de 0 a 100 construida a partir de los hallazgos propios de cada activo
- Una puntuación de riesgo por activo con sus factores desglosados: listas negras, accesibilidad, certificado, dominio, autenticación de correo y reputación
- Un registro de actividad de cada cambio, historial de comprobaciones con lo que cambió entre ellas, y gráficos del historial de listas negras
- Alertas por email, Slack, Discord o webhook para nuevos listados, eliminaciones, caídas, recuperaciones y avisos de caducidad
Comprobaciones
- Listas negras: 24 listas negras DNS, cada listado decodificado con su significado y una severidad, y cada lista verificada contra sus direcciones de prueba
- AbuseIPDB: puntuación de confianza de abuso, informes, ISP y país (clave de API gratuita)
- SSL: validez, emisor, caducidad, nombres cubiertos, y si la versión de TLS y el cifrado siguen siendo aceptables
- WHOIS: registrador, fechas, servidores de nombres y contacto de abuso, sobre IPv6 o IPv4
- DNS: registros A, AAAA, MX, TXT, CNAME, NS, SOA y PTR
- SPF / DKIM / DMARC: calificados de A a F, con selectores DKIM personalizados, además de análisis de informes agregados DMARC. Se gestiona el propio nombre de host de un servidor de correo: su SPF se lee donde está publicado, y la política DMARC y la clave DKIM que lo cubren se encuentran en el dominio al que pertenece
- Estado del servidor: resolución DNS, puertos 80 y 443, estado HTTP y tiempo de respuesta
- Comprobaciones masivas y de subred: hasta 300 objetivos a la vez, o cada dirección de una /24
Día a día
- Seguimiento de deslistado con enlaces a la página de eliminación de cada lista negra
- Vista de tabla o de tarjetas, con búsqueda, filtros, ordenación y paginación realizados en el servidor, de modo que la primera página es la cima del orden real sin importar cuántos activos tengas
- Un propietario por activo, buscable junto con el nombre de host, el tipo y la descripción
- Acciones masivas y exportación CSV
- Paleta de comandos (Ctrl/Cmd + K), temas claro y oscuro, un diseño móvil
- Varios usuarios con roles de administrador, retención de historial opcional, y una API REST con documentación Swagger
- Una página pública de comprobación rápida (con límite de peticiones) que no requiere cuenta; todo lo demás requiere iniciar sesión
Instalación
Docker (recomendado)
git clone https://github.com/bekkaze/abusebox.git
cd abusebox
cp backend/.env.example .env    # optional: alerts, API keys, admin account
docker compose up -d            # pulls the prebuilt images (add --build to build from source)
Abre http://localhost:3000 y ya está todo listo.
Primer inicio de sesión: el usuario es admin, y el primer arranque genera una contraseña aleatoria. Léela con docker compose exec backend cat /app/data/initial_admin_password; el log del backend nombra el archivo pero ya no imprime la contraseña en sí, de modo que un log que compartas con alguien no les entrega la cuenta. Cámbiala en Ajustes justo después de iniciar sesión; la copia guardada se elimina cuando lo hagas. Para elegirla tú mismo, establece DEFAULT_ADMIN_PASSWORD en .env antes del primer arranque. Si la ruta de datos no es escribible, la cuenta no se crea en absoluto, y el log lo indica en lugar de poner la contraseña en él.
La interfaz responde en cualquier nombre de host, así que puedes abrirla desde otra máquina de inmediato. Colócala detrás de tu propio proxy inverso HTTPS antes de exponerla a una red en la que no confíes.
Configuración manual
Haz clic para expandir
Requisitos previos: Python 3.11+, Node.js 20.19+, Yarn
Backend:
cd backend
cp .env.example .env
pip install -r requirements.txt
uvicorn app.main:app --host 127.0.0.1 --port 8100 --reload
 bekkaze/abusebox

