
 backbay-labs/thrunt-god
Sistema de comandos de caza de amenazas para IDEs agentivos



De la señal, al enjambre.
Sin dioses. Solo Thrunt.
Sistema de comandos de cacería de amenazas para IDEs agénticos.
Claude Code · OpenCode · Gemini · Codex · Copilot · Cursor · Windsurf
/thrunt:autonomous | un comando, cacería completa
Instalación · Fases · Comandos · Flujos · Artefactos
npx thrunt-god@latest --claude --local

Inicia la superficie de comandos de cacería en tu entorno IDE local.
| IDE | Comando |
|---|---|
| Claude Code / Gemini | /hunt:help |
| OpenCode | /hunt-help |
| Codex | $hunt-help |
| Copilot | /hunt-help |
| Cursor / Windsurf | hunt-help |
Descarga thrunt-god-0.3.0.vsix desde el lanzamiento v0.3.0.
Luego instálala de una de dos maneras:
..., elige Instalar desde VSIX..., y selecciona el archivo descargado.code --install-extension thrunt-god-0.3.0.vsix
Después de la instalación, abre una carpeta que contenga .planning/MISSION.md o .hunt/MISSION.md y la barra lateral de THRUNT se activará automáticamente.
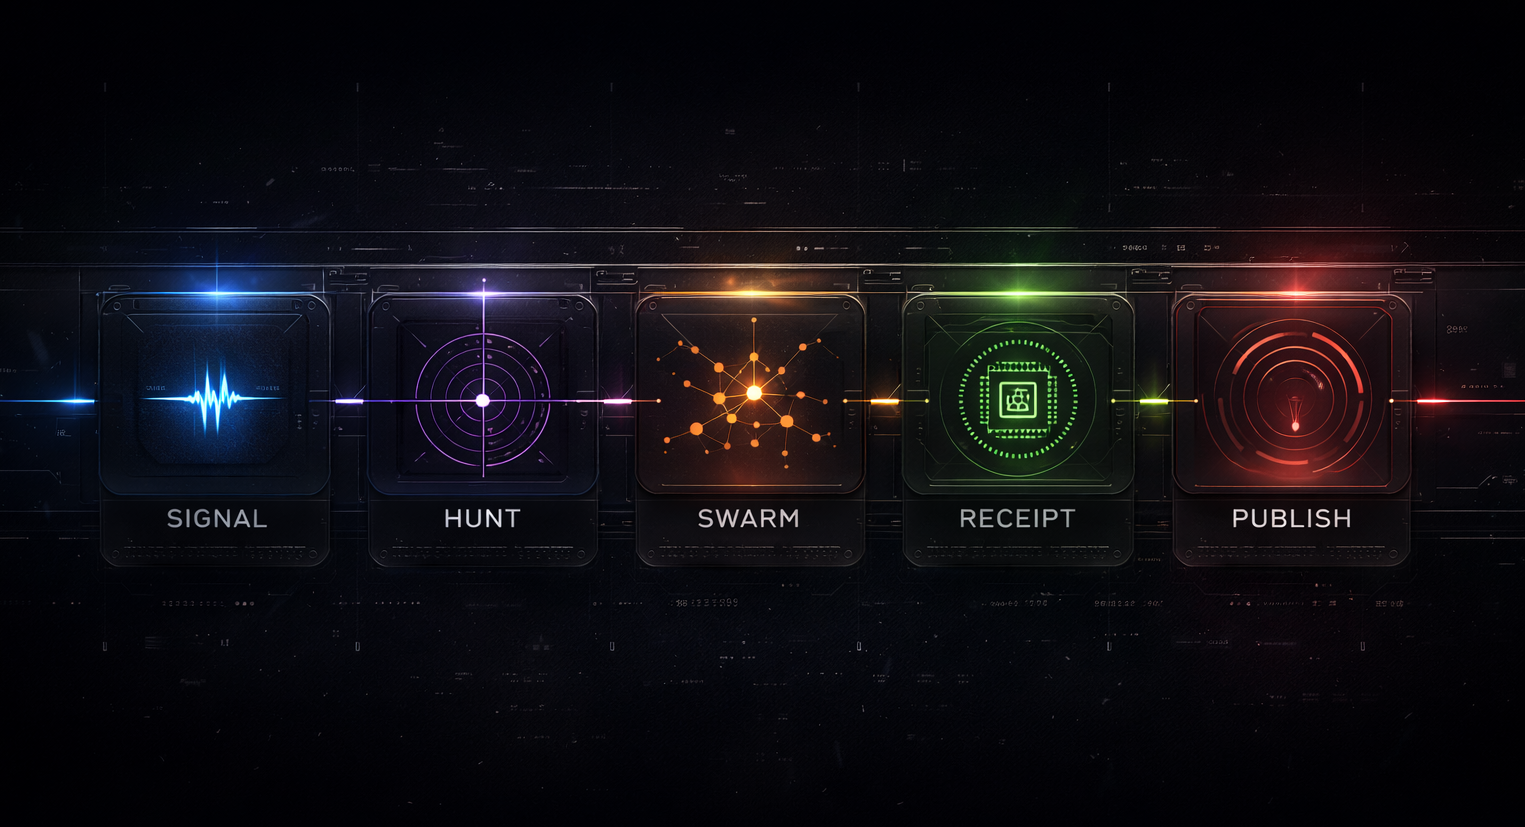
Cada cacería se resuelve a través de cinco fases. Cada paso es explícito.
| Fase | |
|---|---|
| Señal | Una detección, anomalía, pista o entrada de inteligencia abre el caso |
| Cacería | Se forman, delimitan y hacen comprobables las hipótesis |
| Enjambre | Agentes paralelos ejecutan investigaciones estructuradas a través de las fuentes disponibles |
| Recibo | Cada afirmación está vinculada a consultas exactas, marcas de tiempo y linaje de evidencia |
| Publicar | Solo los hallazgos validados se empaquetan para consumidores posteriores |
| Comando | Propósito |
|---|---|
/hunt:new-program | Levantar un programa de cacería a largo plazo |
/hunt:new-case | Abrir un caso a partir de una señal |
/hunt:map-environment | Inventariar fuentes de datos, acceso y topología |
/hunt:shape-hypothesis | Desarrollar y refinar hipótesis comprobables |
/hunt:plan <phase> | Planificar una fase de cacería |
/hunt:run <phase> | Ejecutar una fase de cacería |
/hunt:validate-findings [phase] | Validar la cadena de evidencia de los hallazgos |
/hunt:publish [target] | Empaquetar y enviar hallazgos |
/hunt:help | Mostrar todos los comandos y su uso |
Comandos de utilidad y orquestación (/thrunt:*) para la gestión del espacio de trabajo, diagnóstico, ajustes y control de agentes.
Señal única |
Programa a largo plazo |
Señal basada en paquete |
AutónomoEjecuta todas las fases restantes de principio a fin: discute, planifica, ejecuta. Solo pausa para decisiones del operador. |
Todo el estado de la cacería reside en un directorio de planificación en la raíz del proyecto (.planning/ por defecto). Cada consulta, recibo y hallazgo es un archivo, no un resumen.
.planning/
├── config.json             # Ajustes del proyecto (modo, perfil, conectores, interruptores de flujo de trabajo)
├── MISSION.md              # Misión y alcance del programa de cacería
├── HYPOTHESES.md           # Hipótesis comprobables con seguimiento de estado
├── SUCCESS_CRITERIA.md     # Definición de completado para el programa
├── HUNTMAP.md              # Desglose de fases y hoja de ruta de ejecución
├── STATE.md                # Fase actual, progreso, bloqueos
├── FINDINGS.md             # Solo hallazgos validados
├── EVIDENCE_REVIEW.md      # Auditoría de la cadena de evidencia
├── QUERIES/                # Consultas exactas ejecutadas, con marcas de tiempo
├── RECEIPTS/               # Recibos de ejecución por tarea de fase
├── DETECTIONS/             # Reglas de detección promovidas desde hallazgos
├── environment/
│   └── ENVIRONMENT.md      # Inventario de fuentes de datos y mapa de acceso
├── phases/                 # Planes, investigación y resultados por fase
├── workstreams/            # Casos de cacería paralelos (opcional)
├── milestones/             # Hitos completados archivados
└── published/              # Entregables finales
Los ajustes residen en .planning/config.json, creado por /hunt:new-program y editable mediante /thrunt:settings. Los valores predeterminados globales en ~/.thrunt/defaults.json se fusionan en cada nueva configuración de proyecto.






