Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
log4j-log4shell-affected — Listas de componentes afectados y aplicaciones/proveedores afectados por CVE-2021-44228 (también conocido como Log4shell o Log4j RCE). Esta lista está pensada como un recurso para los equipos de respuesta de seguridad para que puedan encontrar y abordar la vulnerabilidad. | Kitploit
Herramientas/GitHubGitHub/authomize/log4j-log4shell-affected
Análisis de VulnerabilidadesInteligencia de AmenazasSeguridad de Cadena de SuministroAprendizaje y EducaciónRespuesta a IncidentesRecursos Curados
GitHubauthomize/log4j-log4shell-affected

log4j-log4shell-affected

Listas de componentes afectados y aplicaciones/proveedores afectados por CVE-2021-44228 (también conocido como Log4shell o Log4j RCE). Esta lista está pensada como un recurso para los equipos de respuesta de seguridad para que puedan encontrar y abordar la vulnerabilidad.

Ver Repositorio
52830hace 4 añosRevisado por Kitploit
Compartir

log4j-log4shell-affected

Listas de componentes afectados y aplicaciones/vendedores afectados por CVE-2021-44228 (también conocido como Log4shell o Log4j RCE) para respondedores de seguridad.

Creemos que es importante clasificar los vendedores y productos entre:

  1. Riesgo interno - lo que necesita parchear primero para eliminar el riesgo internamente
  2. Riesgo externo - todos los vendedores de terceros/cuartos que tienen custodia de sus datos que podrían haber sido hackeados y que necesitará monitorear y abordar una vez que haya terminado de parchear

Aquí están las listas:

Riesgo Externo - Aplicaciones Afectadas

es decir, todos los vendedores por los que debería preocuparse si tiene datos en su entorno o si tienen acceso a su entorno

Riesgo Interno - Componentes Afectados

es decir, componentes de software que podría haber utilizado en la construcción de sus productos y que debería preocuparle si lo hacen vulnerable

Otros recursos útiles

Listas

Artefactos que usan log4j

Aplicaciones comprometidas con confirmación

Lista de respuestas de varios vendedores, algunos afectados y otros no

Lista oficial mantenida por CISA - Gobierno de EE. UU.

Lista oficial mantenida por NCSC - Gobierno de Países Bajos, alta frecuencia de actualización

Guías sobre cómo responder

Una guía rápida y sencilla sobre qué hacer para responder al incidente de log4j

Guía general de respuesta a incidentes en caso de que descubra que un vendedor externo suyo fue hackeado

Contribuciones

Estamos encantados de recibir contribuciones de la comunidad. Directrices para contribuir:

  • Por favor, haga un PR editando los archivos CSV sin procesar.
  • Asegúrese de incluir una fuente de referencia para cada fila añadida (no se aceptarán afirmaciones sin un enlace validado como fuente de la afirmación)

Acerca de este repositorio

Este repositorio se mantiene para simplificar la respuesta para empresas y organizaciones separando entre:

  1. Riesgo interno - Componentes de software que necesita buscar y parchear en sus productos/entorno interno
  2. Riesgo externo - Vendedores/aplicaciones de terceros o cuartos que podrían haber sido afectados y que debería monitorear si sus datos están en su custodia

Esta lista es un proyecto comunitario abierto para que todos contribuyan y es curada por: Authomize Logo
Nuestra descripción favorita de la situación

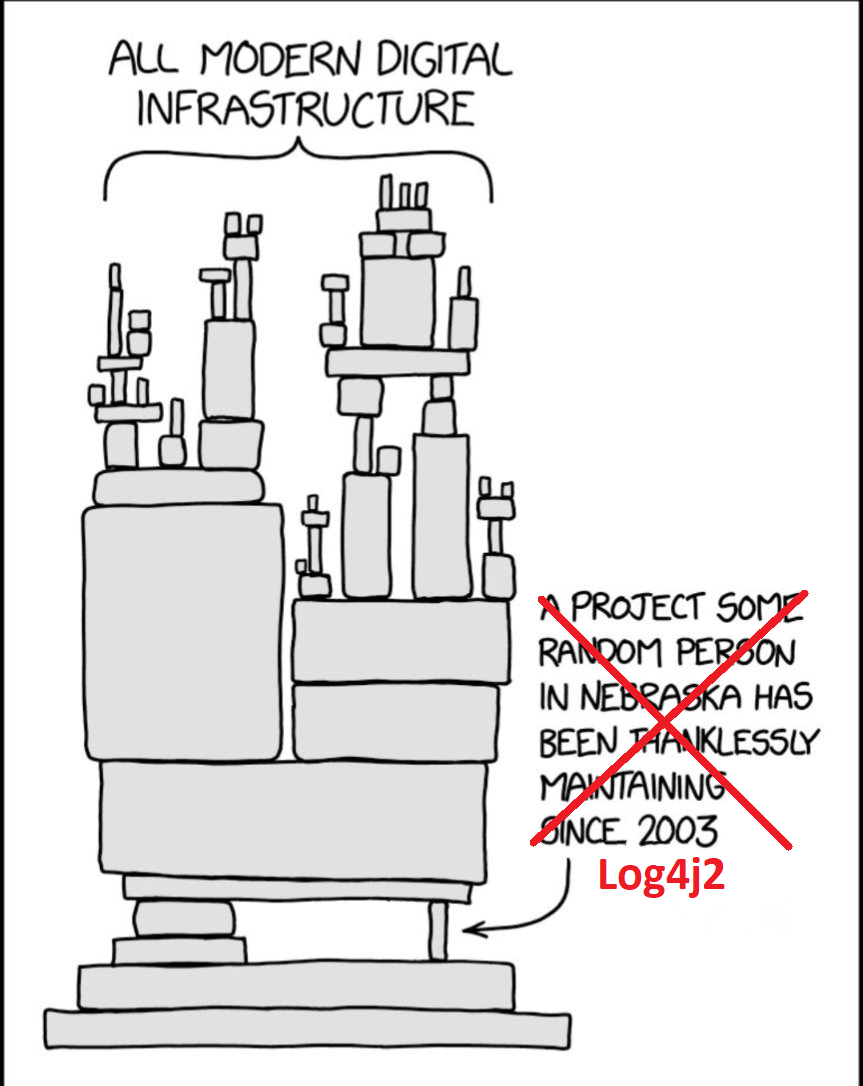
Meme

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →