 ashutosh1206/crypton
Biblioteca que consiste en explicación e implementación de todos los ataques existentes en varios Sistemas de Cifrado, Firmas Digitales, Intercambio de Claves, Métodos de Autenticación junto con ejemplos de desafíos de CTFs

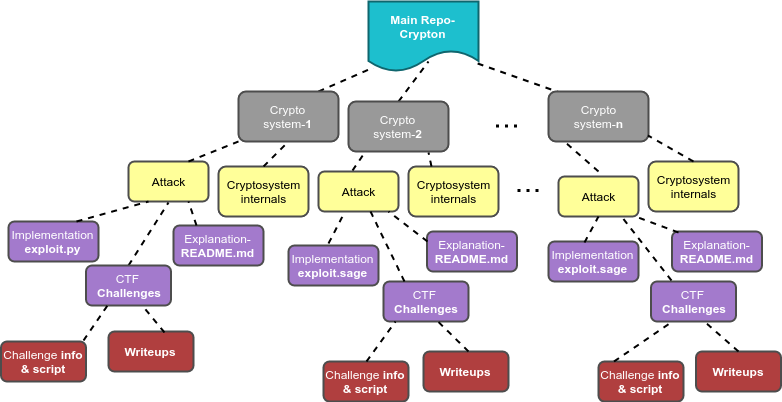
Crypton es una biblioteca educativa para aprender y practicar Criptografía Ofensiva y Defensiva. Es básicamente una colección de explicaciones e implementaciones de todas las vulnerabilidades y ataques existentes en diversos Sistemas de Cifrado (Simétricos y Asimétricos), Firmas Digitales, Códigos de Autenticación de Mensajes y Sistemas de Cifrado Autenticado. Cada ataque también se complementa con ejemplos de desafíos de concursos "Capture The Flag" y sus respectivas resoluciones. Las personas que ya están familiarizadas (o participan en CTFs) con este campo pueden usar Crypton como una herramienta para resolver desafíos basados en una vulnerabilidad existente en particular.
La biblioteca se actualizará continuamente con explicaciones de ataques y desafíos CTF. ¡Siéntete libre de enviarme un correo electrónico ante cualquier sugerencia!
He escrito una entrada de blog sobre la cronología del desarrollo de esta biblioteca: https://masterpessimistaa.wordpress.com/2018/08/12/announcing-crypton-an-educational-library-to-learn-offensive-and-defensive-cryptography/
ADVERTENCIA: El autor no garantiza de ninguna manera que el código sea seguro. La biblioteca está destinada únicamente a fines educativos y el código no debe utilizarse para implementaciones en el mundo real. Todos los scripts de ejemplo en la biblioteca son implementaciones triviales.
Hay diferentes secciones en este README:
Ayudar a los jugadores de CTF y a las personas interesadas en el campo de la Criptografía a proporcionar una plataforma para aprender ataques en criptografía y a los jugadores de CTF experimentados a practicar desafíos divididos sistemáticamente en ataques asociados con diferentes subdominios de la criptografía. Además, ilustrar a través de varias explicaciones de ataques cómo la implementación adecuada de los protocolos es crucial.

| S.No. | Tema | Explicación | Impl./Exploit | Desafío# |
|---|---|---|---|---|
| 1 | Conceptos básicos de cifrado de bloque- funcionamiento de los cifrados de bloque, relleno, etc. |
|
|
|
| 2 | Modos de cifrado- diferentes modos de operación en cifrados de bloque: ECB, CBC, CTR |
|
|
|
| 3 | Detección del tamaño de bloque- detectar el tamaño de bloque de un cifrado de bloque que cifra datos en un servicio remoto |
|
|
|
| 4 | Detección del modo- detectar el tipo de modo de cifrado: cifrado independiente o dependiente de bloques |
|
|
|
| 5 | ECB Byte a Byte- descifrado byte a byte de una cadena secret que se ejecuta en un servicio remoto que cifra input+secret en modo ECB |
|
|
|
| 6 | Detección de IV en CBC- detectar el valor del Vector de Inicialización en un servicio remoto que cifra nuestra entrada usando un cifrado de bloque en modo CBC |
|
|
|
| 7 | Ataque de inversión de bits en CBC- explotar el mecanismo de generación de cookies para iniciar sesión como admin cuando la cookie se genera usando un cifrado de bloque en modo CBC |
|
|
|
| 8 | CBC Byte a Byte- descifrado byte a byte de una cadena secret que se ejecuta en un servicio remoto que cifra input+secret en modo ECB |
|
|
|
| 9 | Ataque de oráculo de relleno en CBC- descifrado de datos cifrados por un servicio vulnerable que proporciona cifrado/descifrado |
|
|
|
| 10 | Inversión de bits en CTR- explotar el mecanismo de generación de cookies para iniciar sesión como admin cuando la cookie se genera usando un cifrado de bloque en modo CBC |
|
|
|






