
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-33017 — Aviso y material de prueba de concepto para CVE-2026-33017, una vulnerabilidad de ejecución remota de código no autenticada en Langflow ≤1.8.2 a través del endpoint de flujo build_public_tmp. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-33017
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónHerramienta de Acceso Remoto
GitHubashrafzaryouh/cve-2026-33017

CVE-2026-33017

Aviso y material de prueba de concepto para CVE-2026-33017, una vulnerabilidad de ejecución remota de código no autenticada en Langflow ≤1.8.2 a través del endpoint de flujo build_public_tmp.

Ver Repositorio
hace 1 mesAún no revisado
Compartir

🚨 CVE-2026-33017 - Ejecución remota de código crítica sin autenticación en Langflow

langflow Severity Affected Type

Las versiones de Langflow ≤ 1.8.2 contienen una grave vulnerabilidad de seguridad que permite a atacantes no autenticados lograr la Ejecución Remota de Código (RCE) en el servidor.


📊 Detalles de la vulnerabilidad

AtributoDetalles
ID de CVECVE-2026-33017
SeveridadCrítica (CVSS 9.8)
Versiones afectadasLangflow ≤ 1.8.2
Versión parcheadaLangflow 1.9.0 y superiores
Tipo de vulnerabilidadInyección de código sin autenticación (exec())
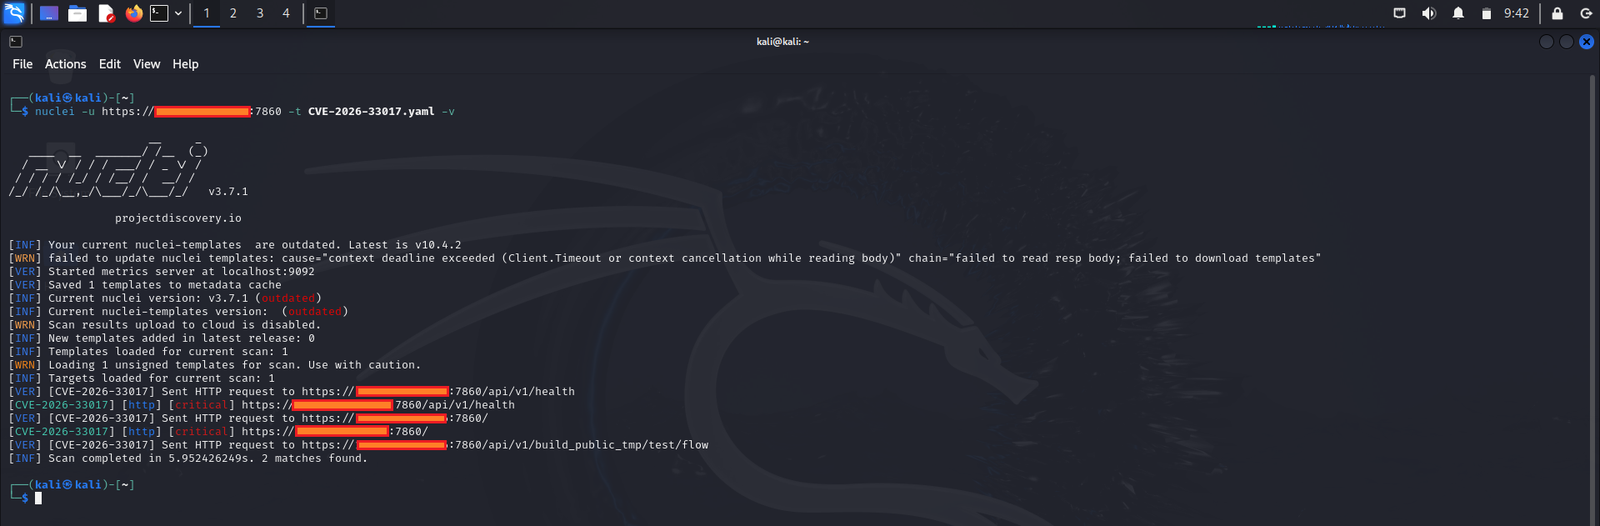
Vector de ataque/api/v1/build_public_tmp/{flow_id}/flow
AutenticaciónNo requerida

🧨 Causa raíz

El endpoint /api/v1/build_public_tmp/{flow_id}/flow fue diseñado para flujos públicos. Sin embargo, cuando se pasan datos de flujo controlados por el atacante, la aplicación ejecuta código Python arbitrario usando exec() sin ningún tipo de sandboxing ni validación.

Esto permite que cualquier atacante no autenticado en internet obtenga control total sobre el servidor.

⚠️ Impacto

  • Compromiso total del servidor
  • Ejecución arbitraria de comandos
  • Robo / filtración de datos
  • Despliegue de malware (mineros de criptomonedas, ransomware, puertas traseras)
  • Ataques a la cadena de suministro (dado que Langflow se usa ampliamente para agentes de IA)

🛡️ Mitigación

  • Actualice inmediatamente a Langflow 1.9.0 o una versión más reciente
  • Si la actualización no es posible:
    • No exponga Langflow directamente a internet
    • Deshabilite los flujos públicos
    • Utilice una segmentación de red robusta y un proxy inverso con autenticación

Demostración

CVE-2026-33017

📚 Referencias

  • Aviso de seguridad de Langflow
  • Detalle en NVD
  • Catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA

⚠️ Aviso legal

Este repositorio se proporciona únicamente con fines educativos y de investigación de seguridad.
La información y las herramientas aquí presentes tienen como objetivo ayudar a los administradores de sistemas e investigadores de seguridad a comprender la vulnerabilidad y proteger sus sistemas.

La explotación no autorizada contra sistemas que no le pertenecen es ilegal y poco ética.


Hecho para la concienciación en seguridad y la investigación responsable

⭐ Si este repositorio te ha ayudado, ¡considera darle una estrella!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





