Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-2699 — Scripts de detección, análisis técnico y prueba de concepto para CVE-2026-2699, un bypass de autenticación crítico previo a la autenticación en Progress ShareFile Storage Zones Controller. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-2699
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebAutenticaciónPapers e Investigación
GitHub
ashrafzaryouh/cve-2026-2699

CVE-2026-2699

Scripts de detección, análisis técnico y prueba de concepto para CVE-2026-2699, un bypass de autenticación crítico previo a la autenticación en Progress ShareFile Storage Zones Controller.

Ver Repositorio
hace 7 mesesAún no revisado
Compartir

CVE-2026-2699 — Omisión de autenticación en Progress ShareFile Storage Zones Controller

License: MIT GitHub stars GitHub issues

Omisión de autenticación crítica (CVSS 9.8) en Progress ShareFile Storage Zones Controller (SZC) gestionado por el cliente ≤ 5.12.3.


📋 Descripción general

CVE-2026-2699 es una grave vulnerabilidad de omisión de autenticación que afecta a la interfaz web de Progress ShareFile Storage Zones Controller (implementaciones gestionadas por el cliente).

Un atacante remoto no autenticado puede acceder a páginas de configuración restringidas, lo que puede provocar cambios en la configuración del sistema y, cuando se encadena con CVE-2026-2701, una ejecución remota de código (RCE) completa previa a la autenticación.

  • Producto afectado: Progress ShareFile Storage Zones Controller (SZC) 5.x (hasta 5.12.3)
  • No afectado: ShareFile 6.x e instancias alojadas en la nube
  • Corregido en: Storage Zones Controller 5.12.4 (publicado en marzo de 2026)

Este repositorio contiene scripts de detección, análisis técnico y materiales de prueba de concepto (cuando la ley y la ética lo permiten).
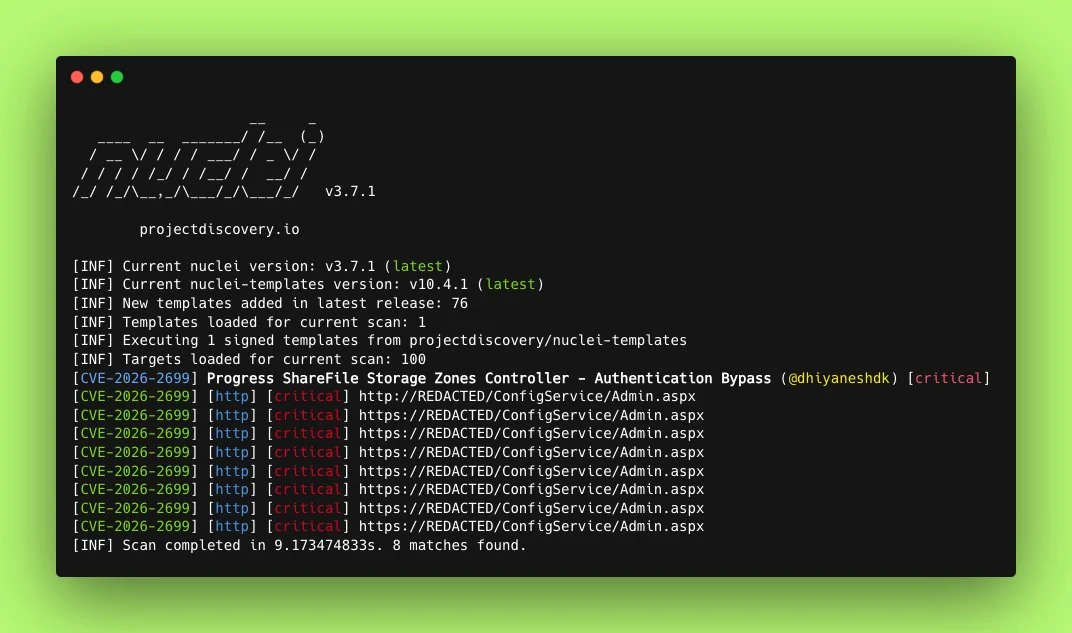

🎯 Detalles de la vulnerabilidad

HFTRzKMbQAAdLZ5

  • ID de CVE: CVE-2026-2699
  • Gravedad: Crítica (puntuación base CVSS v3.1: 9.8)
  • Vector: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Tipo: Omisión de autenticación / Control de acceso inadecuado (CWE-284) con ejecución después de la redirección (EAR)
  • Impacto: Acceso no autenticado a endpoints de configuración administrativa → posible compromiso total del sistema cuando se encadena

Causa raíz

La vulnerabilidad se debe a un control de acceso insuficiente y a un manejo defectuoso de las redirecciones en la interfaz de gestión web de SZC, lo que permite a usuarios no autenticados alcanzar funcionalidades de configuración sensibles.


🛠️ Contenido del repositorio

  • detection/ — Scripts de detección no destructivos (Python)
  • analysis/ — Análisis técnico detallado y explicación de la causa raíz
  • poc/ — Prueba de concepto (solo con fines educativos / pruebas autorizadas)
  • exploit-chain/ — Demostración del encadenamiento con CVE-2026-2701 (RCE)
  • assets/ — Capturas de pantalla, diagramas y registros

🚨 Versiones afectadas

VersiónEstado
≤ 5.12.3Vulnerable
5.12.4+Parcheada
6.xNo afectada

Nota: Solo se ven afectadas las implementaciones de Storage Zones Controller gestionadas por el cliente (on-premises).


✅ Remediación

  1. Actualice inmediatamente a Storage Zones Controller 5.12.4 o posterior.
  2. Restrinja la exposición a internet pública de las interfaces de gestión de SZC (utilice VPN, reglas de firewall o acceso de confianza cero).
  3. Supervise los registros en busca de accesos sospechosos a /Configuration/ o endpoints similares.
  4. Aplique el parche de seguridad oficial de Progress Software.

Aviso oficial:
Progress ShareFile Security Vulnerability – February 2026


🔍 Detección

Este repositorio incluye un script de detección ligero:

python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com

Inspirado por el artefacto de detección oficial de watchTowr.


📚 Referencias

  • NVD Detail — CVE-2026-2699
  • watchTowr Labs Full Analysis
  • Progress Official Advisory
  • Tenable CVE Page
  • GitHub Advisory: GHSA-ppf9-6x38-42wv

⚠️ Aviso legal y ético

Todos los materiales de este repositorio se proporcionan únicamente con fines educativos, de investigación y de seguridad defensiva.

La explotación no autorizada contra sistemas que no posee o para los que no tiene permiso explícito de probar es ilegal y poco ética.


⭐ Historial de estrellas y contribuciones

Las contribuciones, detecciones mejoradas o análisis adicionales son bienvenidos mediante Pull Requests.


Hecho con ❤️ para la comunidad de seguridad

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







