

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-25089
Herramientas DefensivasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebInteligencia de AmenazasRespuesta a Incidentes
GitHubashrafzaryouh/cve-2026-25089

CVE-2026-25089

Compartir

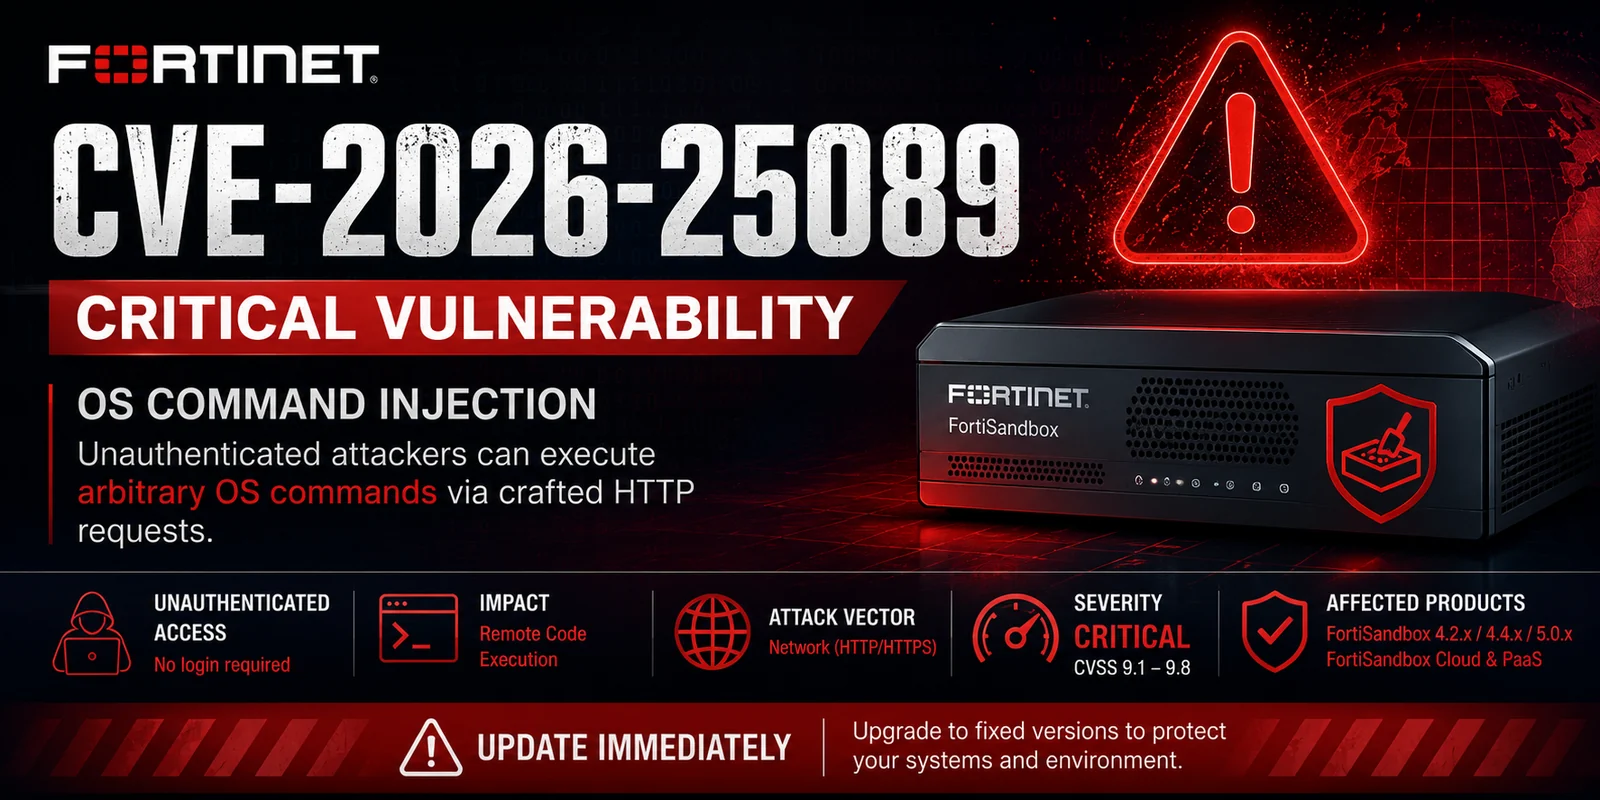
Aviso sobre CVE-2026-25089, una inyección crítica de comandos del sistema operativo sin autenticación en Fortinet FortiSandbox, que abarca las versiones afectadas, CVSS, detección y mitigación.

Ver Repositorio
3hace 5 mesesAún no revisado

🚨 CVE-2026-25089 - Inyección crítica de comandos del sistema operativo en FortiSandbox

ChatGPT Image Jun 12, 2026, 07_41_34 PM

Severity CVSS Attack Vector Authentication


📖 Descripción general

CVE-2026-25089 es una vulnerabilidad crítica de inyección de comandos del sistema operativo (CWE-78) que afecta a múltiples implementaciones de Fortinet FortiSandbox.

Un atacante remoto no autenticado puede explotar esta falla enviando solicitudes HTTP especialmente diseñadas, lo que resulta en la ejecución arbitraria de comandos en el sistema operativo subyacente.

⚠️ Una explotación exitosa puede provocar el compromiso total del dispositivo y la ejecución remota de código (RCE).


🎯 Detalles de la vulnerabilidad

CampoValor
CVECVE-2026-25089
GravedadCrítica
CWECWE-78
Tipo de ataqueInyección de comandos del sistema operativo
AutenticaciónNo requerida
Interacción del usuarioNinguna
ImpactoEjecución remota de código
ExplotabilidadRemota
ProveedorFortinet

🔥 Impacto técnico

Un atacante puede:

  • Ejecutar comandos arbitrarios del sistema
  • Obtener acceso remoto a una shell
  • Comprometer dispositivos FortiSandbox
  • Acceder a datos de análisis sensibles
  • Pivotar hacia entornos internos
  • Establecer mecanismos de persistencia

🖥️ Productos afectados

ProductoVersiones vulnerables
FortiSandbox5.0.0 – 5.0.5
FortiSandbox4.4.0 – 4.4.8
FortiSandbox4.2.x
FortiSandbox Cloud5.0.4 – 5.0.5
FortiSandbox PaaS5.0.4 – 5.0.5

✅ Versiones corregidas

ProductoVersión parcheada
FortiSandbox5.0.6
FortiSandbox4.4.9
FortiSandbox Cloud5.0.6
FortiSandbox PaaS5.0.6

📊 Desglose del CVSS

CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

Métricas

MétricaValor
Vector de ataqueRed
Complejidad del ataqueBaja
Privilegios requeridosNinguno
Interacción del usuarioNinguna
ConfidencialidadAlta
IntegridadAlta
DisponibilidadAlta

⚔️ Escenario de ataque

Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise

🔍 Oportunidades de detección

Supervisar en busca de:

  • Solicitudes HTTP inesperadas
  • Ejecución de comandos sospechosa
  • Conexiones salientes inusuales
  • Actividad de reverse shell
  • Acciones administrativas no autorizadas
  • Anomalías en la creación de procesos

🛡️ Mitigación

Acciones inmediatas

  • Actualizar a las versiones parcheadas
  • Restringir la exposición de la interfaz de administración
  • Limitar el acceso mediante ACLs
  • Habilitar la supervisión de red
  • Revisar los registros del dispositivo
  • Realizar búsqueda de amenazas

Acciones a largo plazo

  • Segmentar las redes de administración
  • Imponer la administración exclusivamente mediante VPN
  • Implementar cobertura de IDS/IPS
  • Mantener procesos de gestión de vulnerabilidades

📚 Referencias

  • Aviso de seguridad de Fortinet
  • Entrada en NIST NVD
  • Base de datos CVE de MITRE

⚠️ Descargo de responsabilidad

Este repositorio está destinado a:

  • Concienciación sobre seguridad
  • Seguimiento de vulnerabilidades
  • Investigación defensiva
  • Preparación para la respuesta a incidentes

La información proporcionada debe utilizarse únicamente en entornos autorizados y legales.


🚨 Aplicar el parche de inmediato — Los sistemas FortiSandbox expuestos a Internet son de alta prioridad

CVE-2026-25089

Hecho con ❤️ por investigadores de seguridad

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





