Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-25049 — Notas de aviso y verificación para CVE-2026-25049, una divulgación de información no autenticada en el endpoint /rest/settings de n8n, con impacto, versiones afectadas y mitigación. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-25049
ReconocimientoEscáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad WebMala ConfiguraciónAprendizaje y Educación
GitHub
Compartir
ashrafzaryouh/cve-2026-25049

CVE-2026-25049

Notas de aviso y verificación para CVE-2026-25049, una divulgación de información no autenticada en el endpoint /rest/settings de n8n, con impacto, versiones afectadas y mitigación.

Ver Repositorio
hace 7 mesesAún no revisado

🚨 CVE-2026-25049 – Divulgación de configuración no autenticada en n8n

n8n-business-enterprise


📌 Descripción general

  • ID de CVE: CVE-2026-25049
  • Software afectado: n8n
  • Severidad: Crítica
  • Categoría: Control de acceso inadecuado / Divulgación de información

Esta vulnerabilidad permite el acceso no autenticado a datos de configuración internos a través de un endpoint de la API REST en determinadas implementaciones de n8n.


🧭 Tabla de contenidos

  • Descripción general
  • Detalles técnicos
  • Impacto
  • Versiones afectadas
  • Verificación
  • Mitigación
  • Notas de seguridad
  • Descargo de responsabilidad

🔍 Detalles técnicos

En configuraciones vulnerables, el siguiente endpoint es accesible sin autenticación:
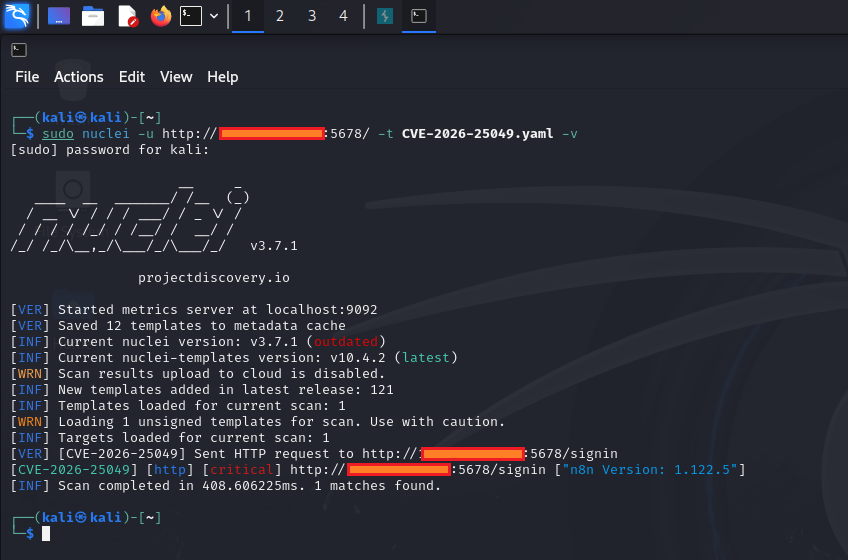
cve-2026-25049
GET /rest/settings

📤 Los datos expuestos pueden incluir

  • 🔐 Método de autenticación (p. ej., inicio de sesión por correo electrónico)
  • 🌐 Modo de la instancia (p. ej., public)
  • ⚙️ Indicadores de funcionalidades y ajustes de tiempo de ejecución
  • 🧩 Metadatos de configuración de la aplicación

Este endpoint normalmente debería estar restringido a usuarios autenticados, pero las configuraciones incorrectas o las versiones vulnerables pueden exponerlo públicamente.


⚠️ Impacto

Aunque no conduce directamente a un compromiso total del sistema, esta vulnerabilidad puede:

  • 📡 Filtrar detalles sensibles de configuración
  • 🧠 Permitir la identificación del objetivo
  • 🔗 Facilitar el encadenamiento de ataques con otras vulnerabilidades
  • 🎯 Reducir la complejidad de ataques posteriores

💡 Incluso una divulgación de información limitada puede debilitar significativamente la postura de seguridad general.


📦 Versiones afectadas

  • Confirmado en: n8n v1.123.5
  • Otras versiones pueden verse afectadas según la configuración

⚠️ Verifique siempre con los avisos oficiales y los registros de cambios.


✅ Verificación (de alto nivel)

Para verificar la vulnerabilidad:

  1. Envíe una solicitud a:

    /rest/settings
    
  2. Observe el comportamiento de la respuesta.

✔️ Comportamiento esperado (seguro)

  • 401 Unauthorized
  • Autenticación requerida

❌ Comportamiento vulnerable

  • 200 OK
  • Respuesta JSON que contiene datos de configuración

🛡️ Mitigación

Para proteger su instancia de n8n:

  • 🔄 Actualice a la última versión parcheada
  • 🔒 Restrinja el acceso al puerto 5678 (VPN, firewall, lista de IP permitidas)
  • 🚫 Evite exponer n8n directamente a internet
  • 🔑 Aplique mecanismos de autenticación adecuados
  • 🧱 Colóquelo detrás de un proxy inverso con controles de acceso

🧠 Notas de seguridad

  • La exposición a menudo depende de la configuración de la implementación
  • Las instancias que se ejecutan en modo público tienen más probabilidades de verse afectadas
  • Es común en entornos autoalojados mal configurados
  • Debe tratarse como parte de una superficie de ataque mayor

📊 Resumen de riesgo

FactorEvaluación
Complejidad del ataqueBaja
Privilegios requeridosNinguno
Interacción del usuarioNinguna
Alcance del impactoParcial (fuga de info)
ExplotabilidadAlta (si está expuesto)

📎 Descargo de responsabilidad

⚠️ Este proyecto está destinado a fines educativos y pruebas de seguridad autorizadas únicamente. No pruebe ni escanee sistemas sin permiso explícito.


⭐ Contribución y uso

Si esto le resulta útil:

  • ⭐ Marque el repositorio con una estrella
  • 🛠️ Úselo de forma responsable en laboratorios o encargos autorizados
  • 📢 Comparta el conocimiento de forma ética
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Sin datos de popularidad aún.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →