
 ashrafzaryouh/cve-2026-20131
Herramienta de detección segura para CVE-2026-20131, una RCE por deserialización de Java previa a la autenticación en Cisco Secure Firewall Management Center, con fingerprinting de FMC y comprobaciones del banner de versión.

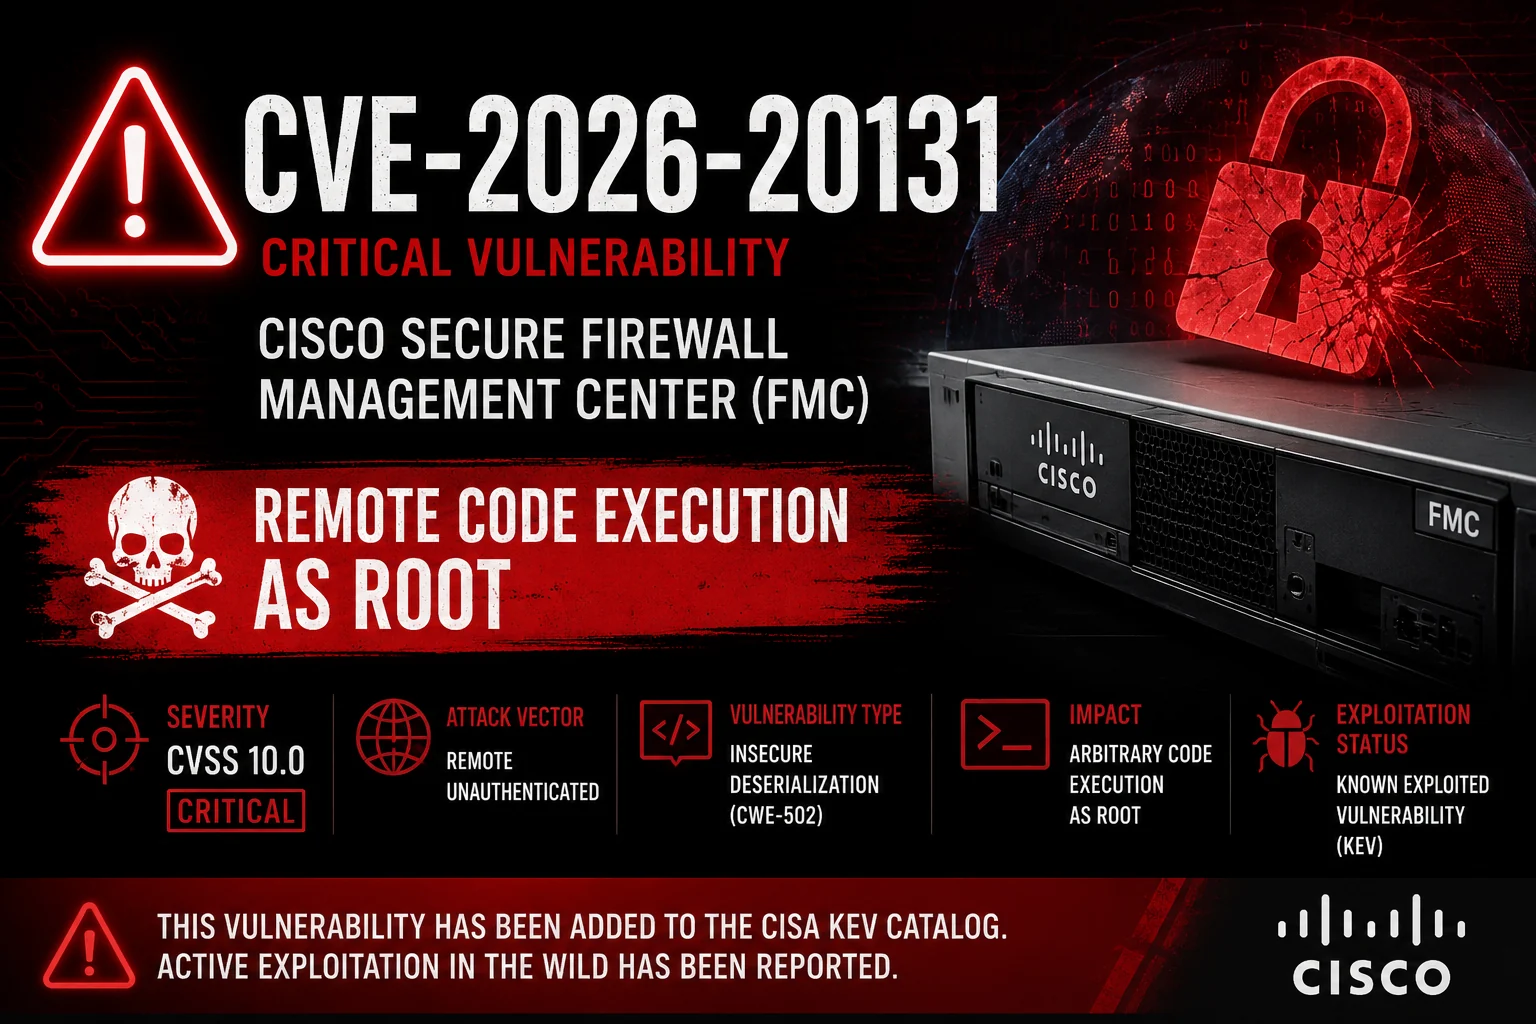
Ejecución Remota de Código No Autenticada en Cisco Secure Firewall Management Center


Una vulnerabilidad crítica de deserialización de Java previa a la autenticación que permite a atacantes remotos lograr ejecución de código a nivel de root en los dispositivos Cisco FMC.
| Atributo | Detalles |
|---|---|
| Severidad | Crítica |
| Puntuación CVSS | 10.0 |
| Tipo de vulnerabilidad | Deserialización de Java |
| Explotada en la naturaleza | Sí (campañas de ransomware) |
| Parche disponible | Sí |
Una herramienta de detección atractiva, segura y fiable para CVE-2026-20131.
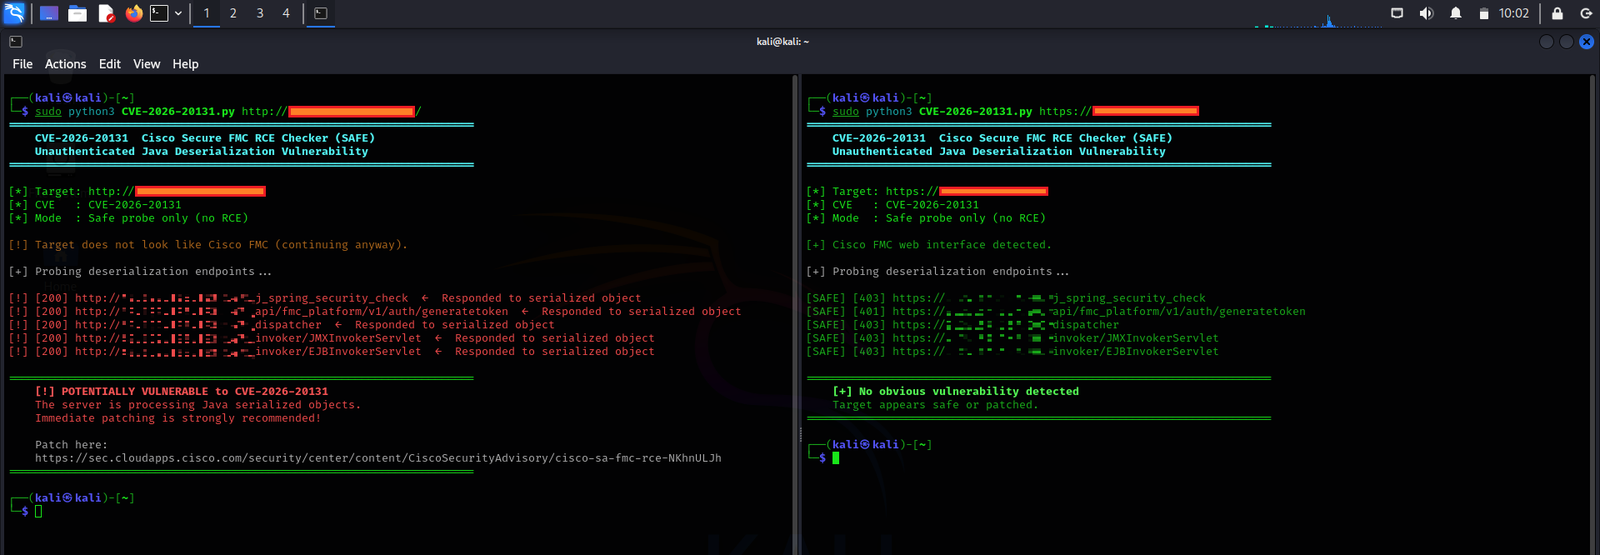
git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com
🚨 Se requiere acción inmediata
Solución oficial: Actualice a la última versión parcheada de Cisco Secure Firewall Management Center.
Este repositorio es únicamente para fines educativos y de pruebas de seguridad autorizadas.
El escaneo o la explotación no autorizados de sistemas sin permiso explícito es ilegal.
Hecho con ❤️ para la comunidad de ciberseguridad
¡Dale una estrella ⭐ si te resulta útil!






