
 ashrafzaryouh/cve-2026-20127
Aviso para CVE-2026-20127, una omisión crítica de autenticación en Cisco Catalyst SD-WAN (CVSS 10.0), que abarca la causa raíz, el flujo de explotación, los productos afectados, la detección y la mitigación.

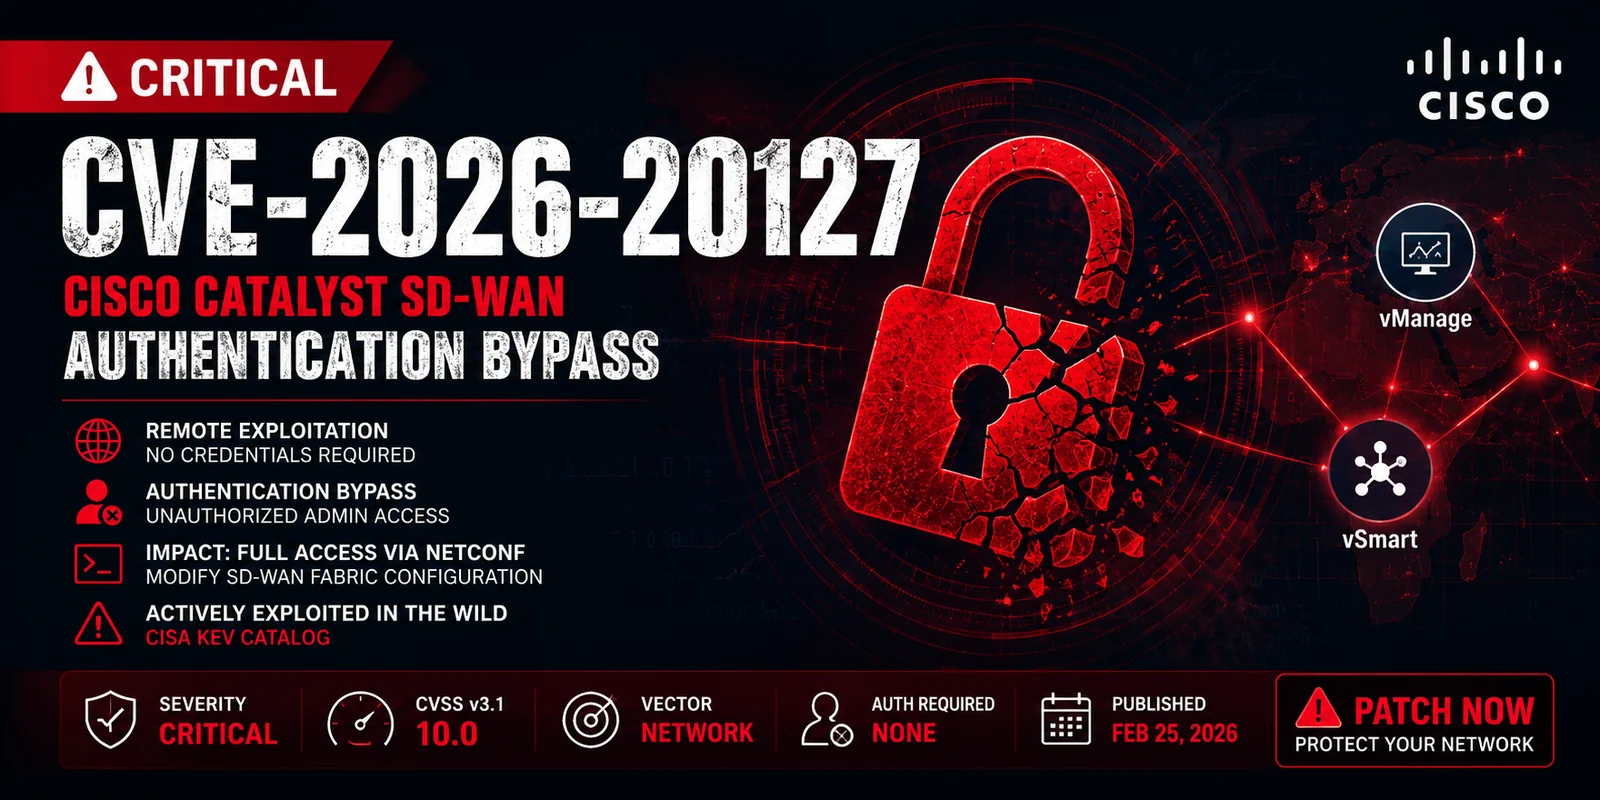


CVE-2026-20127 es una vulnerabilidad crítica de omisión de autenticación que afecta a los componentes de Cisco Catalyst SD-WAN, incluidos los controladores y los sistemas de gestión.
Un atacante remoto no autenticado puede explotar una validación de autenticación incorrecta en el plano de control de SD-WAN, lo que da como resultado un acceso completo a nivel administrativo a la infraestructura de red.
Este problema se considera de severidad crítica (CVSS 10.0) y se ha observado que se explota activamente en entornos del mundo real.
Una explotación exitosa puede permitir a un atacante:
La vulnerabilidad se debe a una validación incorrecta de las solicitudes de autenticación de pares SD-WAN, lo que permite que el tráfico de red manipulado se trate como comunicación interna de confianza.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Ninguno |
| Interacción del usuario | Ninguna |
| Alcance | Cambiado |
| Confidencialidad | Alta |
| Integridad | Alta |
| Disponibilidad | Alta |
[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise
Múltiples ramas de software pueden verse afectadas según la configuración y la versión.
Los equipos de seguridad deben monitorear:
No existen soluciones alternativas seguras. Es obligatorio desplegar el parche.
| Categoría | Nivel |
|---|---|
| Explotabilidad | Muy alta |
| Impacto | Crítico |
| Dificultad de detección | Media–Alta |
| Urgencia del parche | Inmediata |
Esta vulnerabilidad es especialmente peligrosa porque ataca el plano de control de SD-WAN, que actúa como el cerebro de las redes empresariales.
Una explotación exitosa puede dar lugar a:
"Comprometer el plano de control de SD-WAN equivale a comprometer toda la red".
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
