
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-15409 — Documentación de aviso para CVE-2026-15409, una SSRF crítica no autenticada en los dispositivos SonicWall SMA1000, que abarca los modelos afectados, el impacto, las indicaciones de detección y la remediación. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-15409
Análisis de VulnerabilidadesSeguridad WebSeguridad de RedesInteligencia de AmenazasRespuesta a Incidentes
GitHubashrafzaryouh/cve-2026-15409

CVE-2026-15409

Documentación de aviso para CVE-2026-15409, una SSRF crítica no autenticada en los dispositivos SonicWall SMA1000, que abarca los modelos afectados, el impacto, las indicaciones de detección y la remediación.

Ver Repositorio
3hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🚨 CVE-2026-15409

SSRF crítico no autenticado en SonicWall SMA1000 Series

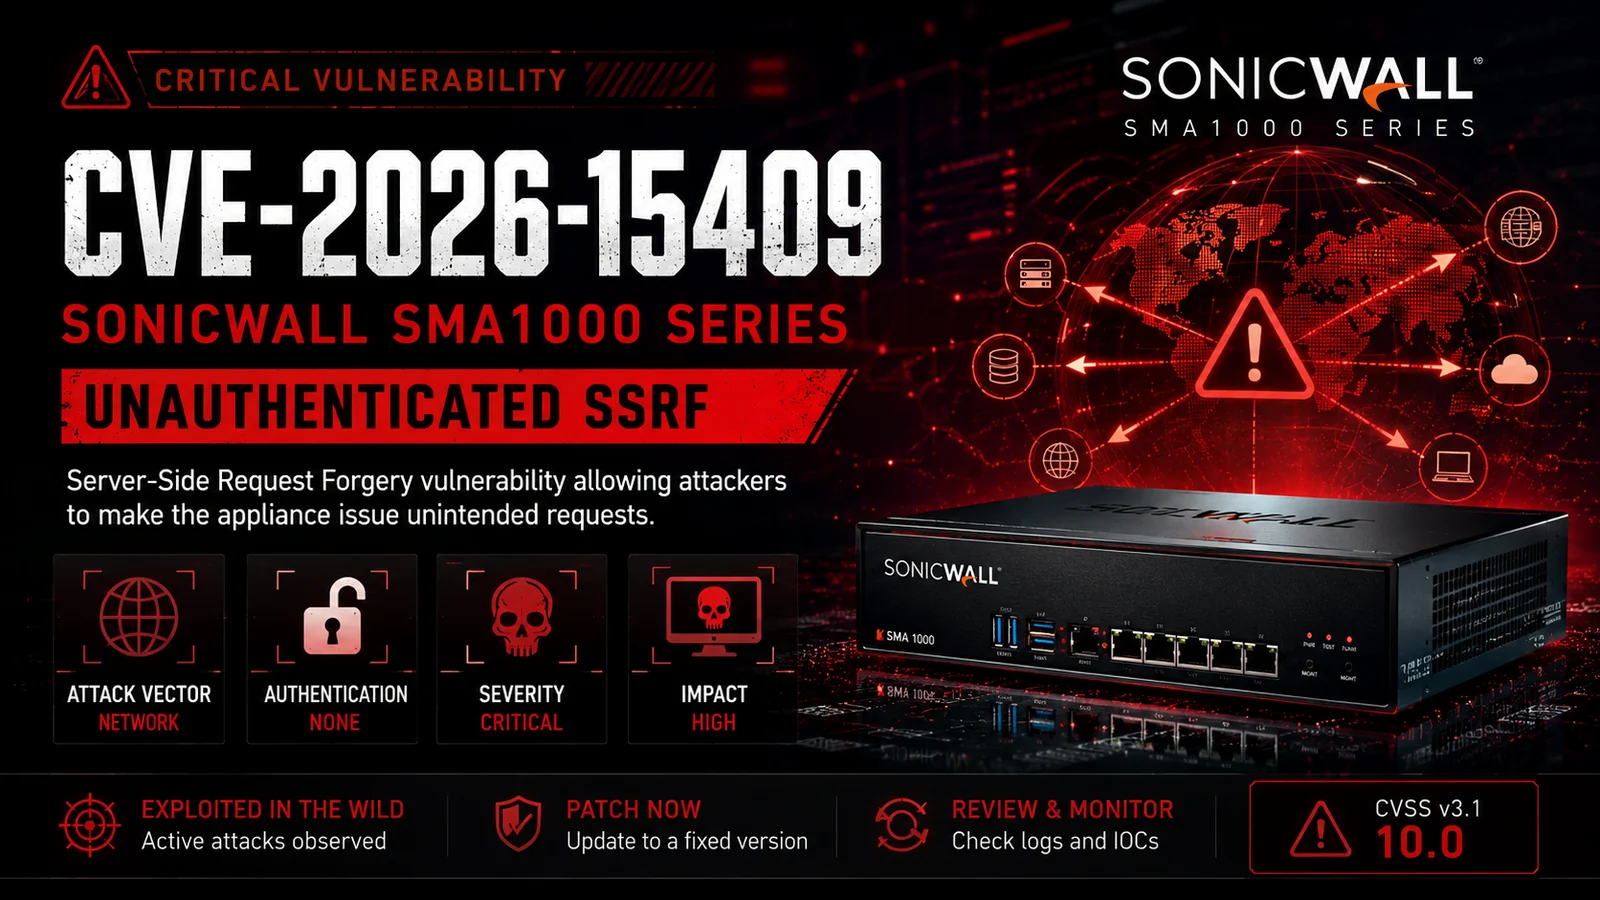
ChatGPT Image Jul 15, 2026, 05_55_53 PM

Vulnerabilidad crítica de Server-Side Request Forgery (SSRF) que afecta a los dispositivos SonicWall SMA1000 Series.

Este repositorio documenta la vulnerabilidad, los productos afectados, la descripción técnica, el impacto, las directrices de detección y la remediación.


📖 Descripción general

CVE-2026-15409 es una vulnerabilidad crítica de Server-Side Request Forgery (SSRF) no autenticada en los dispositivos SonicWall SMA1000 Series.

El fallo permite a un atacante remoto forzar al dispositivo a realizar solicitudes HTTP no previstas hacia recursos internos o externos. Según los avisos públicos, la vulnerabilidad ha sido explotada en ataques reales y puede encadenarse con vulnerabilidades adicionales para lograr un mayor compromiso.


✨ Aspectos destacados

  • 🔴 Gravedad crítica (CVSS 10.0)
  • 🌐 Explotación remota
  • 🔓 No requiere autenticación
  • ⚡ Server-Side Request Forgery (SSRF)
  • 🎯 Puede encadenarse con vulnerabilidades adicionales
  • 🛡️ Corregida mediante actualizaciones del proveedor

📊 Detalles de la vulnerabilidad

CampoValor
ID de CVECVE-2026-15409
GravedadCrítica
CVSS v3.110.0
Vector de ataqueRed
AutenticaciónNinguna
Interacción del usuarioNo requerida
TipoServer-Side Request Forgery (SSRF)
ImpactoAcceso a recursos internos, encadenamiento de ataques

🎯 Productos afectados

ProductoEstado
SonicWall SMA1000 SeriesVulnerable
SMA6210Vulnerable
SMA7210Vulnerable
SMA8200vVulnerable

⚠️ Impacto potencial

La explotación exitosa puede permitir a los atacantes:

  • Acceder a servicios internos
  • Alcanzar endpoints de metadatos en la nube
  • Interactuar con hosts que de otro modo serían inaccesibles
  • Eludir la segmentación de red
  • Habilitar cadenas de ataque adicionales
  • Ampliar la superficie de ataque para la post-explotación

🧠 Flujo del ataque

Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
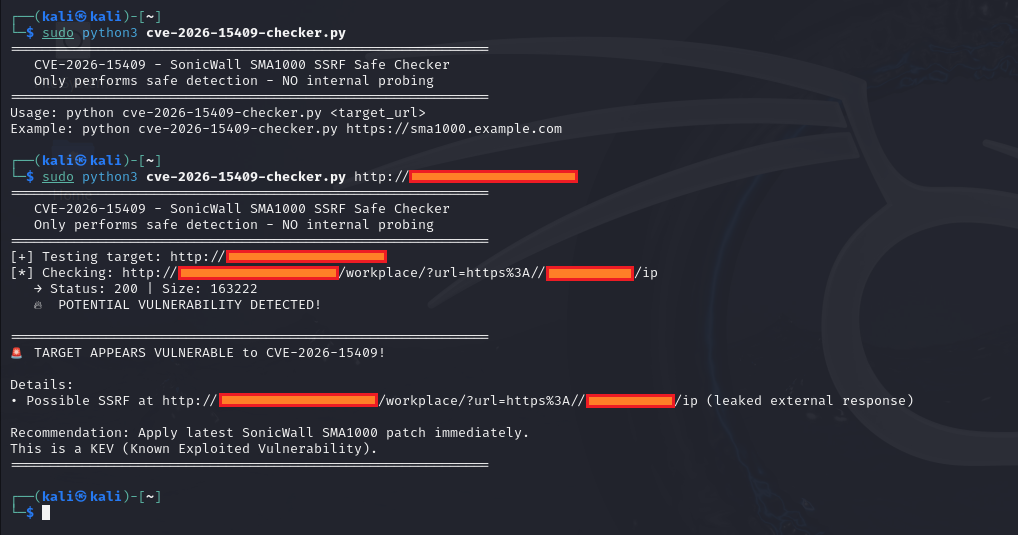
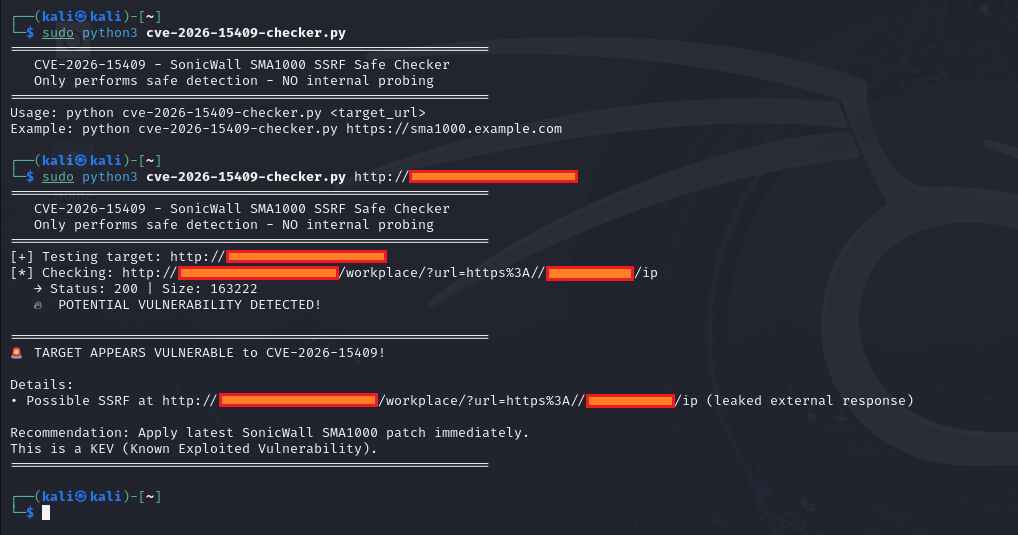
📸 Demo

cve-2026-15409

🔍 Detección

Los equipos de seguridad deben monitorear:

  • Solicitudes salientes inusuales
  • Conexiones inesperadas desde appliances SMA
  • Solicitudes dirigidas a rangos internos RFC1918
  • Acceso a endpoints de metadatos en la nube
  • Actividad HTTP anómala
  • Eventos administrativos sospechosos

🛡️ Mitigación

  • Actualizar inmediatamente al firmware parcheado.
  • Restringir la conectividad saliente innecesaria.
  • Monitorear los registros del appliance.
  • Restablecer las credenciales si se sospecha un compromiso.
  • Rotar los secretos de MFA si es necesario.
  • Revisar los indicadores de compromiso publicados por el proveedor.

📂 Estructura del repositorio

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 Matriz de Riesgo

MétricaValoración
Gravedad🔴 Crítica
Explotabilidad⭐⭐⭐⭐⭐
AutenticaciónNinguna
ComplejidadBaja
Conocimiento públicoAlto
Parche disponible✅ Sí

📚 Referencias

  • Aviso de seguridad de SonicWall
  • Vulnerabilidades conocidas y explotadas (KEV) de CISA
  • Base de datos nacional de vulnerabilidades (NVD) del NIST
  • Programa CVE de MITRE

⚖️ Descargo de responsabilidad

Este repositorio está destinado únicamente a fines de seguridad defensiva, investigación y educativos. No incluye código de explotación ni instrucciones para el acceso no autorizado. Los usuarios son responsables de cumplir con las leyes aplicables y las políticas organizacionales.


⭐ ¿Te resultó útil este repositorio?

Considera darle una Estrella ⭐ para apoyar la investigación en ciberseguridad.
Mantente Seguro • Parchea Temprano • Monitorea Continuamente

Descargar herramienta