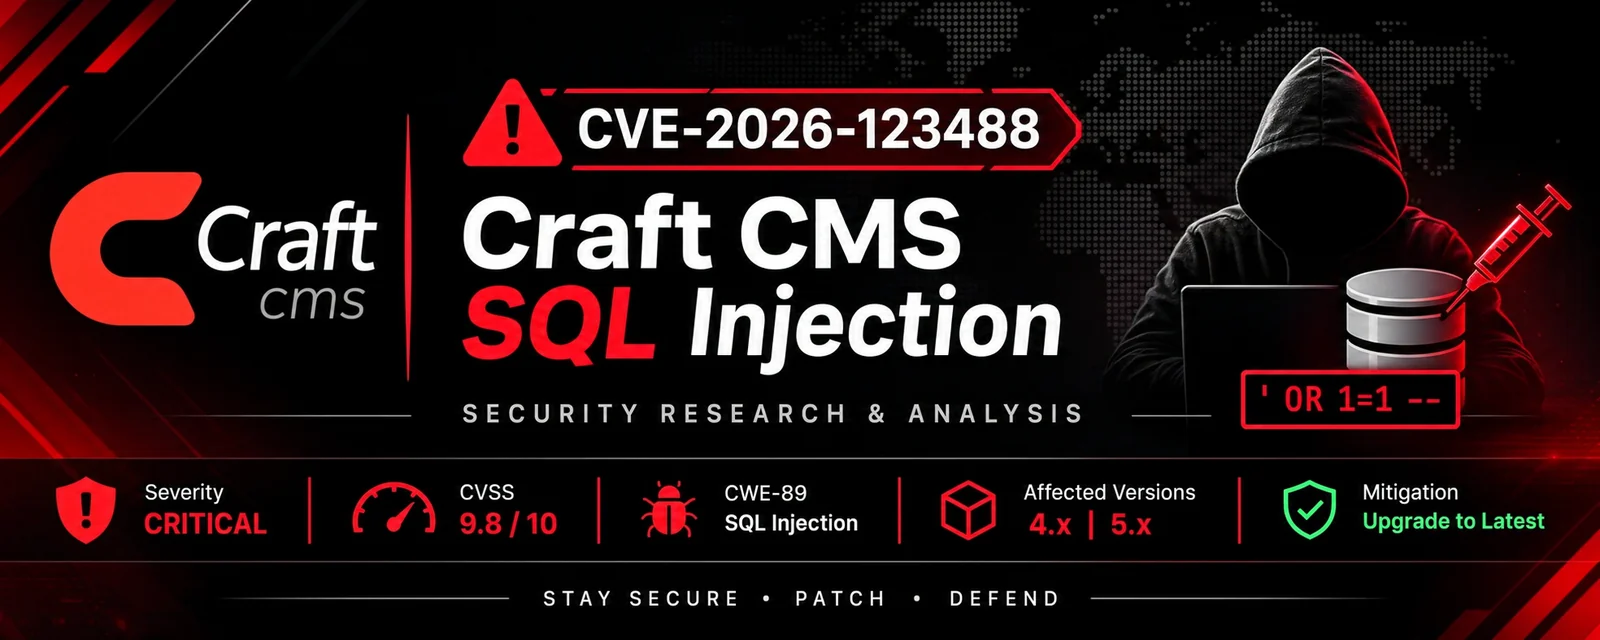
 ashrafzaryouh/cve-2026-123488
Aviso que documenta CVE-2026-123488, una inyección SQL no autenticada en Craft CMS: versiones afectadas, impacto, consultas de reconocimiento en Shodan y orientación sobre la versión parcheada.

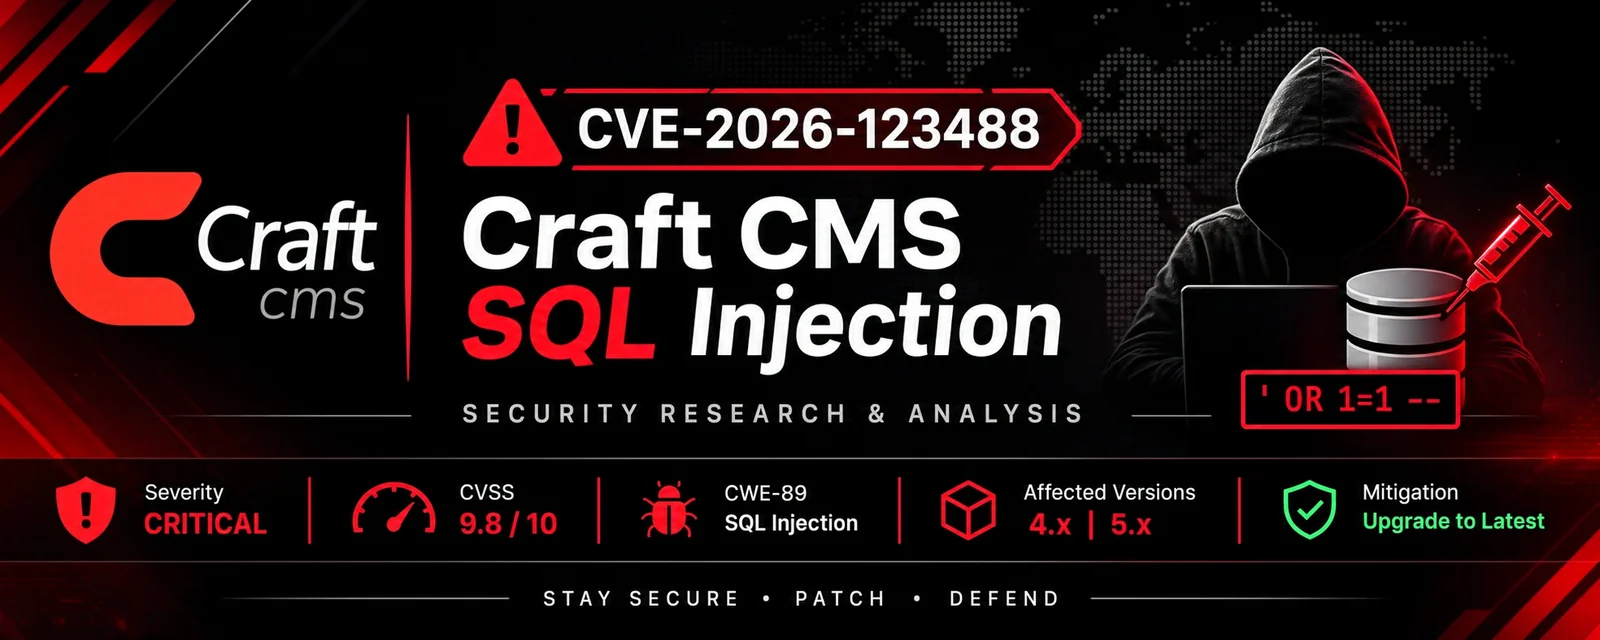

Este repositorio documenta CVE-2026-123488, una vulnerabilidad de inyección SQL no autenticada que afecta a Craft CMS.
La vulnerabilidad existe en el endpoint de búsqueda de elementos, donde un parámetro attribute insuficientemente saneado puede permitir la inyección SQL.
Una explotación exitosa puede dar lugar a acceso no autorizado a la base de datos, modificación de registros de la base de datos y escalada de privilegios de administrador.
| Campo | Información |
|---|---|
| ID de CVE | CVE-2026-123488 |
| Producto | Craft CMS |
| Vulnerabilidad | Inyección SQL |
| CWE | CWE-89 |
| CVSS 3.1 | 9.8 Crítica |
| CVSS 4.0 | 9.3 Crítica |
| Autenticación | No requerida |
| Vector de ataque | Red |
| Versión | Estado |
|---|---|
| Craft CMS 4.0.0 – 4.18.8 | Vulnerable |
| Craft CMS 4.18.9+ | Parcheada |
| Craft CMS 5.0.0 – 5.11.1 | Vulnerable |
| Craft CMS 5.11.2+ | Parcheada |
Shodan puede ayudar a identificar servicios expuestos a Internet que parecen usar Craft CMS.
http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"
Importante: Estas consultas son filtros de descubrimiento, no de verificación de vulnerabilidades. Un resultado coincidente no establece que un host ejecute una versión afectada.
Investigue únicamente activos que sean de su propiedad o para los que tenga autorización explícita de evaluación.
Las posibles consecuencias de seguridad incluyen:
Acciones defensivas recomendadas:
4.18.9 o posterior.5.11.2 o posterior.Herramientas sugeridas para el análisis de seguridad autorizado:
| Herramienta | Propósito |
|---|---|
| Kali Linux | Entorno de investigación de seguridad |
| Shodan | Descubrimiento de activos en Internet |
| Nmap | Descubrimiento de servicios autorizado |
| Burp Suite | Pruebas de seguridad de aplicaciones web |
| OWASP ZAP | Análisis de seguridad web |
| Nuclei | Detección de vulnerabilidades |
Este repositorio está destinado a fines educativos, investigación de seguridad defensiva y pruebas de penetración autorizadas.
No escanee, explote, acceda ni modifique sistemas sin el permiso explícito de sus propietarios.
El autor no asume ninguna responsabilidad por el uso no autorizado o ilegal de la información proporcionada.
Investigación en ciberseguridad • Hacking ético • Análisis de vulnerabilidades






