
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-11499 — Análisis técnico y aviso de CVE-2026-11499, un desbordamiento de búfer basado en pila (CWE-121) en los routers Tenda HG7, HG9 y HG10, que abarca el impacto, los modelos afectados y las mitigaciones. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-11499
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesSeguridad de Hardware e IoTPapers e InvestigaciónAprendizaje y Educación
GitHubashrafzaryouh/cve-2026-11499

CVE-2026-11499

Compartir

Análisis técnico y aviso de CVE-2026-11499, un desbordamiento de búfer basado en pila (CWE-121) en los routers Tenda HG7, HG9 y HG10, que abarca el impacto, los modelos afectados y las mitigaciones.

Ver Repositorio
21hace 5 mesesAún no revisado

🚨 CVE-2026-11499

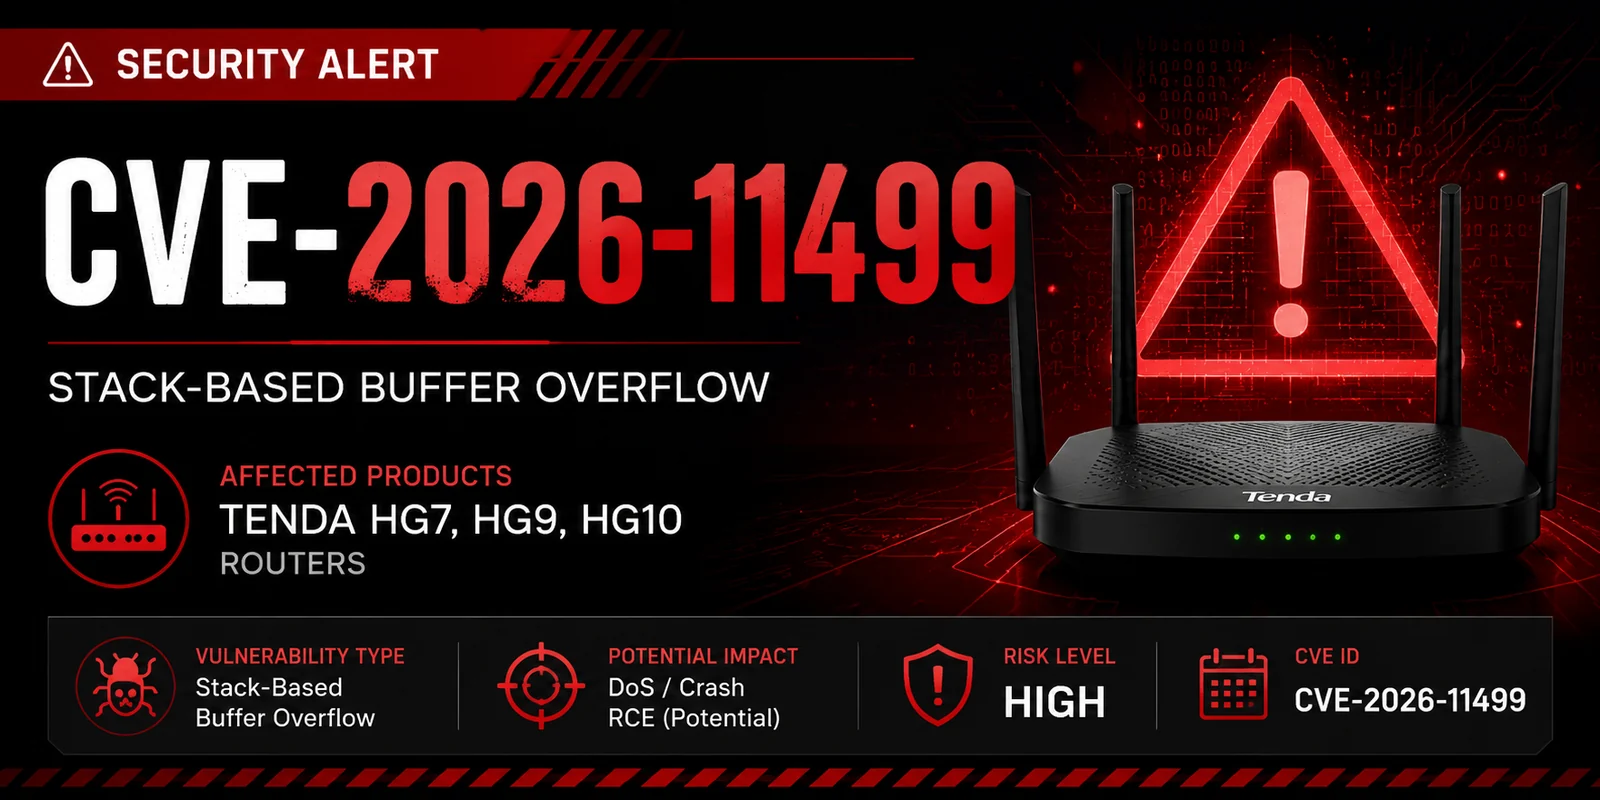
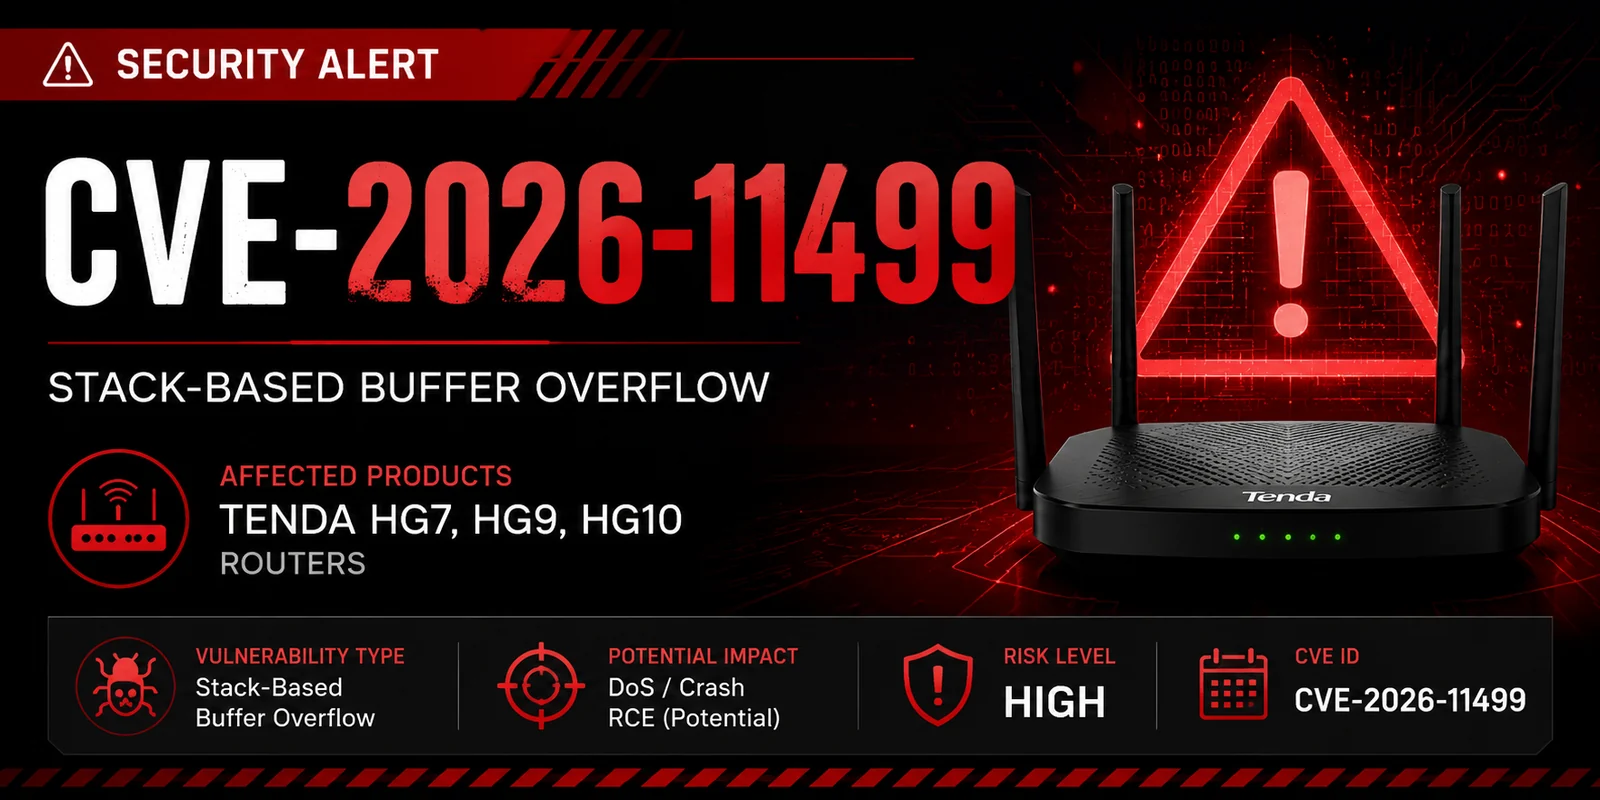
Desbordamiento de búfer basado en pila en los routers Tenda HG7 / HG9 / HG10

ChatGPT Image Jun 8, 2026, 11_53_47 AM

Security CVE Severity Status


📖 Descripción general

CVE-2026-11499 es una vulnerabilidad de desbordamiento de búfer basado en pila reportada que afecta a varios modelos de router Tenda, entre ellos:

  • HG7
  • HG9
  • HG10

Una explotación exitosa podría permitir a un atacante provocar un fallo, una denegación de servicio o, potencialmente, lograr la ejecución remota de código (RCE) según la ruta de código vulnerable y la configuración de despliegue.

⚠️ Los detalles técnicos son actualmente limitados y la divulgación pública parece estar en curso.


🎯 Productos afectados

FabricanteProductoEstado
TendaHG7Vulnerable
TendaHG9Vulnerable
TendaHG10Vulnerable

🛠 Detalles de la vulnerabilidad

CampoValor
ID de CVECVE-2026-11499
TipoDesbordamiento de búfer basado en pila
CWECWE-121
ImpactoDoS / Posible RCE
Vector de ataqueDesconocido
AutenticaciónDesconocida
GravedadAlta (CVSS pendiente)

⚡ Impacto potencial

Un atacante podría ser capaz de:

  • Provocar fallos en el dispositivo
  • Desencadenar condiciones de denegación de servicio
  • Corromper la memoria del proceso
  • Ejecutar código arbitrario
  • Obtener acceso no autorizado al dispositivo
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE

🔬 Análisis técnico

Clase de vulnerabilidad

El problema se ha clasificado como:

char buffer[256];
strcpy(buffer, attacker_input);

Cuando la entrada supera el tamaño del búfer asignado, la memoria adyacente puede sobrescribirse.

Las posibles consecuencias incluyen:

  • Fallos de la aplicación
  • Corrupción de la pila
  • Secuestro del flujo de control
  • Ejecución de código arbitrario

🧪 Prueba de concepto

🚫 No se ha publicado ninguna PoC pública en el momento de redactar este documento.

Cuando haya una PoC disponible, las pruebas deben realizarse únicamente en entornos de laboratorio autorizados.


🛡 Mitigación

Acciones inmediatas

  • Actualizar el firmware en cuanto haya parches disponibles
  • Restringir el acceso administrativo
  • Deshabilitar la gestión remota si no es necesaria
  • Supervisar los registros del router
  • Aislar los dispositivos vulnerables de las redes no confiables

📅 Cronología

FechaEvento
2026CVE reservado
2026Divulgación pública
PendienteAviso del fabricante
PendientePublicación del parche

📚 Referencias

  • MITRE CVE Program
  • NVD (National Vulnerability Database)
  • Tenda Security Advisories

⚠️ Aviso legal

Este repositorio está destinado a:

  • Investigación de seguridad
  • Análisis de vulnerabilidades
  • Fines educativos

No utilice esta información contra sistemas sin autorización explícita.


🔥 Investigación en ciberseguridad • Análisis de vulnerabilidades • Divulgación responsable

⭐ Si este repositorio te ha resultado útil, considera darle una estrella.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    390
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    263

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





