 ashrafzaryouh/cve-2026-114595
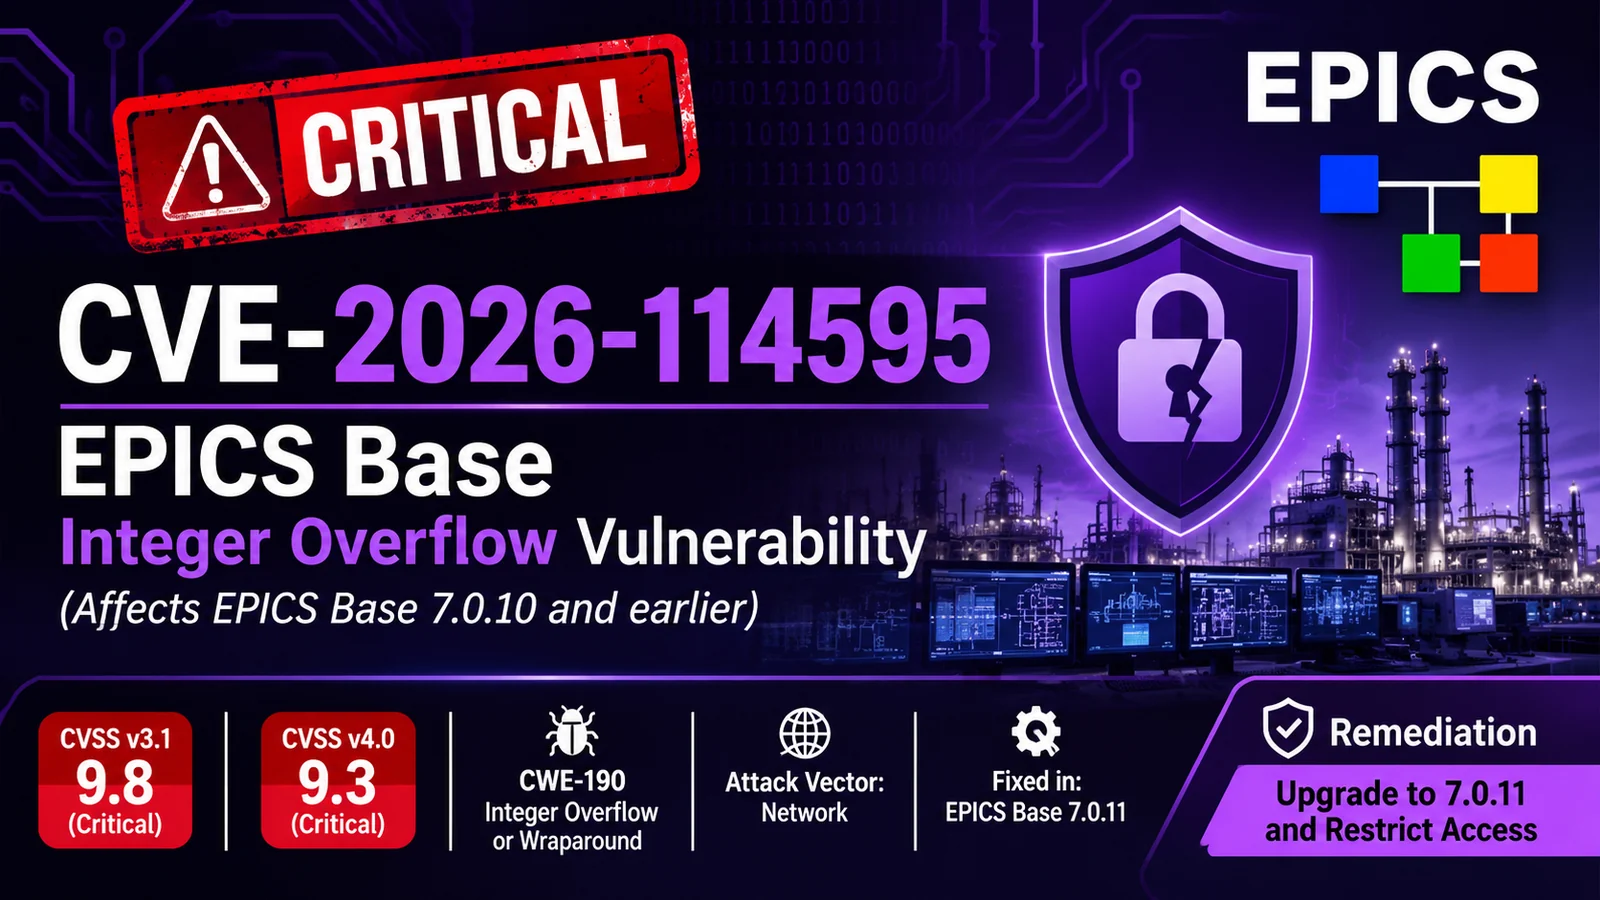
Aviso para CVE-2026-114595, un desbordamiento de entero crítico en EPICS Base (≤7.0.10) que permite corrupción de memoria, DoS y potencial RCE no autenticado; incluye detalles de CVSS y correcciones.

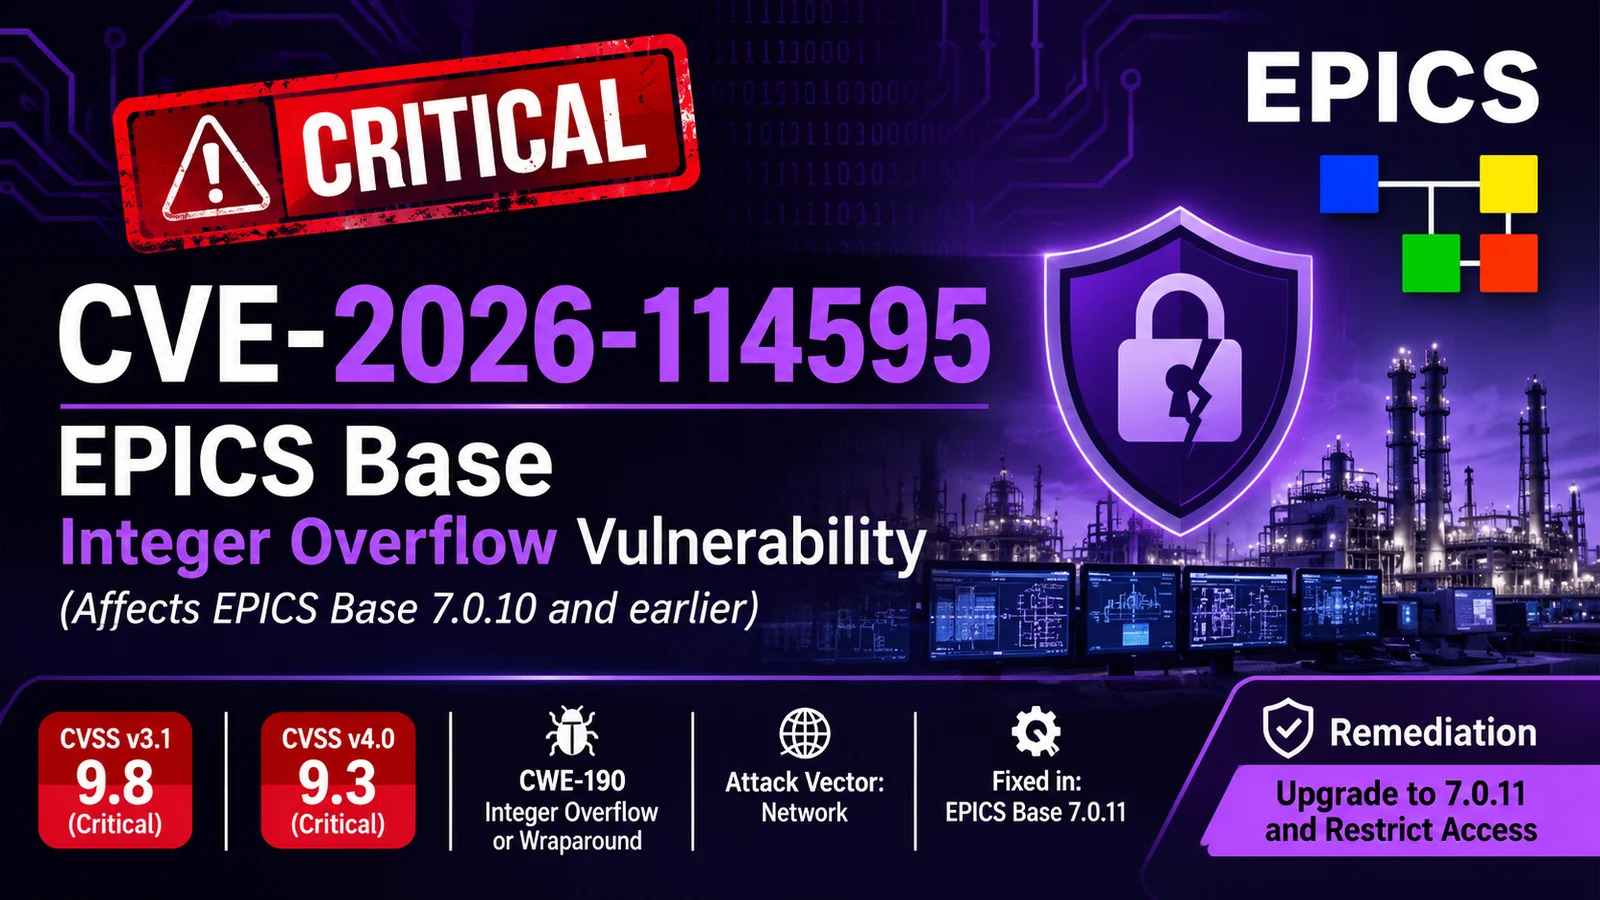


Una descripción general, detalles del aviso y pautas de mitigación para CVE-2026-114595, una vulnerabilidad crítica de desbordamiento de entero en EPICS Base (Sistema de Control Experimental de Física e Industrial).
En la versión 7.0.10 y anteriores de EPICS Base, un desbordamiento de entero en el procesamiento de solicitudes de red puede provocar que se asigne memoria con un tamaño incorrecto. El manejo posterior de datos proporcionados por el atacante puede dar lugar a corrupción de memoria, denegación de servicio o potencial ejecución remota de código.
Esta vulnerabilidad es explotable de forma remota a través de la red sin requerir autenticación ni interacción del usuario.
| Proveedor | Producto | Versiones Afectadas | Versión Corregida |
|---|---|---|---|
| The EPICS Community | EPICS Base | ≤ 7.0.10 (todas las anteriores) | 7.0.11 |
EPICS (Sistema de Control Experimental de Física e Industrial) es un conjunto de herramientas de código abierto ampliamente utilizado para construir sistemas de control distribuidos. Impulsa importantes instalaciones científicas en todo el mundo, incluidos aceleradores de partículas, sincrotrones y experimentos de fusión (p. ej., ITER).
Un atacante que pueda enviar solicitudes de red manipuladas a un proceso de EPICS Base puede desencadenar un desbordamiento de entero durante el cálculo del tamaño de la solicitud. Esto conduce a una asignación de memoria de tamaño insuficiente, lo que permite escrituras fuera de los límites posteriores cuando se procesan datos controlados por el atacante.
| Versión | Puntuación | Gravedad | Cadena de Vector |
|---|---|---|---|
| 3.1 | 9.8 | Crítica | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | Crítica | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
La explotación exitosa puede permitir a un atacante remoto no autenticado:
Dado que EPICS se utiliza en entornos críticos de control científico e industrial, los ataques exitosos podrían interrumpir experimentos o afectar la seguridad operativa.
Actualice a EPICS Base 7.0.11 o posterior.
The EPICS Community ha publicado las correcciones en los repositorios oficiales:
Para obtener orientación adicional, comuníquese con el equipo de soporte de EPICS Controls.
Esta CVE forma parte de un conjunto de cuatro problemas divulgados en el aviso de CISA ICSA-26-300-01:
| CVE | Gravedad | Descripción |
|---|---|---|
| CVE-2026-114595 | Crítica (9.8) | Desbordamiento de entero → posible RCE |
| CVE-2026-114596 | Alta (8.2) | Validación incorrecta de la longitud de los mensajes |
| CVE-2026-114597 | Alta (7.5) | Comprobación de límites insuficiente |
| CVE-2026-114598 | Alta (7.5) | Confusión de tipos |
Todas están corregidas en EPICS Base 7.0.11.
| Fecha | Evento |
|---|---|
| 2026-10-27 | CISA publica ICSA-26-300-01 |
| 2026-10-27 | Se publica EPICS Base 7.0.11 con las correcciones |
| 2026-10-27 | Se publica CVE-2026-114595 |
Este documento se proporciona con fines informativos y educativos. Verifique siempre los detalles con las fuentes oficiales (CISA, NVD, EPICS Community) antes de tomar medidas en entornos de producción.
Última actualización: 28 de octubre de 2026






