
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-22809 — Exploit automatizado de escalada local de privilegios para CVE-2023-22809 (sudoedit -e) que verifica los permisos de sudo y modifica sudoers para obtener una shell de root. Para pruebas de seguridad autorizadas. | Kitploit
Herramientas/GitHubGitHub/asepsaepdin/cve-2023-22809
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubasepsaepdin/cve-2023-22809

CVE-2023-22809

Exploit automatizado de escalada local de privilegios para CVE-2023-22809 (sudoedit -e) que verifica los permisos de sudo y modifica sudoers para obtener una shell de root. Para pruebas de seguridad autorizadas.

Compartir
Ver Repositorio
6125hace 3 añosAún no revisado

Escalada de Privilegios en Linux

Exploit para CVE-2021-3560 (Sudoedit alias -e) - Escalada de Privilegios Local

*Solo con fines educativos y de investigación de seguridad autorizada*

Autores del Exploit Original

n3m1dotsys

Descripción de la Vulnerabilidad

En Sudo antes de 1.9.12p2, la funcionalidad sudoedit (también conocida como -e) maneja incorrectamente los argumentos adicionales pasados en las variables de entorno proporcionadas por el usuario (SUDO_EDITOR, VISUAL y EDITOR), lo que permite a un atacante local añadir entradas arbitrarias a la lista de archivos a procesar. Esto puede llevar a una escalada de privilegios. Las versiones afectadas son 1.8.0 hasta 1.9.12.p1. El problema existe porque un editor especificado por el usuario puede contener un argumento "--" que anula un mecanismo de protección, por ejemplo, un valor EDITOR='nano -- /ruta/al/archivo/extra'.

Descripción del Exploit

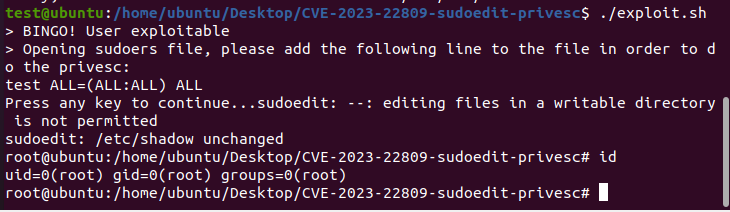
Este script automatiza la explotación de la vulnerabilidad CVE-2023-22809 para obtener un shell root. El script verifica si el usuario actual tiene acceso para ejecutar el comando sudoedit o sudo -e para algún archivo con privilegios de root. Si es así, abre el archivo sudoers para que el atacante introduzca la política de escalada de privilegios para el usuario actual y obtenga un shell root.

Uso

  ./exploit.sh

Descarga a través de la Fuente Original

Descargar Script de Exploit para CVE-2023-22809 Aquí
Requisitos del Exploit

  • nano
  • sudo

Demostración

Screenshot 2023-07-10 135107

Probado en

  • Sudo Versión 1.8.31 (Ubuntu 22.04.1 LTS)
  • Sudo Versión 1.8.31 (Ubuntu 20.04.1 LTS)
  • Sudo Versión 1.8.21p2 (Ubuntu 18.04.6 LTS)

Entorno de Prueba

apt install nano sudo

Advertencia

⚠️ Ejecutar este exploit en un sistema puede hacerse de dos maneras: usando el editor nano y el editor vim


Créditos

  • https://packetstormsecurity.com/files/171644/sudo-1.9.12p1-Privilege-Escalation.html
  • https://github.com/n3m1dotsys/CVE-2023-22809-sudoedit-privesc
  • https://medium.com/@dev.nest/how-to-bypass-sudo-exploit-cve-2023-22809-vulnerability-296ef10a1466
  • https://github.com/hello4r1end/patch_CVE-2023-22809
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




