
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-1732 — Exploit de escalada de privilegios local para CVE-2021-1732, una vulnerabilidad de Win32k, que permite a los atacantes obtener privilegios SYSTEM en versiones afectadas de Windows. | Kitploit
Herramientas/GitHubGitHub/asepsaepdin/cve-2021-1732
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónExplotación de Binarios
GitHubasepsaepdin/cve-2021-1732

CVE-2021-1732

Exploit de escalada de privilegios local para CVE-2021-1732, una vulnerabilidad de Win32k, que permite a los atacantes obtener privilegios SYSTEM en versiones afectadas de Windows.

Ver Repositorio
1126hace 3 añosAún no revisado
Compartir

Escalada de Privilegios en Windows

Exploit para CVE-2021-1732 (Win32k) - Escalada Local de Privilegios

*Solo con fines educativos y de investigación de seguridad autorizada*

Autores del Exploit Original

@Exploit Blizzard

Descripción de la Vulnerabilidad

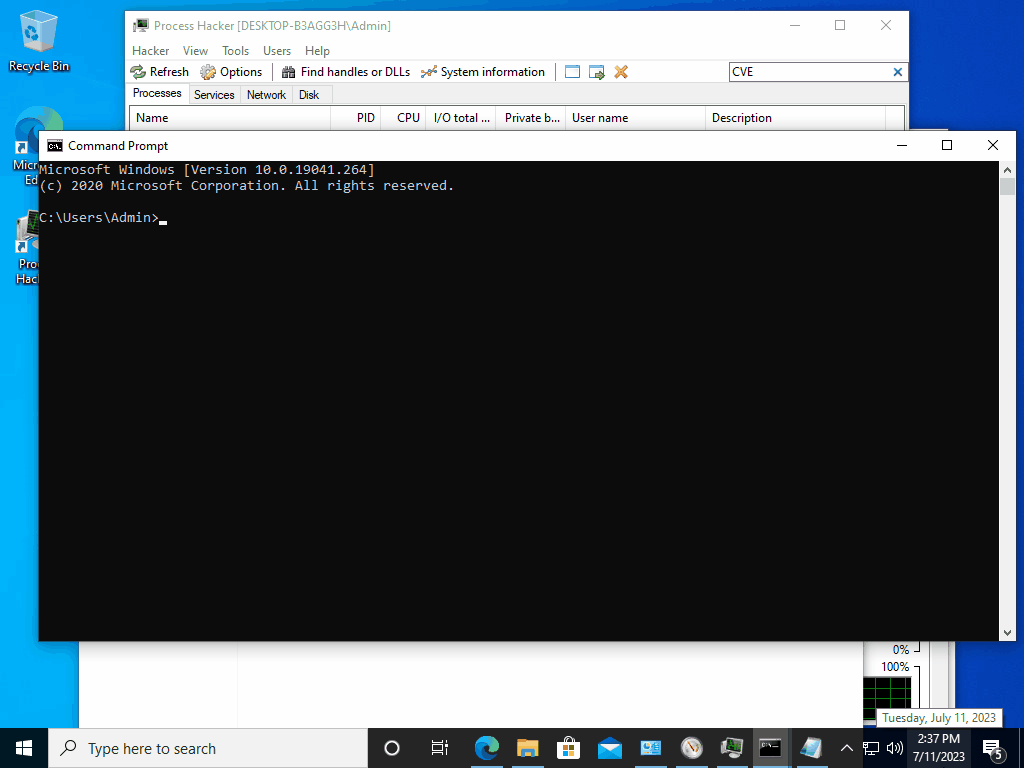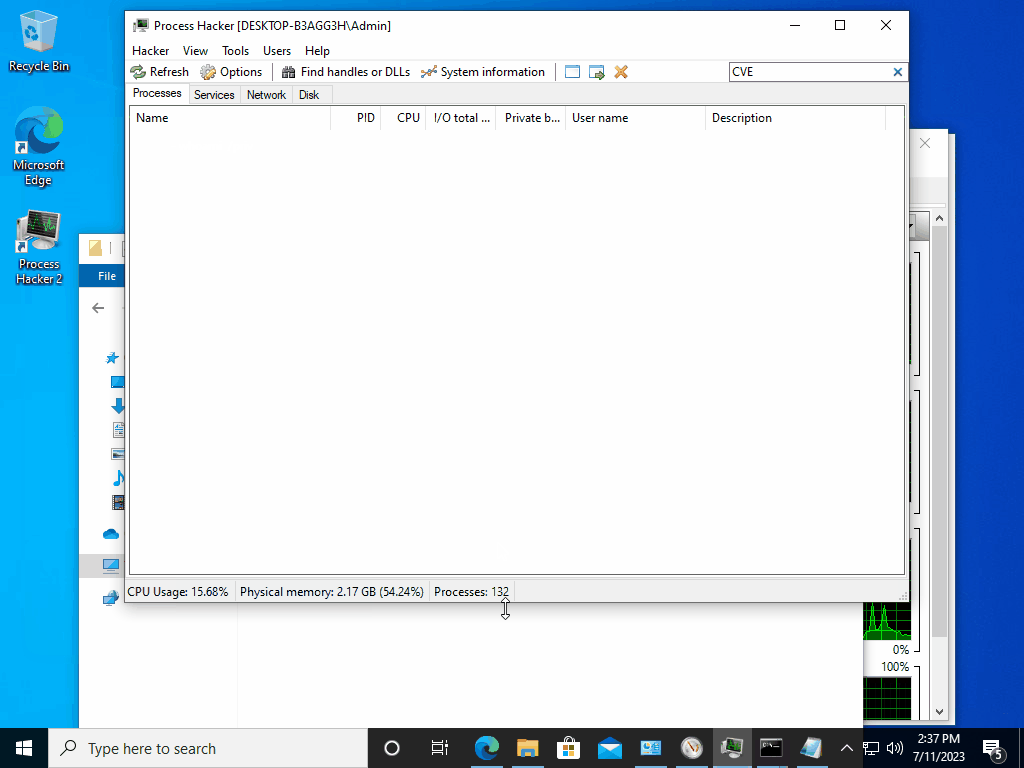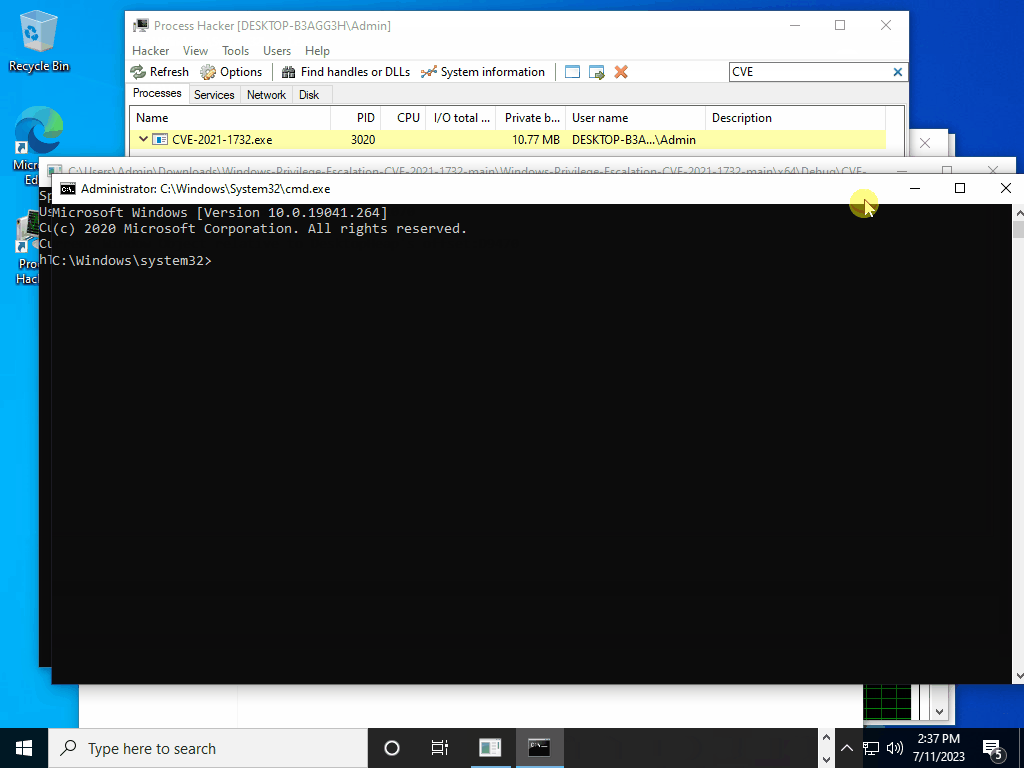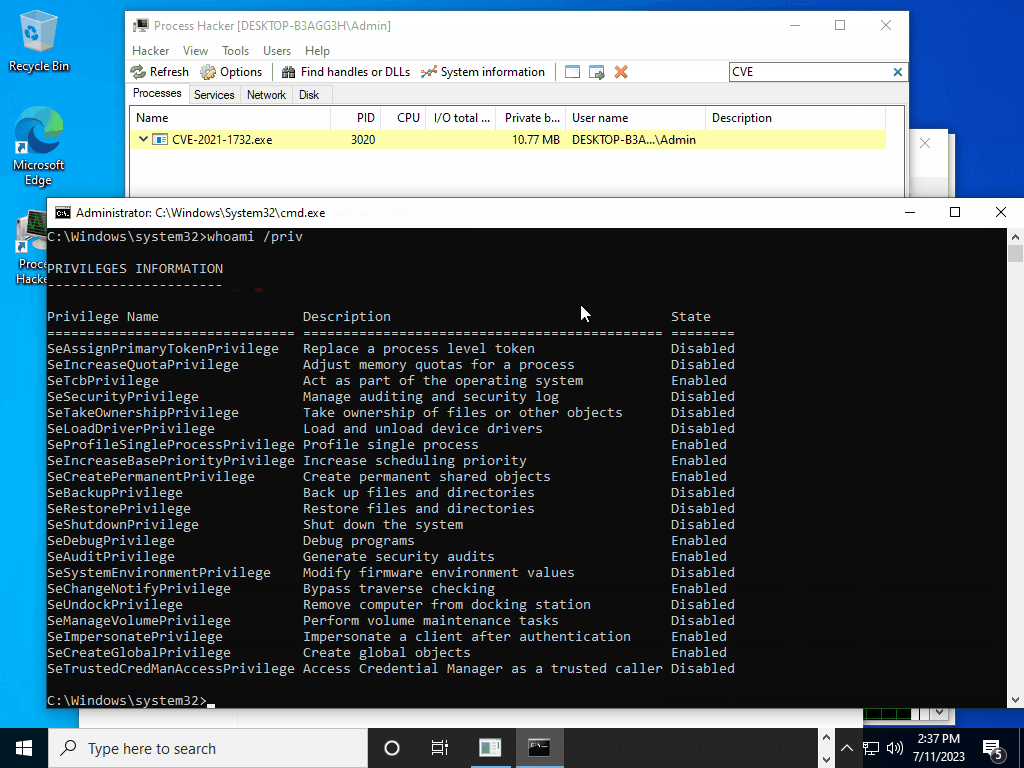
Existe una vulnerabilidad en win32k que puede ser aprovechada por un atacante para escalar privilegios a los de NT AUTHORITY\SYSTEM. El fallo radica en cómo el campo WndExtra de una ventana puede ser manipulado para ser tratado como un desplazamiento a pesar de estar poblado por un valor controlado por el atacante. Esto puede ser aprovechado para lograr una operación de escritura fuera de los límites, lo que eventualmente lleva a la escalada de privilegios. Este fallo fue identificado originalmente como CVE-2021-1732 y fue parcheado por Microsoft el 9 de febrero de 2021. A principios de 2022.

Uso

  CVE-2021-1732.exe "the-command"

Opciones

  "the-command"    Usa cualquier comando compatible con las Interfaces de Línea de Comandos (CLI), como "whoami"

Descarga a través de la Fuente Original

Descargar Script de Exploit para CVE-2021-3560 Aquí
Requisitos del Exploit

  • Command Prompt
  • Proccess Hacker

Demo

Animation1

Probado en

  • Windows 10 Versión 2004

Versiones de Windows Afectadas:

Windows Server, versión 20H2 (Instalación Server Core), Windows 10 Versión 20H2, Windows Server, versión 2004 (instalación Server Core), Windows 10 Versión 2004, Windows Server, versión 1909 (instalación Server Core), Windows 10 Versión 1909, Windows Server 2019 (Instalación Server Core), Windows Server 2019, Windows 10 Versión 1809


Advertencia

⚠️ Ten cuidado al ejecutar este exploit en tu sistema.

Créditos

  • https://nvd.nist.gov/vuln/detail/cve-2021-1732
  • https://bbs.kanxue.com/thread-266362.html
  • https://github.com/exploitblizzard/Windows-Privilege-Escalation-CVE-2021-1732
  • https://packetstormsecurity.com/files/166169/Win32k-ConsoleControl-Offset-Confusion-Privilege-Escalation.html
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    383
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





