
 artusec/pivotool
Herramienta de post-explotación basada en Bash para pivotaje de red semiautomatizado, permitiendo el movimiento lateral a través de sistemas comprometidos durante pruebas de penetración.


pivotool en el hacking ético, como era de esperar, es una herramienta simple escrita en bash que puede ayudarte en la fase de post-explotación para pivotar a otros sistemas.
Pivotool es una herramienta que no pretende revolucionar la fase de post-explotación de una prueba de penetración, pero puede ayudarte a ahorrar tiempo y estar más organizado.
Consiste en un único script escrito en bash, con unas pocas dependencias que suelen estar instaladas en cualquier sistema tipo Unix (una versión Go de la herramienta con un binario autocontenido está en proceso :) ).
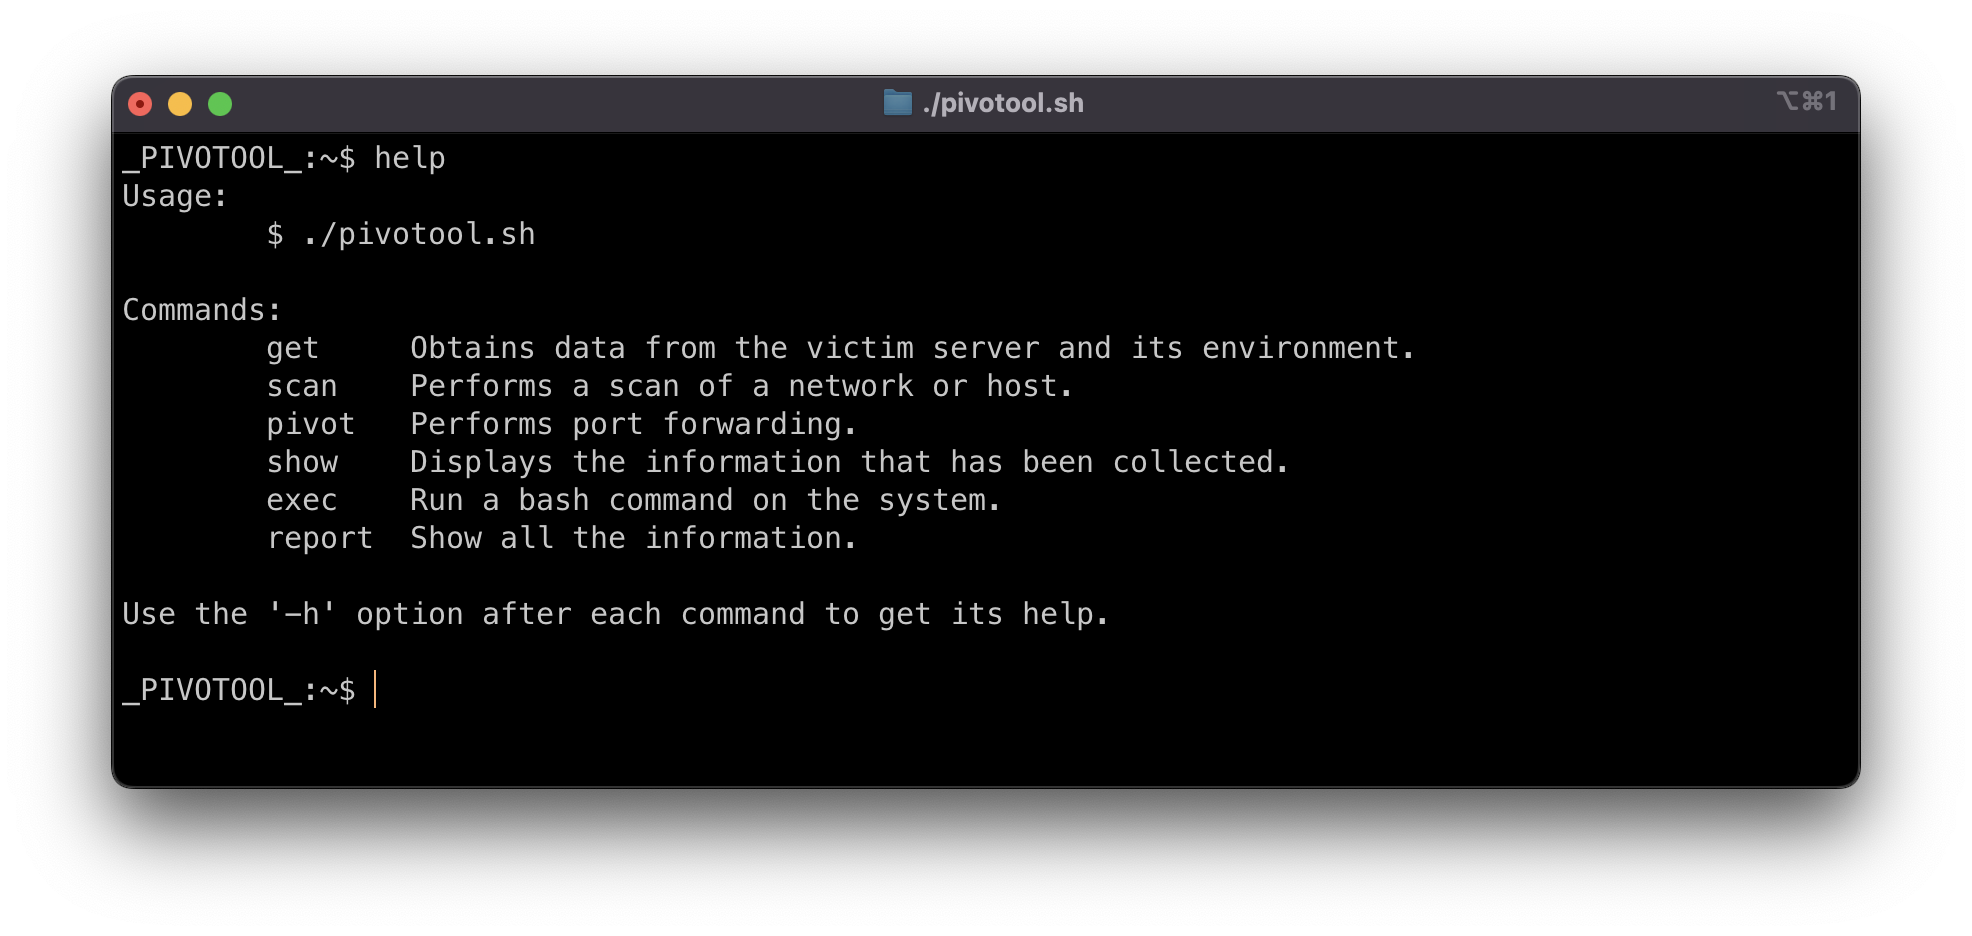
El modo de operación es semiautomático. Presenta un nuevo prompt en el que indicas las acciones que deseas realizar.
Estoy seguro de que contendrá muchos errores y muchas oportunidades de mejora, eficiencia, etc. No dudes en indicarlos en la sección de issues.
¡Gracias! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



Consulta el archivo LICENSE.







