
 artemy-ccrsky/cve-2024-39211
Vulnerabilidad de enumeración de usuarios en Kaiten (sistema de gestión de flujos de trabajo)

Kaiten - un sistema de gestión de flujos de trabajo, es vulnerable a ataques de fuerza bruta sin restricciones sobre los nombres de usuario y las direcciones de correo electrónico registradas en el sistema mediante una simple petición POST.
Descarga simplemente el script bash y ejecútalo con listas de palabras personalizadas (¡solo login, no correos electrónicos!)
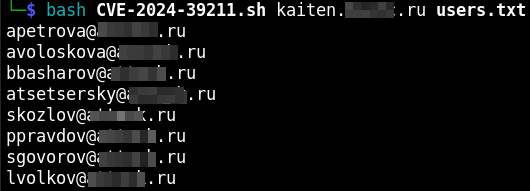
bash CVE-2024-39211.sh <input.domain.ru> <wordlists_users>
Como resultado:
Las empresas suelen utilizar políticas de inicio de sesión basadas en combinaciones de nombre y apellido, por ejemplo, Anton Ivanov = aivanov o a_ivanov. En consecuencia, a continuación se ofrecen enlaces a un amplio conjunto de nombres y apellidos rusos:
Este repositorio contiene un archivo de lista de palabras con un conjunto básico de 2,5 millones de combinaciones de la forma aivanov.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
