
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-55182-Exploit-extension — Una extensión de Chrome para detectar vulnerabilidades React2Shell (CVE-2025-55182 y CVE-2025-66478) en aplicaciones web. | Kitploit
Herramientas/GitHubGitHub/anuththara2007-w/cve-2025-55182-exploit-extension
ReconocimientoAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad WebAprendizaje y Educación
GitHubanuththara2007-w/cve-2025-55182-exploit-extension

CVE-2025-55182-Exploit-extension

Una extensión de Chrome para detectar vulnerabilidades React2Shell (CVE-2025-55182 y CVE-2025-66478) en aplicaciones web.

Compartir
Ver Repositorio
3128hace 5 mesesAún no revisado

RSC Detector de Huellas

Una extensión de Chrome para detectar huellas de React Server Components (RSC) y Next.js App Router en páginas web.

⚠️ Aviso Importante

Esta extensión está destinada únicamente para fines educativos y de investigación en seguridad. Incluye funcionalidad que puede utilizarse para probar posibles debilidades de seguridad. Úsela solo en sistemas que le pertenezcan o para los que tenga permiso explícito. El uso no autorizado puede ser ilegal y poco ético.

Características

🔍 Detección Pasiva

  • Escanea automáticamente páginas en busca de indicadores RSC
  • Detecta el comportamiento del Next.js App Router
  • Monitorea el contenido de la página en busca de marcadores específicos de RSC
  • Actualiza la insignia de la extensión cuando se detecta RSC

🎯 Fingerprinting Activo

  • Envía solicitudes de prueba RSC controladas
  • Analiza las respuestas del servidor en busca de características RSC
  • Identifica cabeceras Content-Type relacionadas con RSC
  • Detecta cabeceras Vary que contengan RSC

📊 Métodos de Detección

La extensión utiliza varias técnicas complementarias:

  1. Análisis de Content-Type – Detecta respuestas text/x-component
  2. Coincidencia de Patrones – Señala window.__next_f y otros patrones RSC
  3. Inspección de Cabeceras – Escanea cabeceras Vary en busca de indicadores RSC
  4. Análisis de Estructura de Respuesta – Busca firmas del protocolo React Flight

Instalación

Desde el Código Fuente

  1. Clone el repositorio:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Cargue la extensión en Chrome:

    • Vaya a chrome://extensions/
    • Active el Modo desarrollador
    • Haga clic en Cargar descomprimida
    • Seleccione la carpeta RSC_Detector

Uso

  1. Detección Automática — La extensión se ejecuta pasivamente mientras navega
  2. Prueba Manual — Haga clic en el icono de la extensión y elija Iniciar Prueba de Huella
  3. Ver Resultados — La ventana emergente muestra el estado de detección y detalles técnicos

Captura de Pantalla

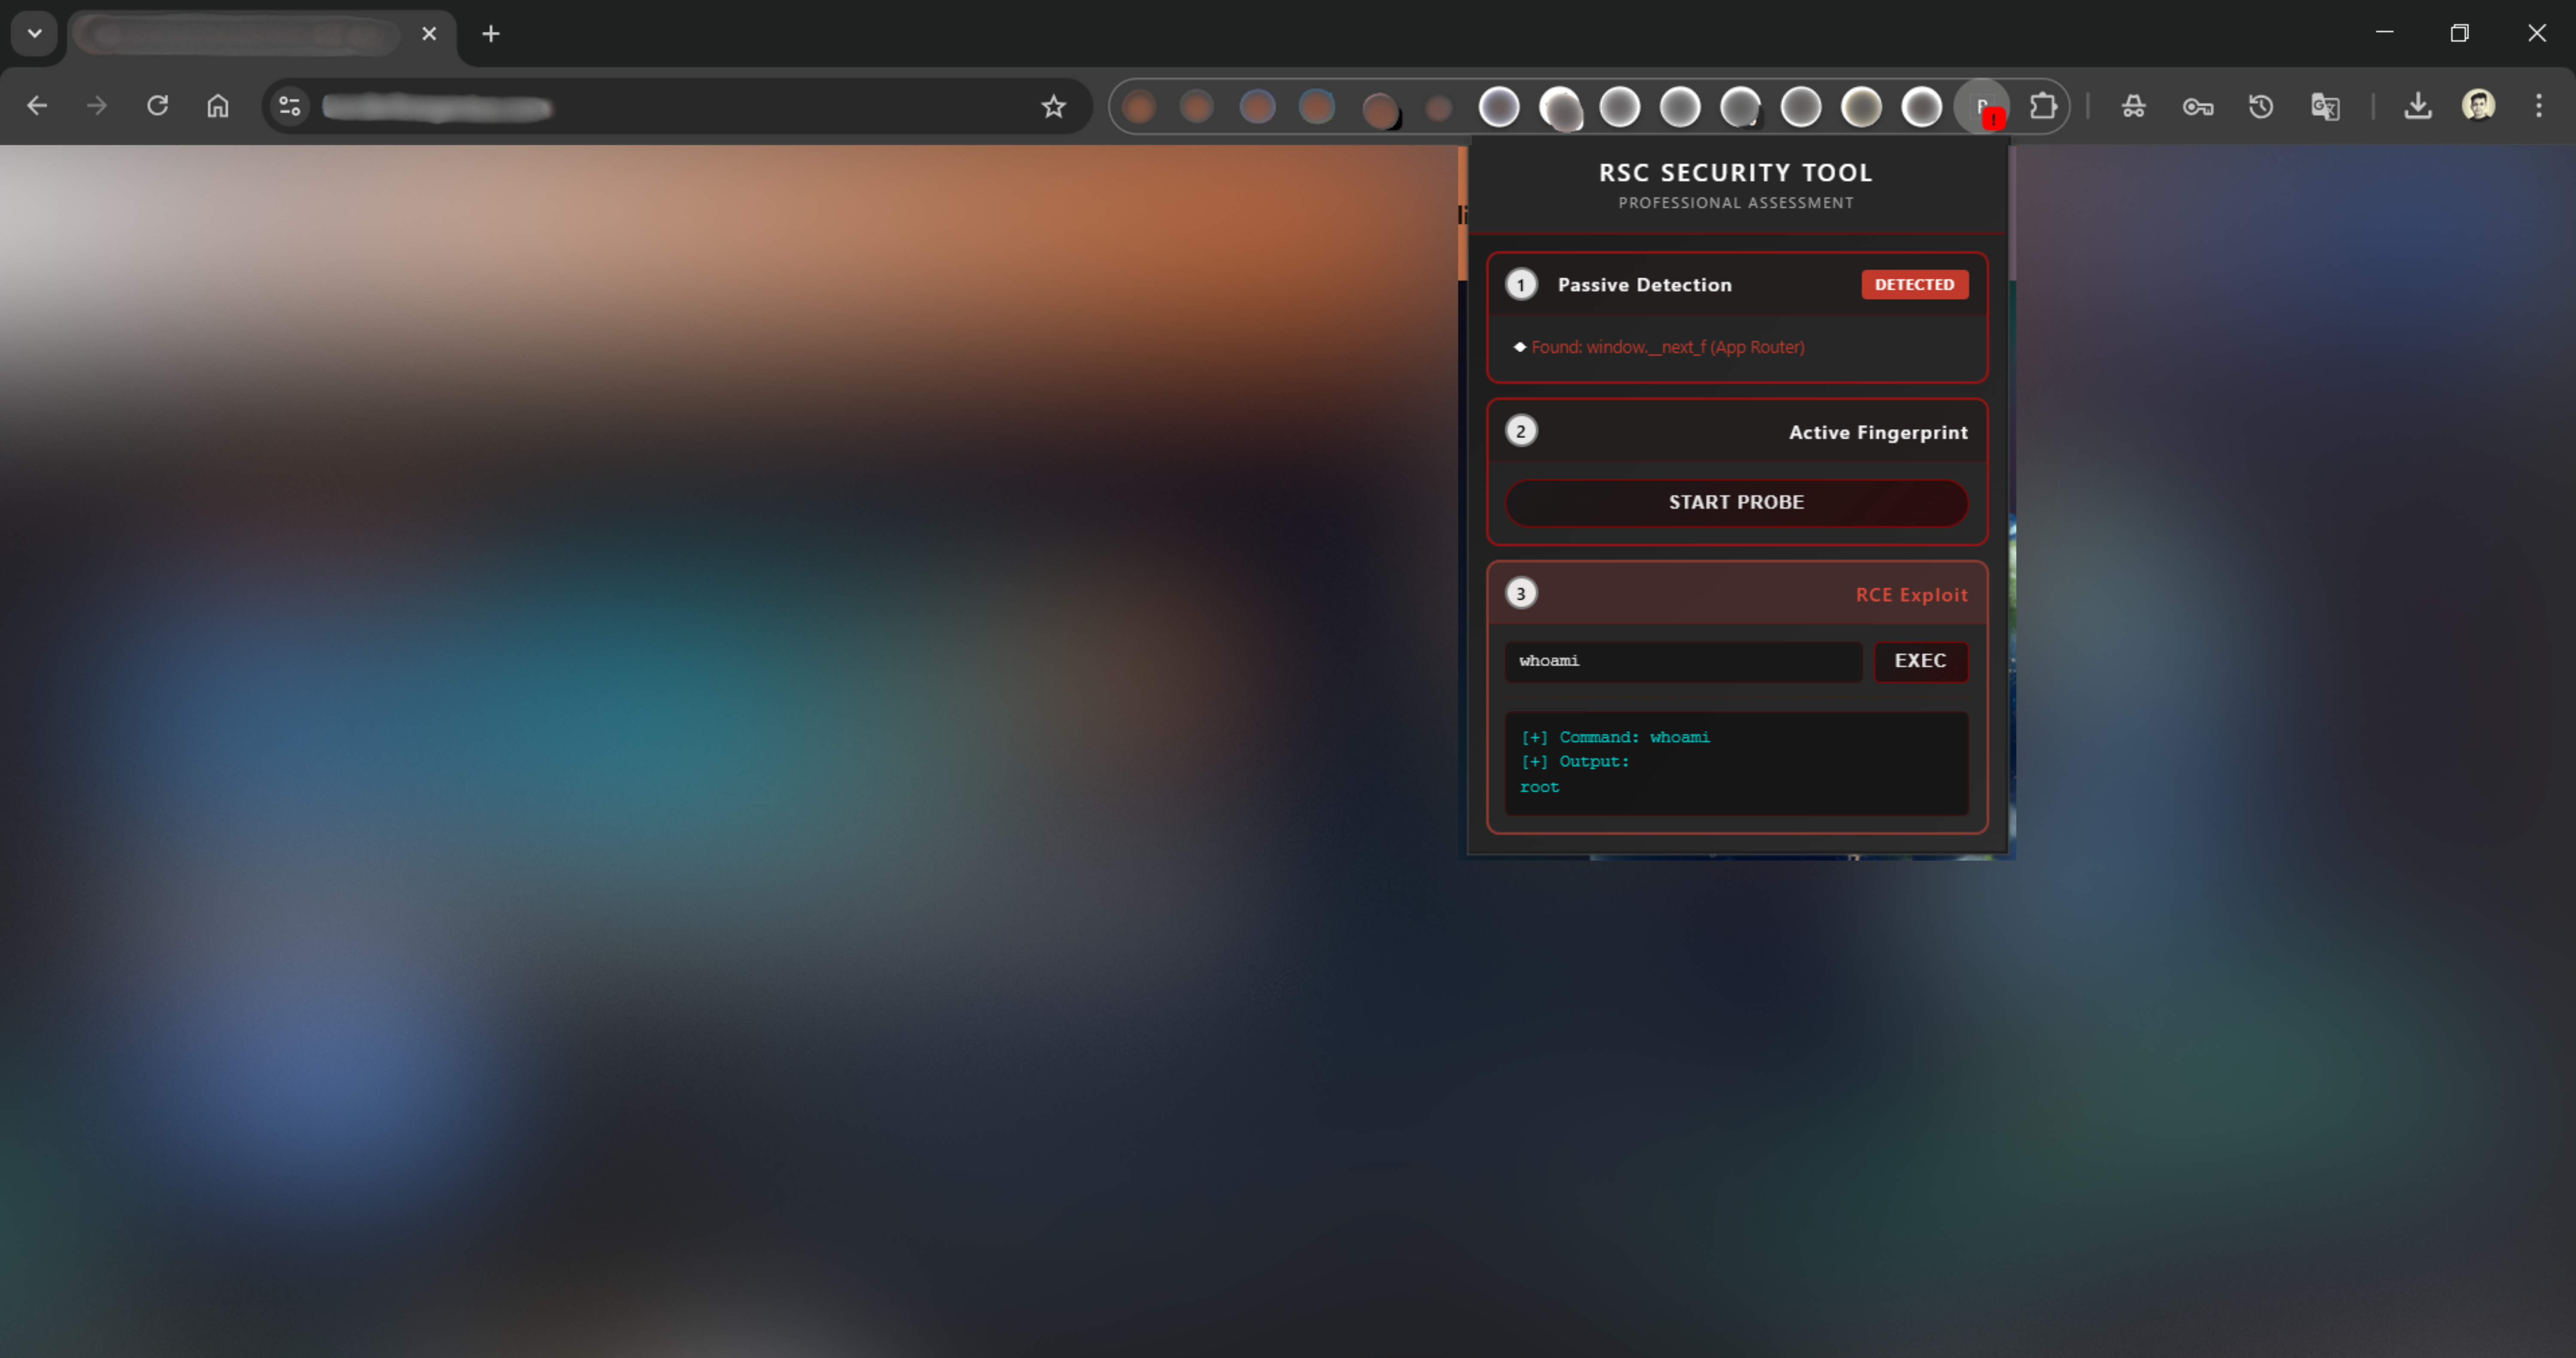
Extension in action

La captura de pantalla muestra la extensión detectando el uso de RSC, incluyendo indicadores pasivos y resultados de pruebas activas.

Estructura de Archivos

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Popup UI
├── popup.js               # Popup logic
├── background.js          # Background worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png           # Screenshot
├── README.md              # English documentation
└── README_cn.md           # Chinese documentation

Detalles Técnicos

Patrones de Detección

Esta extensión busca:

  • Content-Type: text/x-component
  • Variables Globales: window.__next_f
  • Referencias de Librerías: react-server-dom-webpack
  • Cabeceras de Respuesta: Vary: RSC
  • Patrones de Protocolo: Formato de respuesta React Flight

Permisos

Permisos de Chrome requeridos:

  • activeTab — Acceder al contenido de la pestaña actual
  • scripting — Ejecutar scripts en páginas
  • declarativeNetRequest — Inspeccionar/modificar solicitudes de red
  • <all_urls> — Habilitar detección en todos los sitios


Contribuciones

Las contribuciones son bienvenidas. Asegúrese de que las actualizaciones:

  • Preserven el propósito educativo/investigación de seguridad
  • Incluyan documentación clara
  • Sigan las mejores prácticas de extensiones de Chrome

Licencia

Este proyecto se proporciona estrictamente para uso educativo. Úselo de manera responsable y cumpla con todas las leyes y regulaciones aplicables.

Aviso de Responsabilidad

Esta herramienta está diseñada exclusivamente para fines legítimos de investigación de seguridad y educativos. Usted es responsable de asegurarse de tener la autorización adecuada antes de probar cualquier sistema. Los autores no asumen ninguna responsabilidad por el mal uso.

Documentación

  • Inglés: README.md
  • 中文: README_cn.md

⚠️ Solo para pruebas de seguridad autorizadas.


RSC Detector de Huellas

Una extensión de Chrome para detectar huellas de React Server Components (RSC) y Next.js App Router en páginas web.

⚠️ Aviso Importante

Esta extensión está destinada únicamente para fines educativos y de investigación en seguridad. Incluye funcionalidad que puede utilizarse para probar posibles debilidades de seguridad. Úsela solo en sistemas que le pertenezcan o para los que tenga permiso explícito. El uso no autorizado puede ser ilegal y poco ético.

Características

🔍 Detección Pasiva

  • Escanea automáticamente páginas en busca de indicadores RSC
  • Detecta el comportamiento del Next.js App Router
  • Monitorea el contenido de la página en busca de marcadores específicos de RSC
  • Actualiza la insignia de la extensión cuando se detecta RSC

🎯 Fingerprinting Activo

  • Envía solicitudes de prueba RSC controladas
  • Analiza las respuestas del servidor en busca de características RSC
  • Identifica cabeceras Content-Type relacionadas con RSC
  • Detecta cabeceras Vary que contengan RSC

📊 Métodos de Detección

La extensión utiliza varias técnicas complementarias:

  1. Análisis de Content-Type – Detecta respuestas text/x-component
  2. Coincidencia de Patrones – Señala window.__next_f y otros patrones RSC
  3. Inspección de Cabeceras – Escanea cabeceras Vary en busca de indicadores RSC
  4. Análisis de Estructura de Respuesta – Busca firmas del protocolo React Flight

Instalación

Desde el Código Fuente

  1. Clone el repositorio:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Cargue la extensión en Chrome:

    • Vaya a chrome://extensions/
    • Active el Modo desarrollador
    • Haga clic en Cargar descomprimida
    • Seleccione la carpeta RSC_Detector

Uso

  1. Detección Automática — La extensión se ejecuta pasivamente mientras navega
  2. Prueba Manual — Haga clic en el icono de la extensión y elija Iniciar Prueba de Huella
  3. Ver Resultados — La ventana emergente muestra el estado de detección y detalles técnicos

Captura de Pantalla

Extension in action

La captura de pantalla muestra la extensión detectando el uso de RSC, incluyendo indicadores pasivos y resultados de pruebas activas.

Estructura de Archivos

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Popup UI
├── popup.js               # Popup logic
├── background.js          # Background worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png           # Screenshot
├── README.md              # English documentation
└── README_cn.md           # Chinese documentation

Detalles Técnicos

Patrones de Detección

Esta extensión busca:

  • Content-Type: text/x-component
  • Variables Globales: window.__next_f
  • Referencias de Librerías: react-server-dom-webpack
  • Cabeceras de Respuesta: Vary: RSC
  • Patrones de Protocolo: Formato de respuesta React Flight

Permisos

Permisos de Chrome requeridos:

  • activeTab — Acceder al contenido de la pestaña actual
  • scripting — Ejecutar scripts en páginas
  • declarativeNetRequest — Inspeccionar/modificar solicitudes de red
  • <all_urls> — Habilitar detección en todos los sitios

Contribuciones

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →