
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Apple-Remote-Crash-Tool-CVE-2018-4407 — Provoca un bloqueo en cualquier dispositivo macOS High Sierra o iOS 11 que esté en la misma red WiFi | Kitploit
Herramientas/GitHubGitHub/anonymouz4/apple-remote-crash-tool-cve-2018-4407
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesSeguridad InalámbricaPruebas de PenetraciónRed Teaming
GitHubanonymouz4/apple-remote-crash-tool-cve-2018-4407

Apple-Remote-Crash-Tool-CVE-2018-4407

Provoca un bloqueo en cualquier dispositivo macOS High Sierra o iOS 11 que esté en la misma red WiFi

Ver Repositorio
4318hace 7 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Apple-Remote-Crash-Tool-CVE-2018-4407

Bloquea cualquier dispositivo macOS High Sierra o iOS 11 que esté en la misma red WiFi

Solo una pequeña herramienta que utiliza una vulnerabilidad pública de 'desbordamiento de búfer en el montón' (CVE-2018-4407) y facilita la explotación de redes completas.

Requisitos

  • MacOS
  • Python instalado
  • Scapy instalado (pip install scapy)

Conceptos básicos

Envía un paquete ICMP malicioso a la dirección IP del dispositivo objetivo

Funciona en

  • Apple iOS 11 y anteriores: todos los dispositivos (actualizar a iOS 12)
  • Apple macOS High Sierra, hasta e incluyendo 10.13.6: todos los dispositivos (corregido en la actualización de seguridad 2018-001)
  • Apple macOS Sierra, hasta e incluyendo 10.12.6: todos los dispositivos (corregido en la actualización de seguridad 2018-005)
  • Apple OS X El Capitan y anteriores: todos los dispositivos

Notas

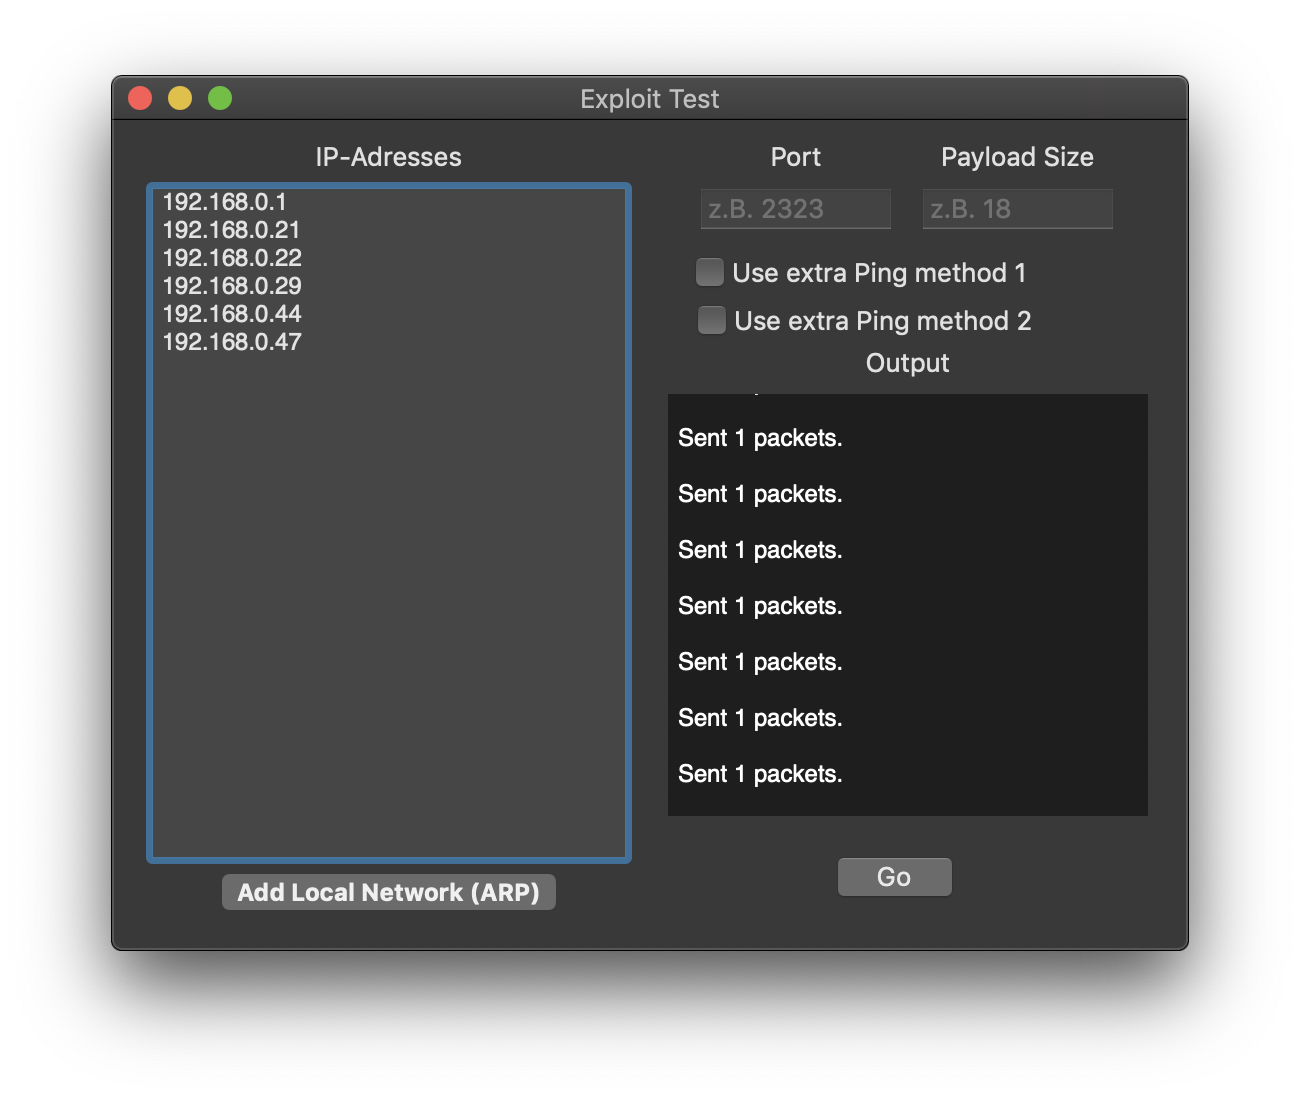
  • La función de puerto es inútil
  • El escaneo de red solo agrega dispositivos desde la caché ARP (dispositivos con los que la Mac se comunicó desde el último reinicio)
    Se recomienda un breve escaneo de red con cualquier escáner de IP antes de presionar el botón

Características

Métodos de ping adicionales:
A veces los dispositivos no reaccionan al paquete malicioso. Esto se soluciona cuando reciben un paquete ICMP válido (ping) antes

  • Método de ping adicional 1:
    Hace ping concurrentemente a todos los dispositivos en segundo plano (¡solo para un par de IPs! - Con más IPs, nada funciona)

  • Método de ping adicional 2:
    Hace ping a cada dispositivo una vez antes de enviar el paquete ICMP malicioso (puede ser lento)
Captura de pantalla

texto alternativo

Descargar herramienta