 anonymous-family/zero-day-scanning
Zero-day-scanning es un escáner de vulnerabilidades para Controladores de dominio, que actualmente incluye comprobaciones para Zero-day-scanning (CVE-2020-1472), MS-PAR/MS-RPRN y SMBv2 Signing.

Zeroscan es un escáner de vulnerabilidades de controladores de dominio, que actualmente incluye comprobaciones para Zerologon (CVE-2020-1472), MS-PAR/MS-RPRN y SMBv2 Signing.
CVE-2020-1472:
Utiliza un script incorporado para comprobar Zerologon (CVE-2020-1472), pero NO intenta explotar el objetivo, es simplemente un escáner de vulnerabilidades. Código base tomado de: https://github.com/Anonymous-Family/CVE-2020-1472.git
MS-PAR / MS-RPRN:
Utiliza un envoltorio alrededor de rpcdump de Impacket para comprobar si los servicios de impresión MS-PAR y MS-RPRN son accesibles de forma remota. Esta comprobación puede ayudar a determinar si el objetivo es vulnerable a CVE-2021-1675.
SMBv2 Signing:
Utiliza un envoltorio alrededor del script 'smb2-security-mode' del motor de scripting de Nmap (NSE), para identificar la configuración de firma SMBv2 del objetivo.

Instalación:
git clone https://github.com/Anonymous-Family/Zero-day-scanning.git
cd Zero-day-scanning/
virtualenv -p /usr/bin/python3.9 venv
source venv/bin/activate
python3 -m pip install -r requirements.txt
Menú:
Zeroscan
--------------------------------------------------

Usage:
  python3 zeroscan.py -t dc01 192.168.1.10
  python3 zeroscan.py -iL /path/to/targetfile.txt
  python3 zeroscan.py -iL /path/to/targetfile.txt --database
  python3 zeroscan.py -iL /path/to/targetfile.txt --drop-table
  python3 zeroscan.py -iL /path/to/targetfile.txt -r
  python3 zeroscan.py -iL /path/to/targetfile.txt -v


Opciones principales:
  -t TARGET TARGET     Objetivo único usando nombre netbios y dirección IP. P.ej. "dc01 192.168.1.10"
  -iL TARGETSFILE      Archivo que contiene un objetivo por línea usando nombre netbios y dirección IP. P.ej. "dc01 192.168.1.10"

Opciones secundarias:
  --database DATABASE  Ruta del archivo de base de datos.
  --drop-table         Elimina la tabla de la base de datos.
  -r, --rpc-message    Activar mensajes de respuesta RPC para CVE-2020-1472, útil al solucionar problemas de conectividad.
  -v, --verbose        Activar verbosidad, útil al depurar código.
  -h, --help           Muestra este mensaje de ayuda y sale.
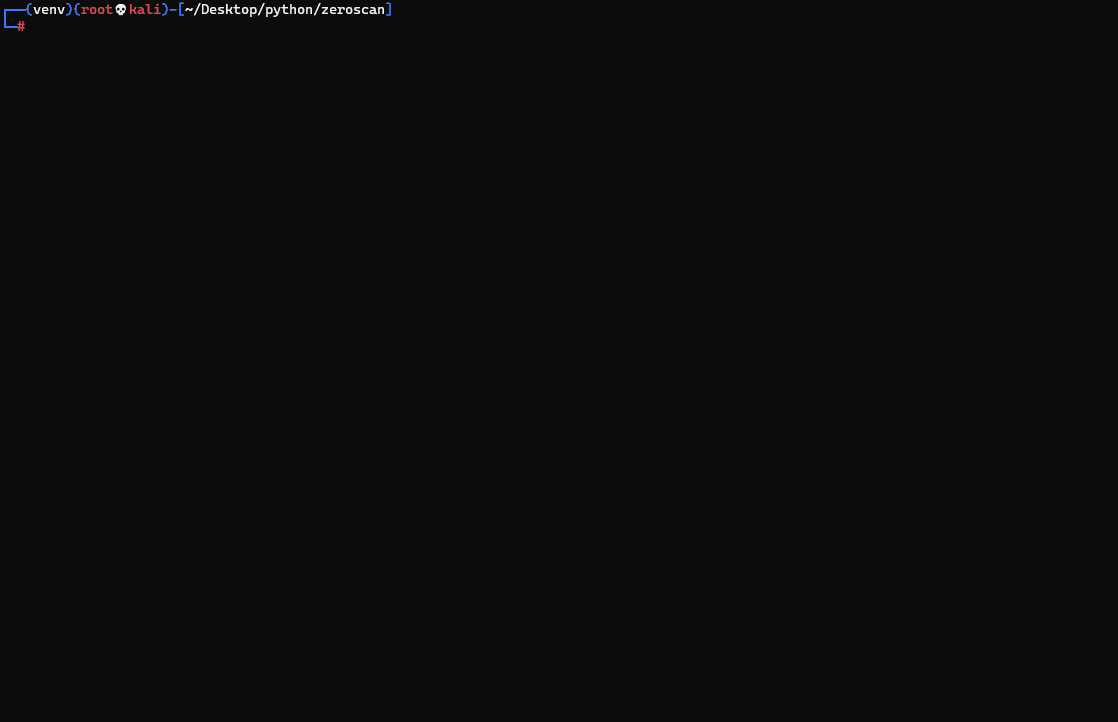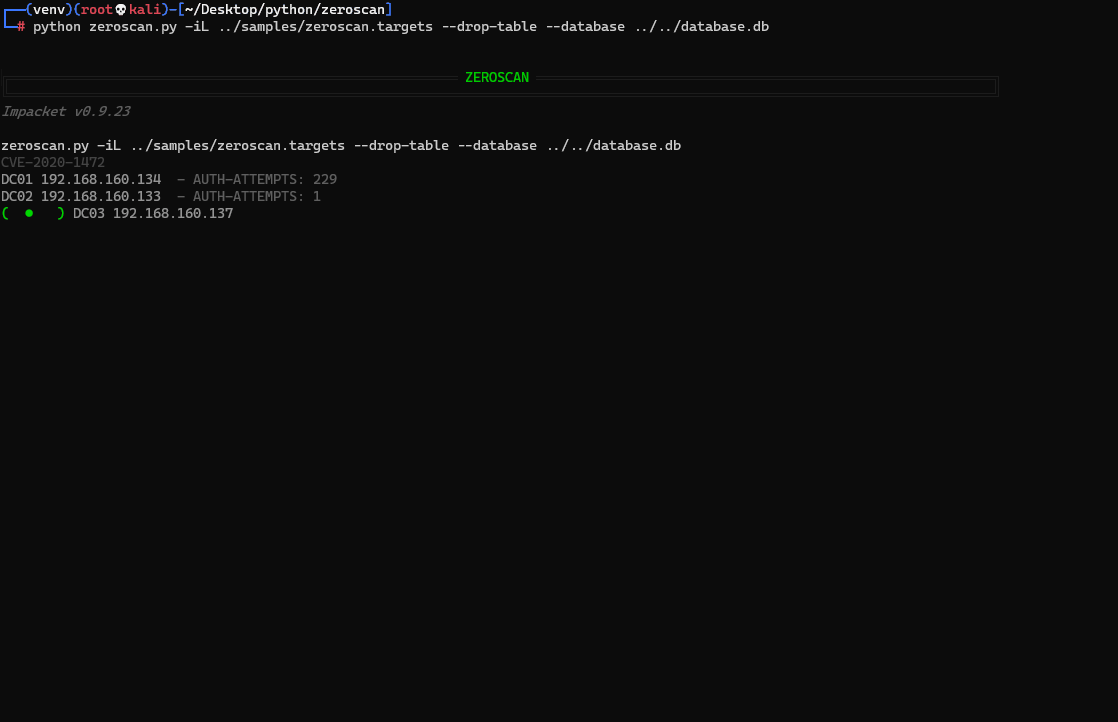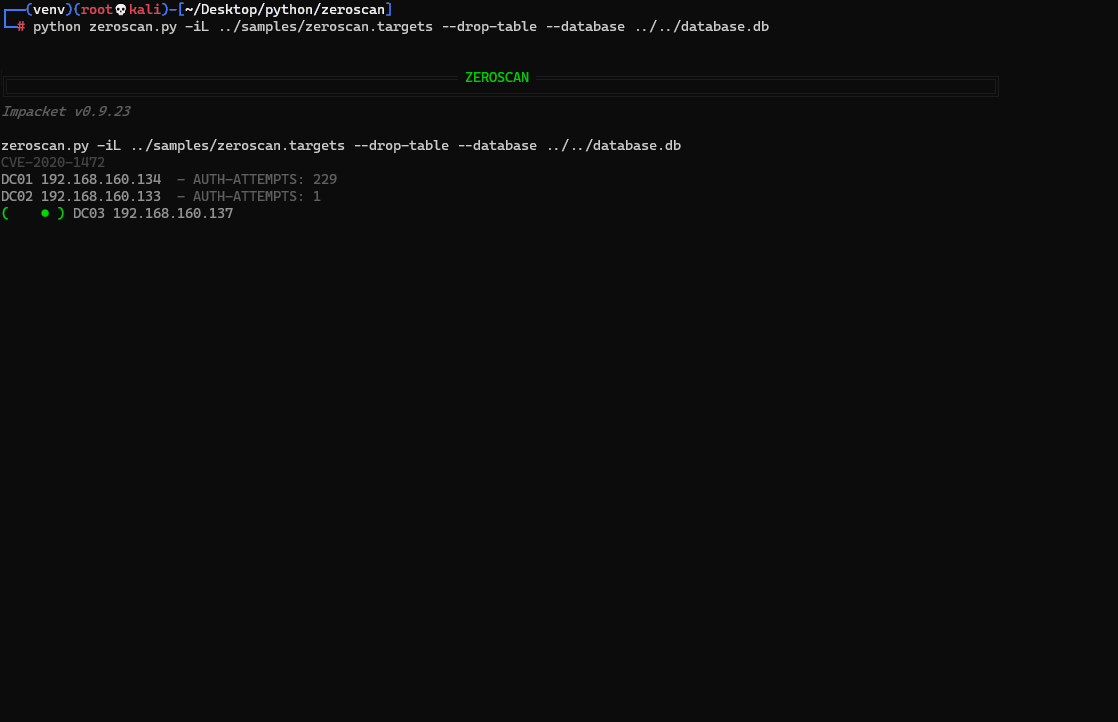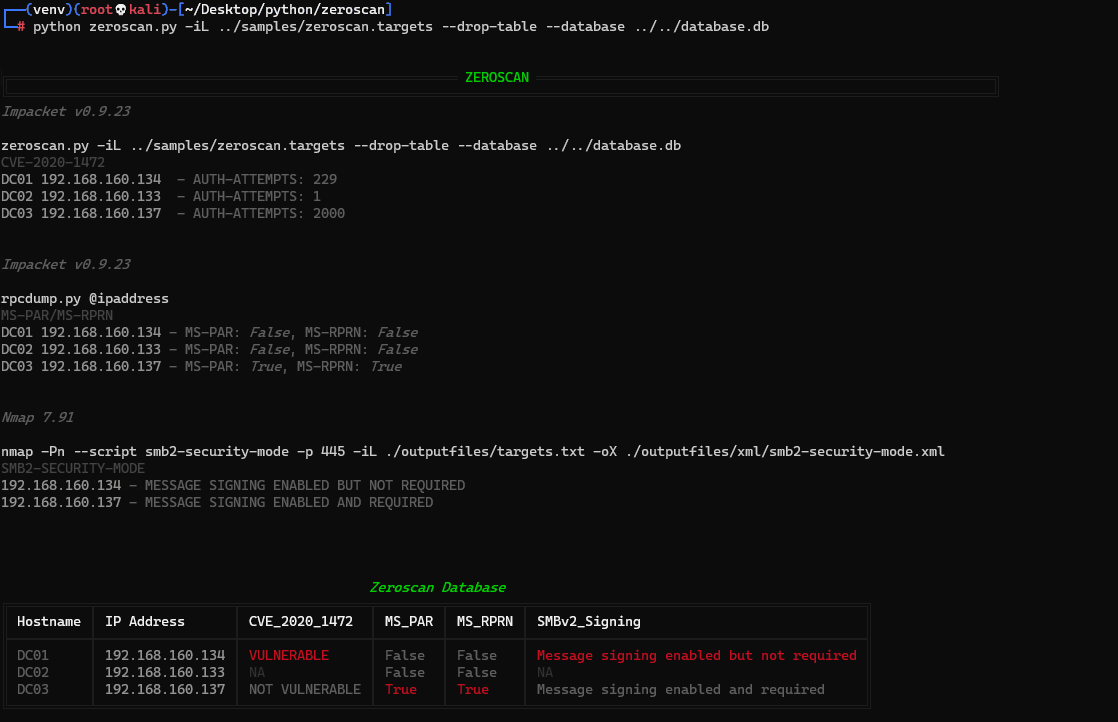
Salida de muestra:
╔════════════════════════════════════════════════════════ ZEROSCAN ═════════════════════════════════════════════════════════╗
╚═══════════════════════════════════════════════════════════════════════════════════════════════════════════════════════════╝
Impacket v0.9.23

./zeroscan.py -iL targets.txt
CVE-2020-1472
DC01 192.168.160.134  - AUTH-ATTEMPTS: 26
DC02 192.168.160.133  - AUTH-ATTEMPTS: 1
DC03 192.168.160.137  - AUTH-ATTEMPTS: 2000


Impacket v0.9.23

rpcdump.py @ipaddress
MS-PAR/MS-RPRN
DC01 192.168.160.134 - MS-PAR: False, MS-RPRN: False
DC02 192.168.160.133 - MS-PAR: False, MS-RPRN: False
DC03 192.168.160.137 - MS-PAR: True, MS-RPRN: True


Nmap 7.91

nmap -Pn --script smb2-security-mode -p 445 -iL ./outputfiles/targets.txt -oX ./outputfiles/xml/smb2-security-mode.xml
SMB2-SECURITY-MODE
192.168.160.134 - MESSAGE SIGNING ENABLED BUT NOT REQUIRED
192.168.160.137 - MESSAGE SIGNING ENABLED AND REQUIRED


                                              Zeroscan Database
╔══════════╤═════════════════╤════════════════╤════════╤═════════╤══════════════════════════════════════════╗
║ Hostname │ IP Address      │ CVE_2020_1472  │ MS_PAR │ MS_RPRN │ SMBv2_Signing                            ║
╟──────────┼─────────────────┼────────────────┼────────┼─────────┼──────────────────────────────────────────╢
║ DC01     │ 192.168.160.134 │ VULNERABLE     │ False  │ False   │ Message signing enabled but not required ║
║ DC02     │ 192.168.160.133 │ NA             │ False  │ False   │ NA                                       ║
║ DC03     │ 192.168.160.137 │ NOT VULNERABLE │ True   │ True    │ Message signing enabled and required     ║
╚══════════╧═════════════════╧════════════════╧════════╧═════════╧══════════════════════════════════════════╝
Demo - Múltiples objetivos: