 anonmoty/xxstrike
Escáner XSS basado en XSStrike con características personalizadas. Detecta vulnerabilidades XSS en aplicaciones web.

Desarrollado por: Maxod anonmoty 🔰
Repositorio Oficial: https://github.com/anonmoty/XXStrike
Descripción General • Características Clave • Módulos • Instalación • Uso • Comparativa • Descargo de Responsabilidad
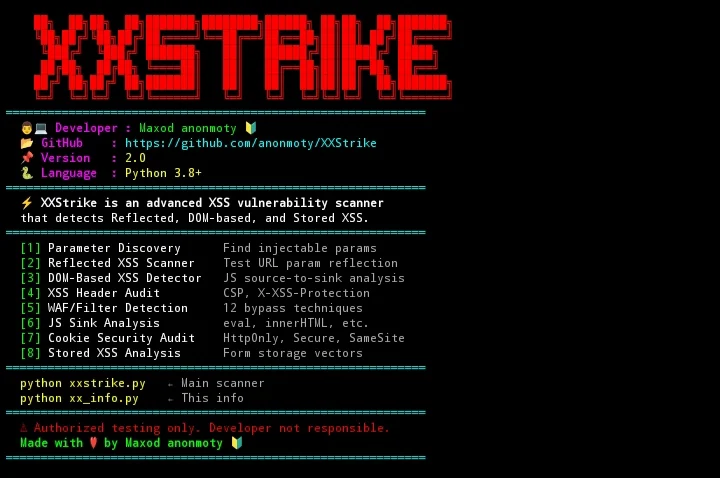
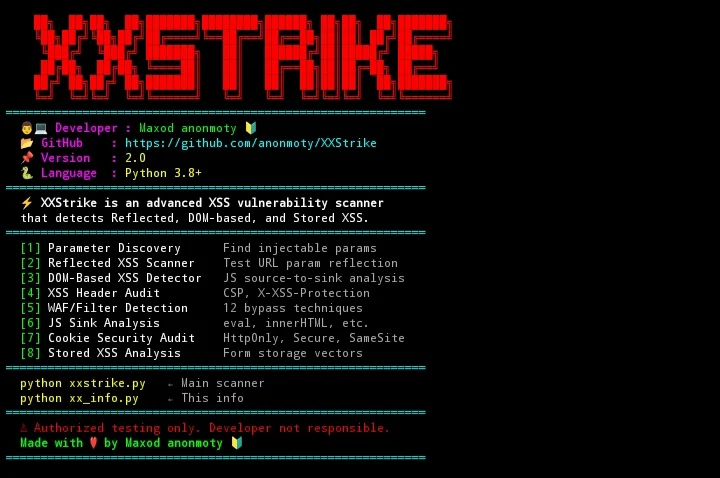
XXStrike es un framework avanzado y multi-hilo para la detección y evaluación de vulnerabilidades de Cross-Site Scripting (XSS), diseñado para pentesters, cazadores de bug bounty, ingenieros de seguridad de aplicaciones y profesionales de DevSecOps.
Concebido como una alternativa moderna, ligera y de alta velocidad a los escáneres XSS tradicionales, XXStrike combina descubrimiento inteligente de parámetros, seguimiento de flujo source-to-sink en el DOM, fuzzing de payloads con reconocimiento de contexto y heurísticas de evasión de WAF/filtros en una única interfaz de terminal cohesiva.
Optimizado de forma nativa tanto para Android (Termux) como para distribuciones estándar de Linux.
innerHTML, document.write, eval(), postMessage).| # | Nombre del Módulo | Método y Capacidades |
|---|---|---|
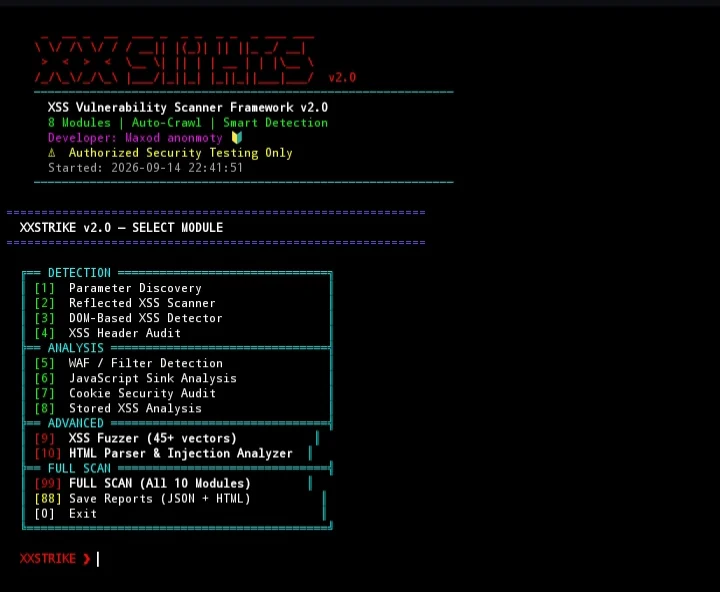
01 | Descubrimiento de Parámetros | Descubre parámetros de consulta, campos de formulario ocultos y argumentos reflejados. |
02 | Escáner de XSS Reflejado | Verificación de inyección contextual con pruebas de ruptura de límites. |
03 | Detector de XSS basado en DOM | Trazado de flujo source-to-sink en JavaScript y extracción de patrones peligrosos. |
04 | Auditoría de Cabeceras XSS | Evalúa Content-Security-Policy (CSP), X-XSS-Protection y X-Content-Type-Options. |
05 | Detección de WAF / Filtros | Prueba 12 transformaciones de evasión (Unicode, Hex, Doble codificación, casos mixtos). |
06 | Análisis de Sinks en JavaScript | Escanea scripts externos y bloques inline en busca de APIs inseguras. |
07 | Auditoría de Seguridad de Cookies | Verifica los flags de tokens de sesión (HttpOnly, Secure, SameSite) para exfiltración asistida por XSS. |
08 | Analizador de Vectores de XSS Almacenado | Detecta puntos de entrada de almacenamiento persistente (formularios, textareas, campos de comentarios). |
09 | Fuzzer XSS Avanzado | Más de 45 vectores categorizados que prueban codificación, manejadores de protocolo (javascript:, data:) y etiquetas anidadas. |
10 | Analizador de HTML y Puntos de Inyección | Analiza meta etiquetas, iframes con sandbox, atributos de eventos y sanitizadores (DOMPurify, Bleach). |
| Capacidad | XSStrike Tradicional | Escáneres Genéricos | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Soporte Termux / Linux Móvil | ⚠️ Inestable | ❌ No | ✅ Nativo (100% Optimizado) |
| Rastreador de Sinks DOM Integrado | Parcial | ❌ No | ✅ Source-to-Sink Completo |
| Puntuación de Seguridad de Flags de Cookies y CSP | ❌ No | Parcial | ✅ Integral (A+ a F) |
| CLI Interactiva + Escaneo Totalmente Automático | ❌ Solo CLI | ❌ Solo CLI | ✅ Dual (Menú + Lote 99) |
| Auto-Reporte HTML / JSON | ❌ No | Parcial | ✅ Exportador Integrado |
| Desarrollo Activo | Obsoleto | Variable | ✅ Activo (Lanzamiento 2025) |
# Actualizar listas de repositorios
pkg update && pkg upgrade -y

# Instalar dependencias
pkg install python git -y

# Clonar repositorio
git clone https://github.com/anonmoty/XXStrike.git

# Navegar al directorio del proyecto
cd XXStrike

# Instalar paquetes Python requeridos
pip install -r requirements.txt

# Iniciar XXStrike
python XSStrike.py