
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
xmlrpc-brute — Esta herramienta prueba instalaciones de WordPress para vulnerabilidades de autenticación XML-RPC. | Kitploit
Herramientas/GitHubGitHub/ankhcorp/xmlrpc-brute
Ataques de ContraseñasAnálisis de VulnerabilidadesSeguridad WebPruebas de Penetración
GitHubankhcorp/xmlrpc-brute

xmlrpc-brute

Esta herramienta prueba instalaciones de WordPress para vulnerabilidades de autenticación XML-RPC.

Ver Repositorio
43hace 1 añoAún no revisado
Compartir

Herramienta de Fuerza Bruta XML-RPC para WordPress

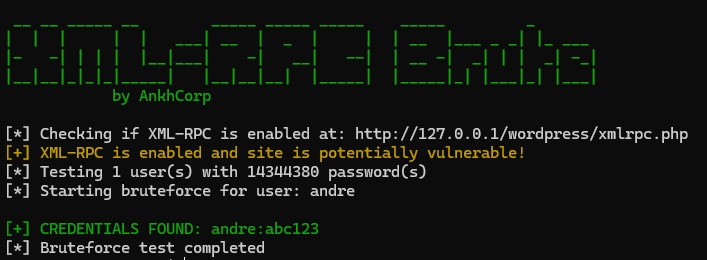
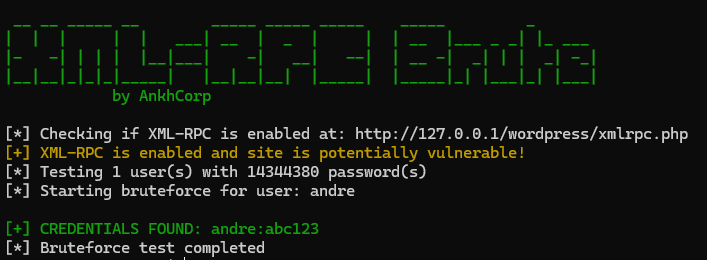
Image

Una herramienta diseñada para probar sitios WordPress en busca de vulnerabilidades XML-RPC mediante intentos de fuerza bruta de credenciales de usuario a través de la interfaz XML-RPC.

Descripción

Esta herramienta prueba instalaciones de WordPress para detectar vulnerabilidades de autenticación XML-RPC. Puede realizar ataques de fuerza bruta estándar o usar system.multicall para probar múltiples contraseñas en una sola solicitud, potencialmente evitando algunas protecciones de limitación de velocidad.

Características

  • Comprueba si XML-RPC está habilitado en el sitio WordPress objetivo
  • Prueba un solo usuario/contraseña o listas de credenciales
  • Soporta system.multicall para un análisis más rápido y posible evasión de límites de velocidad
  • Retardo configurable entre solicitudes
  • Salida coloreada para mejor legibilidad

Instalación

git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt

Uso

python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>

Opciones

OpciónForma LargaDescripción
-t--targetURL objetivo (ej., https://example.com/)
-u--usernameNombre de usuario único a probar
-U--userlistArchivo que contiene lista de nombres de usuario
-p--passwordContraseña única a probar
-P--passlistArchivo que contiene lista de contraseñas
-d--delayRetardo entre solicitudes en segundos (por defecto: 1.0)
-m--multicallUsar system.multicall para probar múltiples contraseñas a la vez
-b--batchTamaño de lote para multicall (por defecto: 3)
--max-passwordsNúmero máximo de contraseñas a probar (0 = sin límite)

Ejemplos

Probar un solo usuario con una lista de contraseñas:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt

Probar múltiples usuarios con una lista de contraseñas usando multicall:

python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m

Probar con un retardo de 2 segundos entre solicitudes y limitar a 1000 contraseñas:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000

Aviso Legal

Esta herramienta se proporciona únicamente con fines educativos y de prueba. Utilice esta herramienta solo en sistemas que posea o para los cuales tenga permiso explícito de prueba. El acceso no autorizado a sistemas informáticos es ilegal y poco ético.

Licencia

Este proyecto está licenciado bajo la Licencia MIT; consulte el archivo LICENSE para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




