Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
bluesnoop — Una utilidad TUI de bluetooth para análisis de radar y wardriving 🦉 | Kitploit

Herramientas/GitHubGitHub/ang13t/bluesnoop
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoSeguridad BluetoothSeguridad IoTRecopilación de InformaciónSeguridad Inalámbrica
GitHubang13t/bluesnoop

bluesnoop

Una utilidad TUI de bluetooth para análisis de radar y wardriving 🦉
Ver Repositorio
40646hace 10 mesesRevisado por Kitploit
Compartir

logotipo de DroneXtract

bluesnoop

Un sniffer simple de Bluetooth Low Energy (BLE) usando Python y la librería Bleak
Características

  • Identificar UUIDs y nombres de dispositivos cercanos
  • Seguimiento persistente de la primera y última aparición
  • Traducción de IDs de modelo crípticos
  • Exportar inteligencia para análisis externo

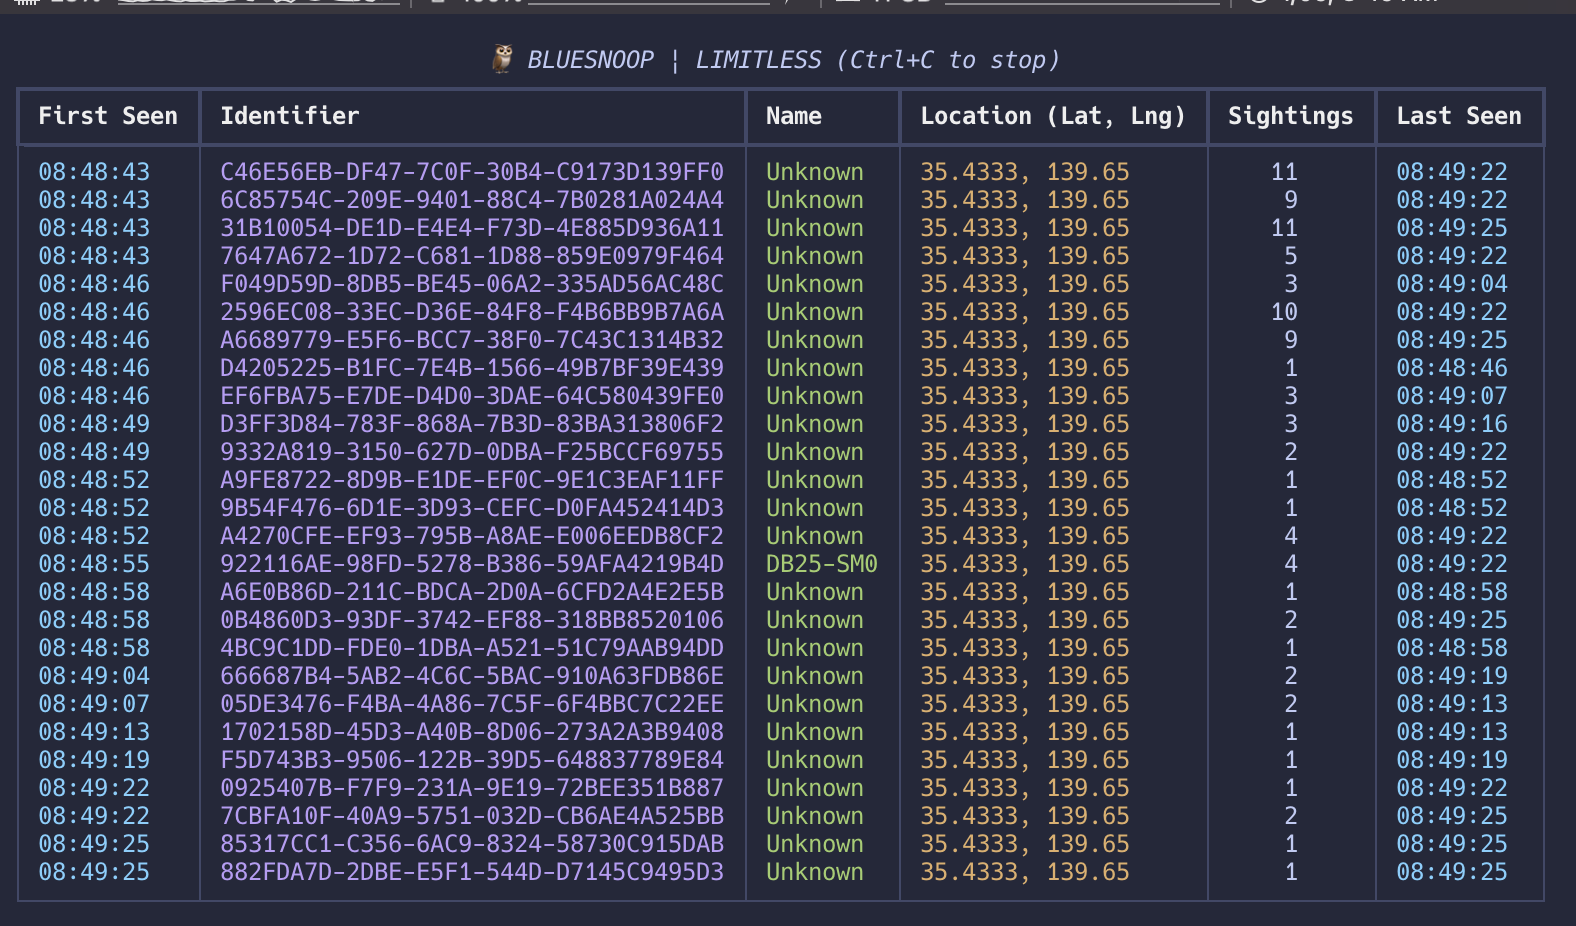
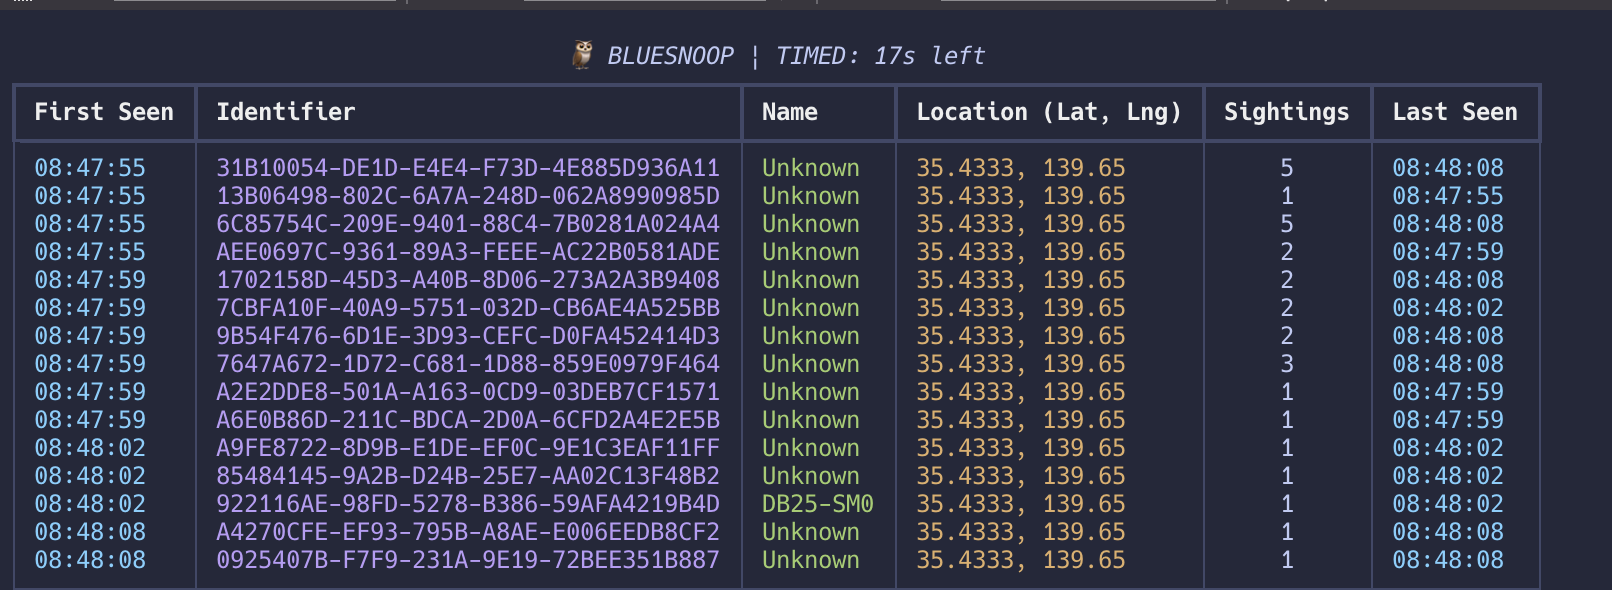
Galería de demostración

Imagen de la galería

Snoop cronometrado

Imagen de la galería

Snoop ilimitado

Cómo empezar

Conceder permisos de Bluetooth

Si usas iTerm2, debes asegurarte de que el terminal tenga permiso para Bluetooth. Abre Configuración del Sistema (o Preferencias del Sistema). Ve a Privacidad y Seguridad > Bluetooth y Concede Acceso a iTerm2.

python -m venv .venv
source .venv/bin/activate
pip install asyncio bleak rich manuf bluetooth-numbers geocoder
python3 bluesnoop.py

Contribuciones

bluesnoop está abierto a cualquier contribución. Por favor, bifurca el repositorio y haz una solicitud de extracción con las características o correcciones que quieras implementar.

Próximamente

Interpretación de UUID Bluetooth y números OUID
  • Usa una base de datos OUI pública (como la lista OUI del IEEE) para mapear prefijos de direcciones MAC a fabricantes.
  • Puedes encontrar la base de datos OUI aquí: https://standards-oui.ieee.org
Un Identificador Único de Organización (OUI) es un número de 24 bits (tres bytes), gestionado por el IEEE, que identifica únicamente a un fabricante u organización para dispositivos de red, formando la primera mitad de la dirección MAC de un dispositivo para garantizar la unicidad global 

La clase uuid.UUID en Python valida estrictamente las cadenas según el estándar RFC 4122. Específicamente, busca un dígito de "versión" en una posición específica de la cadena.

Por qué falla En un UUID estándar, el primer dígito del tercer grupo (p. ej., xxxx-xxxx-Nxxx-xxxx) debe ser un número del 1 al 5 (que representa la versión).

Mirando tus datos:

D5D93B6E-C324-FD7B... -> El dígito de versión es F.

6ADBBD89-CBFF-0FE8... -> El dígito de versión es 0.

Dado que F y 0 no son versiones válidas de RFC 4122 (1-5), Python lanza un ValueError: badly formed hexadecimal UUID string.

Explora más en lo siguiente: discovered_devices_and_advertisement_data // https://bleak.readthedocs.io/en/latest/api/scanner.html#bleak.BleakScanner.discovered_devices // 16:20 @ 1/8/26 BW

Soporte

Si disfrutaste bluesnoop, considera convertirte en patrocinador para financiar mis futuros proyectos.

Para ver mis otros trabajos, visita mi perfil de GitHub.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →