

Auditorías de seguridad sin conexión para APKs de Flutter en Android. Inspecciona permisos, SDKs, endpoints y posibles secretos. Sin root, cuenta, anuncios ni analíticas.
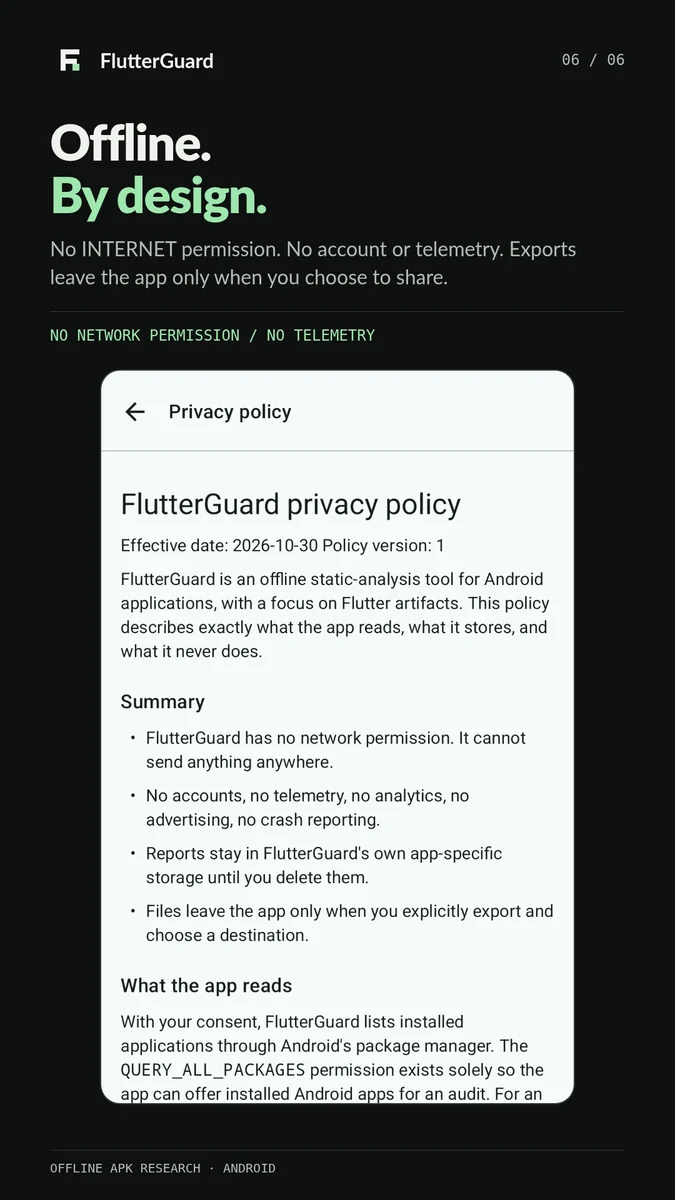
Auditoría de seguridad en el dispositivo para aplicaciones Flutter — sin root, sin PC, sin red.
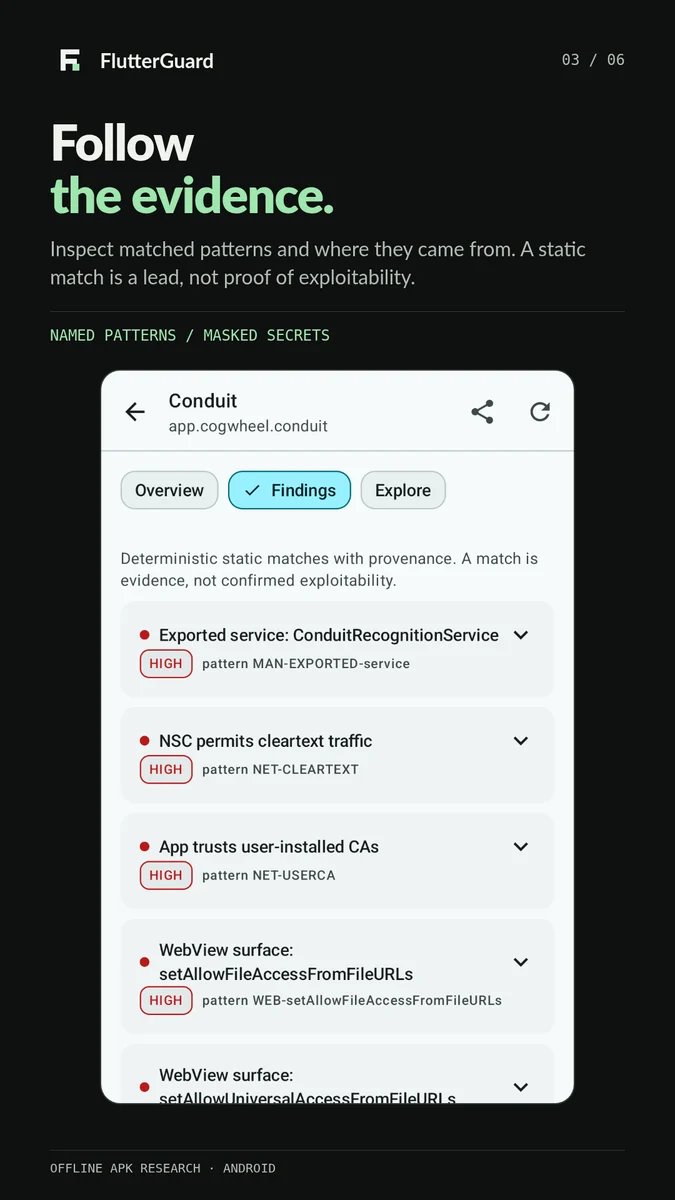
Inspecciona una aplicación Flutter instalada o elige un archivo APK. Obtén un inventario de artefactos, riesgos del manifiesto, endpoints embebidos, posibles secretos y un informe A–F respaldado por evidencias. Los hallazgos estáticos son pistas a investigar, no prueba de una vulnerabilidad.



Descargar APK · Google Play (cuando esté disponible) · Política de privacidad
Las aplicaciones Flutter ocultan su lógica en libapp.so, incluyen un kernel Dart de 100 MB en compilaciones de depuración y
entierran claves de API en assets, resources.arsc y bibliotecas de puente nativas. El consejo habitual —
"descompílalo en tu escritorio con esta cadena de herramientas" — es lento, falla con instantáneas AOT
ofuscadas y requiere un SDK de Dart compatible.
FlutterGuard hace la parte que funciona desde el teléfono: lee el APK que el sistema operativo ya expone,
analiza los formatos que importan (XML binario, resources.arsc, cadenas DEX, pool de cadenas de libapp.so,
kernel_blob.bin, NOTICES.Z, archivos env, blobs X.509) y produce un informe con
evidencias — todo sin conexión, sin root, sin interceptación.
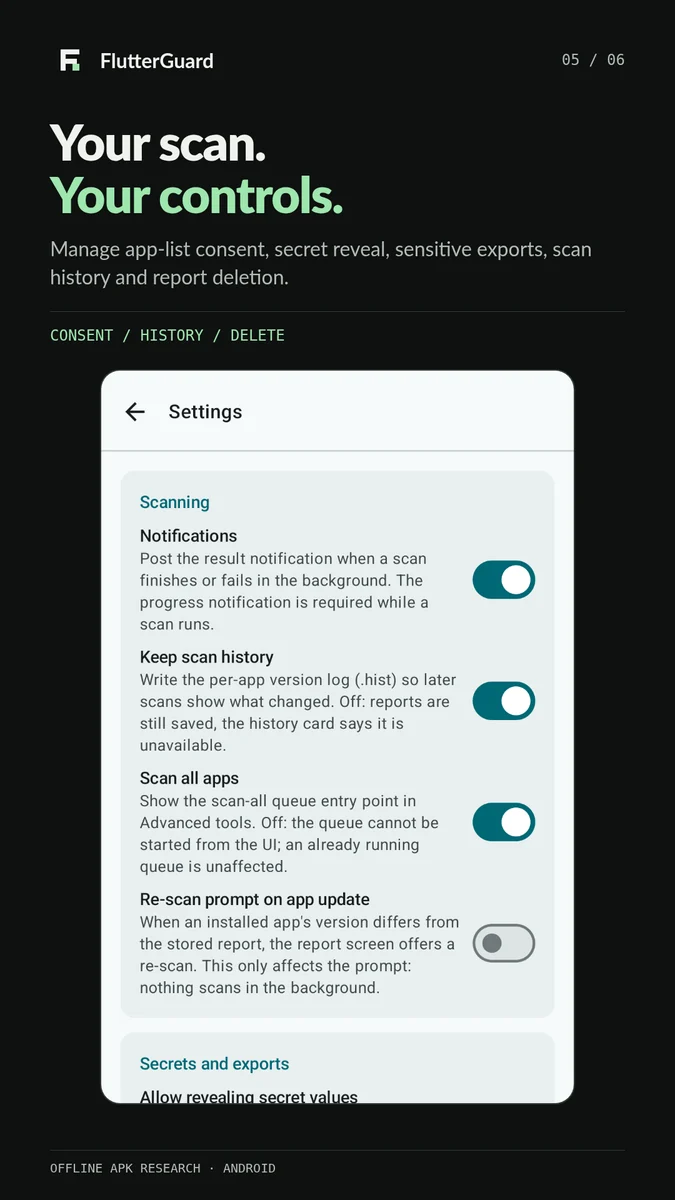
Está diseñado para ejecutarse repetidamente: cada escaneo se marca y se conserva, de modo que el segundo escaneo te dice qué cambió entre dos versiones de la misma aplicación. Ese diff es donde están los hallazgos reales.
| Inventario de la aplicación | Calificación del informe | Hallazgos |
|---|---|---|
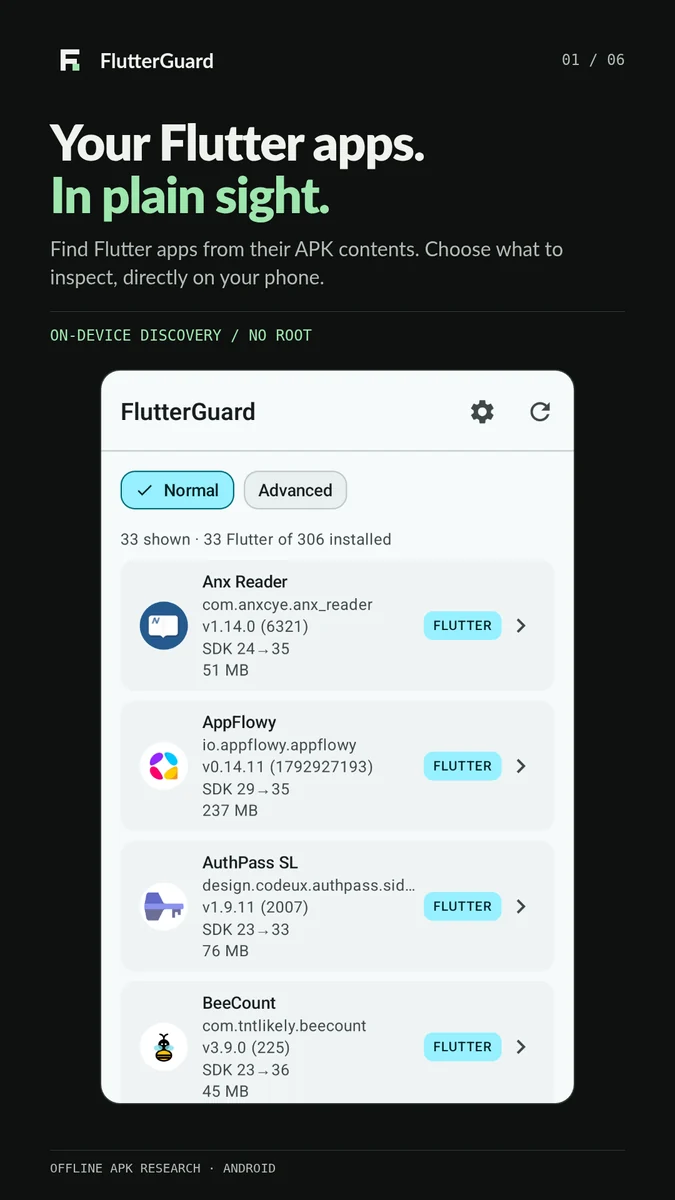 | 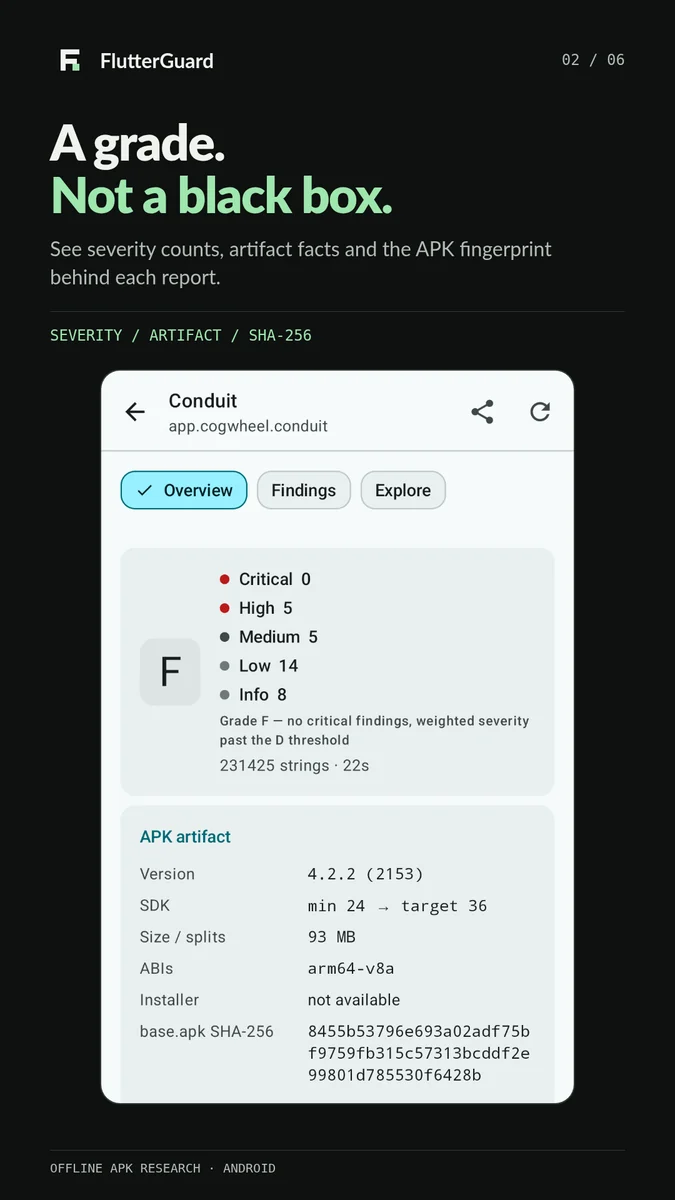 |  |
| Servicios y SDKs | Ajustes | Privacidad |
|---|---|---|
 |  |  |
Recursos de la tienda y texto del listado · Icono de la aplicación · Gráfico destacado
Selecciona una imagen para ver la vista previa de la tienda a tamaño completo.
Artefacto — paquete, versión, rango de SDK, ABIs, tamaño, número de splits, hash del APK base, cada biblioteca nativa con su tamaño y prefijo SHA-256, instalador, esquema de firma (v1/v2/v3/v4), DN del firmante y huellas del certificado, detección de certificado de depuración.
Especificidades de Flutter — si esto es realmente Flutter, AOT o depuración (kernel JIT), tamaño de kernel_blob.bin,
presencia de instantánea JIT, versión del motor Dart, estado de ofuscación, inventario de paquetes Dart recuperado de
NOTICES.Z y URIs package:, y una huella que puedes pasar a un seguimiento de escritorio
(Blutter/reFlutter necesitan la compilación exacta del motor).
Riesgo del manifiesto — permisos, actividades/servicios/receptores/proveedores exportados, depurable, copia de seguridad, política de texto claro, configuración de seguridad de red (base-config vs domain-config, texto claro solo en loopback, confianza en CA de usuario, conjuntos de pins, debug-overrides), enlaces profundos agregados por esquema.
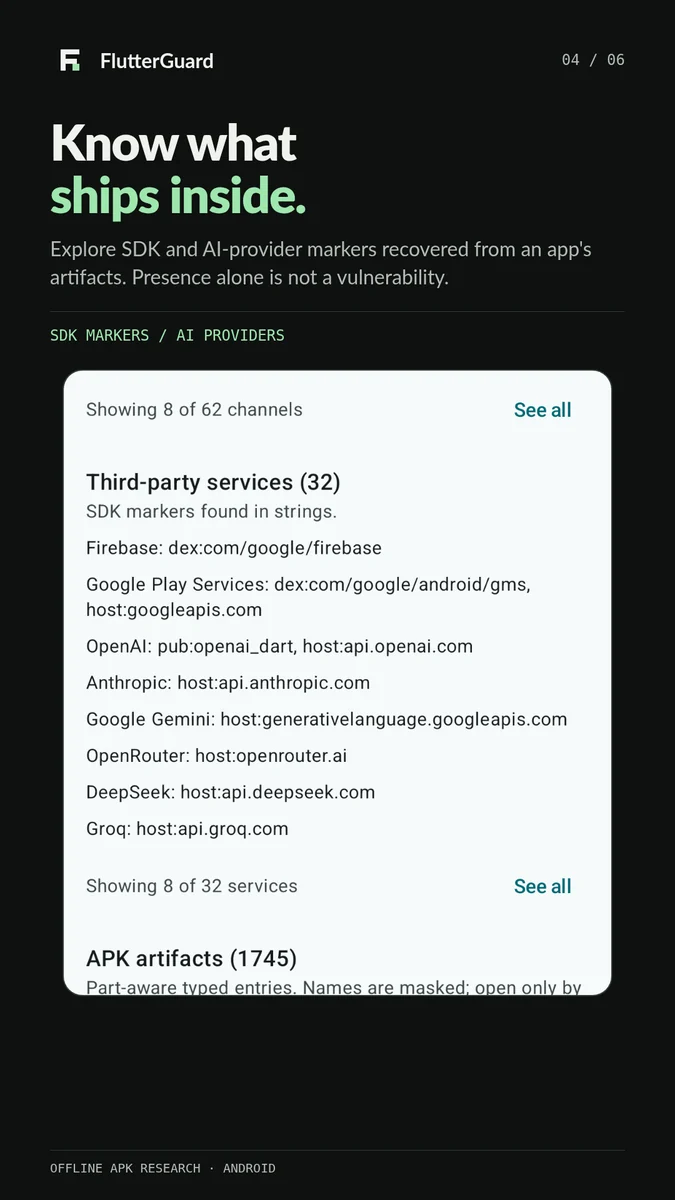
Secretos y endpoints — claves de API (Google, AWS, Stripe, Supabase, Sentry, Firebase, OpenAI,
GitHub, Slack, Sendgrid, Telegram), IDs de cliente OAuth, blobs tipo JWT, URIs de BD/broker con
credenciales en línea, bloques de clave privada con un cuerpo real, certificados X.509 embebidos (ensamblados a partir de las líneas del cuerpo PEM cuando un volcado los divide), nombres de --dart-define de Dart y archivos .env/.env.prod con
recuentos de credenciales.
Endpoints — hosts entre fuentes, clasificados como first-party / staging / internal / saas:X /
ip-literal, listas de endpoints de configuraciones de servicio YAML/TOML (estilo uri: btc-electrum.example:50002), rutas de API del snapshot de Dart, rutas de código fuente recuperadas, indicadores de riesgo de WebView,
inventario de MethodChannel dividido en app / plugin / standard.
Superficie nativa — flutter_rust_bridge y otros puentes FFI, recuento de puntos de entrada JNI Java_*.

