Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-48849-Roundcube-Webmail-Stored-XSS — CVE-2026-48849 — XSS almacenado, inyección de HTML y CSS en Roundcube Webmail (1.6.x/1.7.x) a través del campo de asunto de borrador no saneado. Se ejecuta automáticamente al iniciar sesión. CVSS 4.4. Descubierto por Anand Jogawade. | Kitploit
Herramientas/GitHubGitHub/anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHubanandjogawade/cve-2026-48849-roundcube-webmail-stored-xss

CVE-2026-48849-Roundcube-Webmail-Stored-XSS

CVE-2026-48849 — XSS almacenado, inyección de HTML y CSS en Roundcube Webmail (1.6.x/1.7.x) a través del campo de asunto de borrador no saneado. Se ejecuta automáticamente al iniciar sesión. CVSS 4.4. Descubierto por Anand Jogawade.

Ver RepositorioSitio web
142hace 3 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🔓 CVE-2026-48849

XSS almacenado, inyección HTML e inyección CSS en Roundcube Webmail

CVE CVSS CWE Roundcube Fixed

Un campo de asunto no saneado en la restauración de borradores/sesiones permite XSS almacenado, inyección HTML e inyección CSS — ejecutándose automáticamente al iniciar sesión sin interacción del usuario.

Descubierto y reportado por Anand Jogawade (zazy)


📖 Tabla de Contenidos

  • Resumen de la Vulnerabilidad
  • Flujo de Ataque
  • Impacto
  • Versiones Afectadas
  • Pasos de Reproducción
  • Payload
  • Prueba de Concepto
  • Demostración en Video
  • Cronología de Divulgación
  • Mitigación
  • Referencias
  • Descargo de Responsabilidad

🔍 Resumen de la Vulnerabilidad

CampoDetalles
ID de CVECVE-2026-48849
TipoXSS almacenado / Inyección HTML / Inyección CSS
CWECWE-79 — Neutralización Incorrecta de la Entrada Durante la Generación de Páginas Web
CVSS v3.14.4 / Medio — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N
ProductoRoundcube Webmail
Afectadas1.6.x anteriores a 1.6.16, 1.7.x anteriores a 1.7.1
Corregido En1.6.16, 1.7.1
DescubridorAnand Jogawade (zazy)
GHSAGHSA-2m7q-4j9m-89vh

⚡ Flujo de Ataque

                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN

💥 Impacto

La explotación exitosa permite:

  • Ejecución arbitraria de JavaScript en la sesión del navegador de un usuario autenticado
  • Inyección de contenido HTML — formularios de phishing, páginas de inicio de sesión falsas, superposiciones
  • Manipulación de la interfaz mediante CSS — desfiguración visual, ocultación de elementos legítimos de la interfaz
  • Manipulación del DOM — modificación del contenido de la página en tiempo real
  • Redirección a sitios web controlados por el atacante
  • Robo de tokens de sesión mediante la exfiltración de document.cookie
  • Persistencia del payload — almacenado en los datos de borrador/sesión hasta que se elimine explícitamente

Factor clave de gravedad: El payload se ejecuta automáticamente durante la restauración de la sesión tras el inicio de sesión — sin clics, sin enlaces, sin interacción adicional del usuario.


📋 Versiones afectadas

Rango de versionesEstado
1.6.0 — 1.6.15❌ Vulnerable
1.6.16✅ Corregido
1.7.0❌ Vulnerable
1.7.1✅ Corregido
1.5.x y anteriores⚠️ Vulnerable (probado en 1.5.9)

🔬 Pasos de reproducción

  1. Iniciar sesión en Roundcube Webmail
  2. Hacer clic en Redactar para abrir un nuevo correo electrónico
  3. Insertar el payload (a continuación) en el campo Asunto
  4. Activar una acción en segundo plano (p. ej., adjuntar una imagen) y capturar la solicitud en Burp Repeater
  5. Enviar la solicitud original y renderizar la respuesta — mostrará la imagen
  6. Invalidar la sesión modificando o eliminando la cookie roundcube_sessauth en Repeater, luego enviar y renderizar — mostrará la página de inicio de sesión
  7. Confirmar la expiración de la sesión enviando la misma solicitud con las cookies originales (válidas) — la respuesta sigue mostrando la página de inicio de sesión (200 OK)
  8. Comprobar la esquina inferior derecha: aparece el mensaje "Your session is invalid or expired"
  9. Recargar la página — redirige al inicio de sesión
  10. Iniciar sesión de nuevo con las mismas credenciales
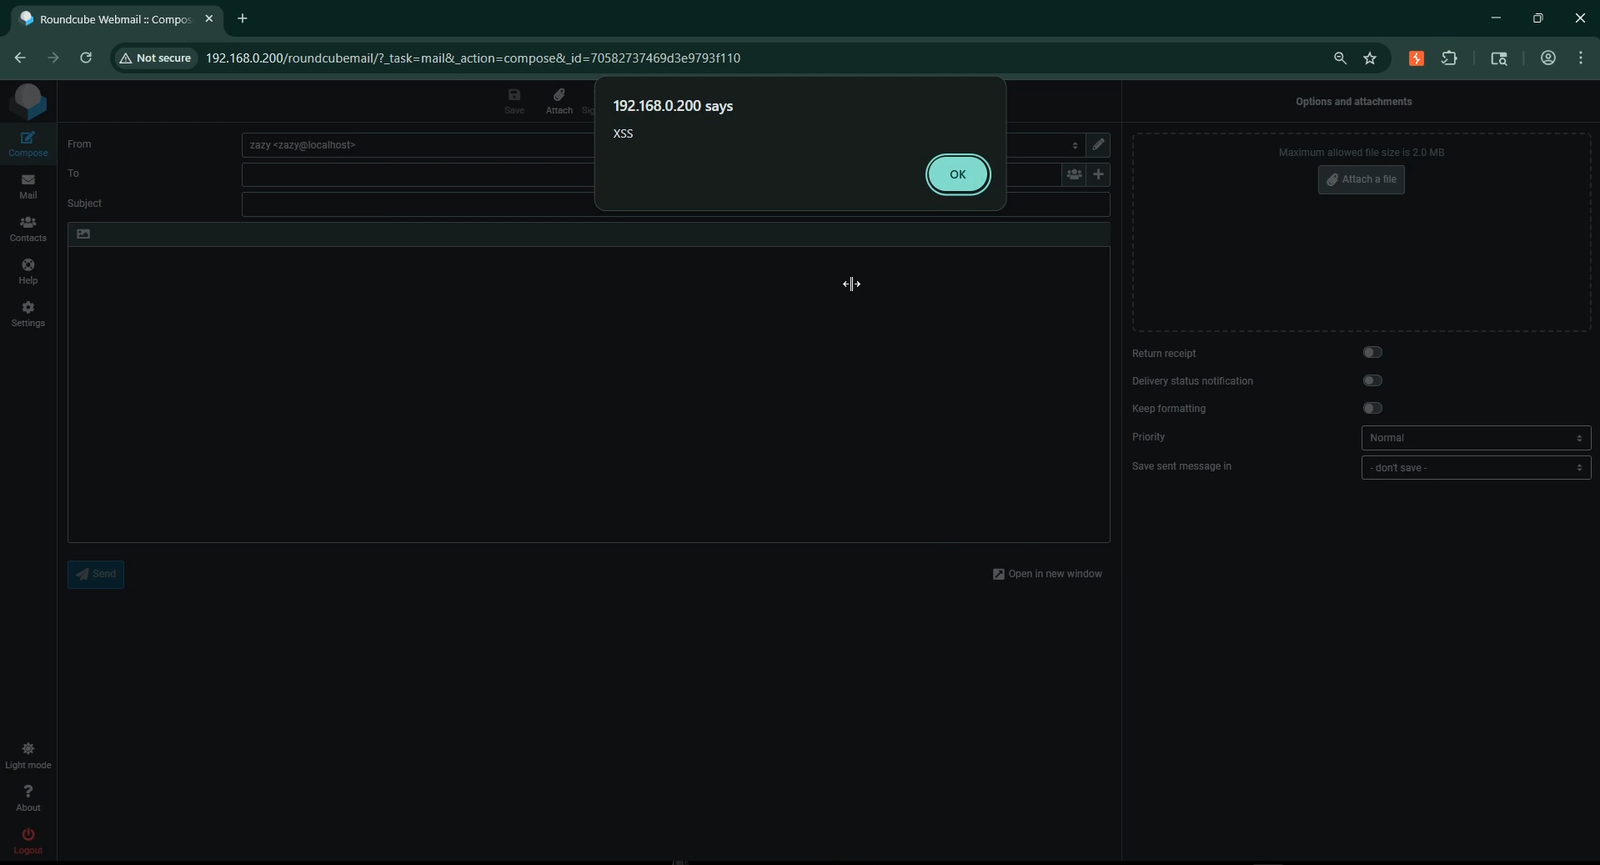
  11. ✅ El XSS se dispara automáticamente al restaurar la sesión + inyección CSS + inyección HTML visible

🧪 Payload

'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--

Desglose del payload:

ComponentePropósito
'">Rompe el contexto del atributo (comilla simple, comilla doble, etiqueta de cierre)
<script>alert("XSS")</script>Ejecución de JavaScript — XSS Almacenado
<h1>HTML</h1><h2>Injection</h2>Inyección HTML — renderizado de HTML arbitrario
<b/style=position:fixed;top:0;left:0;font-size:200px>Inyección CSS — superposición fija que cubre la página
<!--Comentario HTML para suprimir el renderizado del contenido restante de la página

📸 Prueba de Concepto

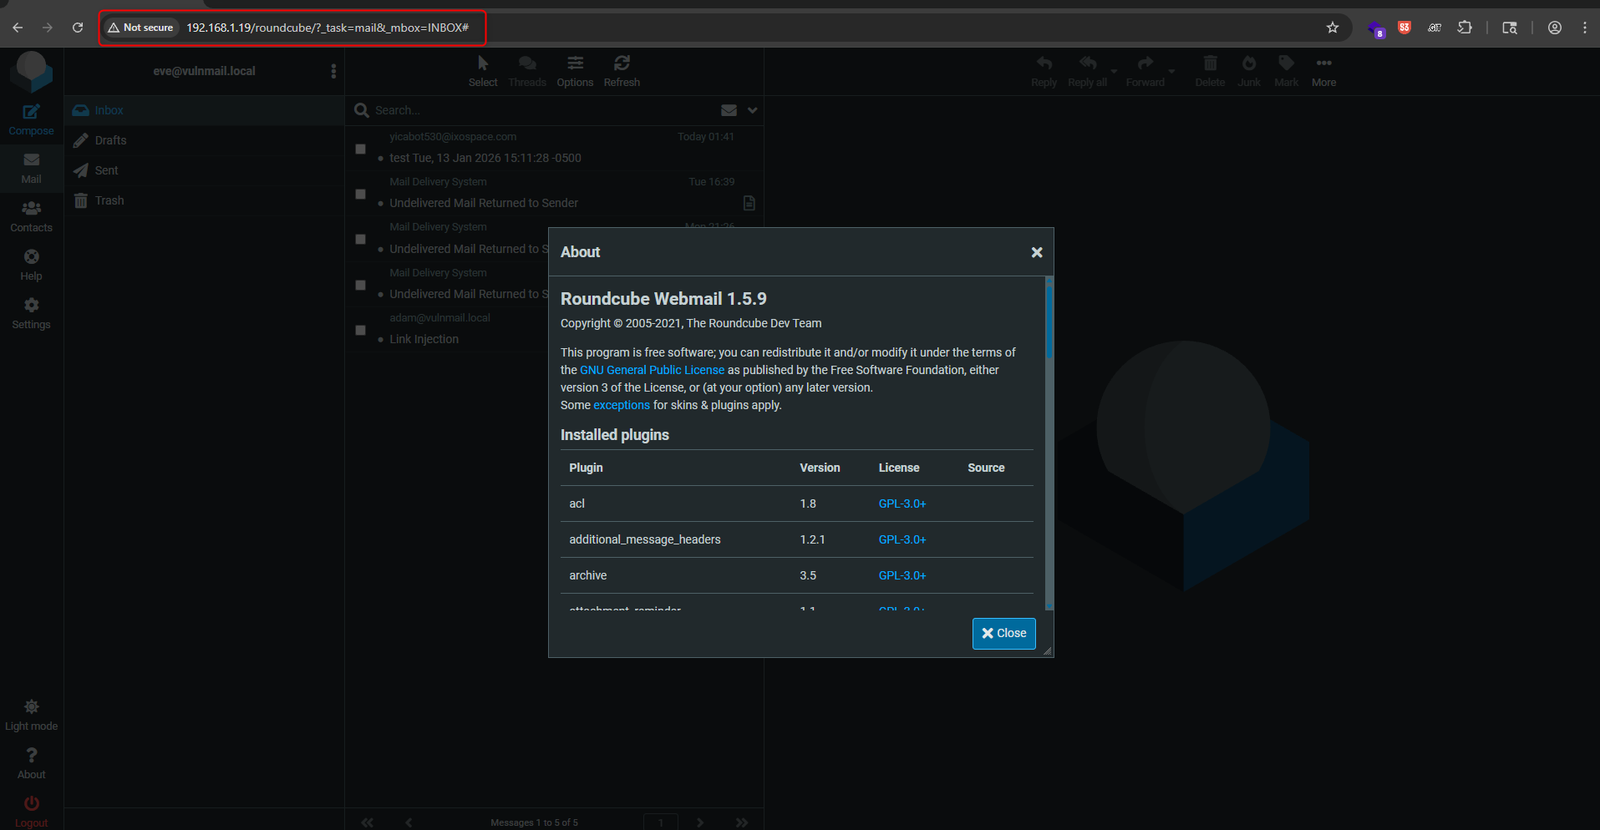
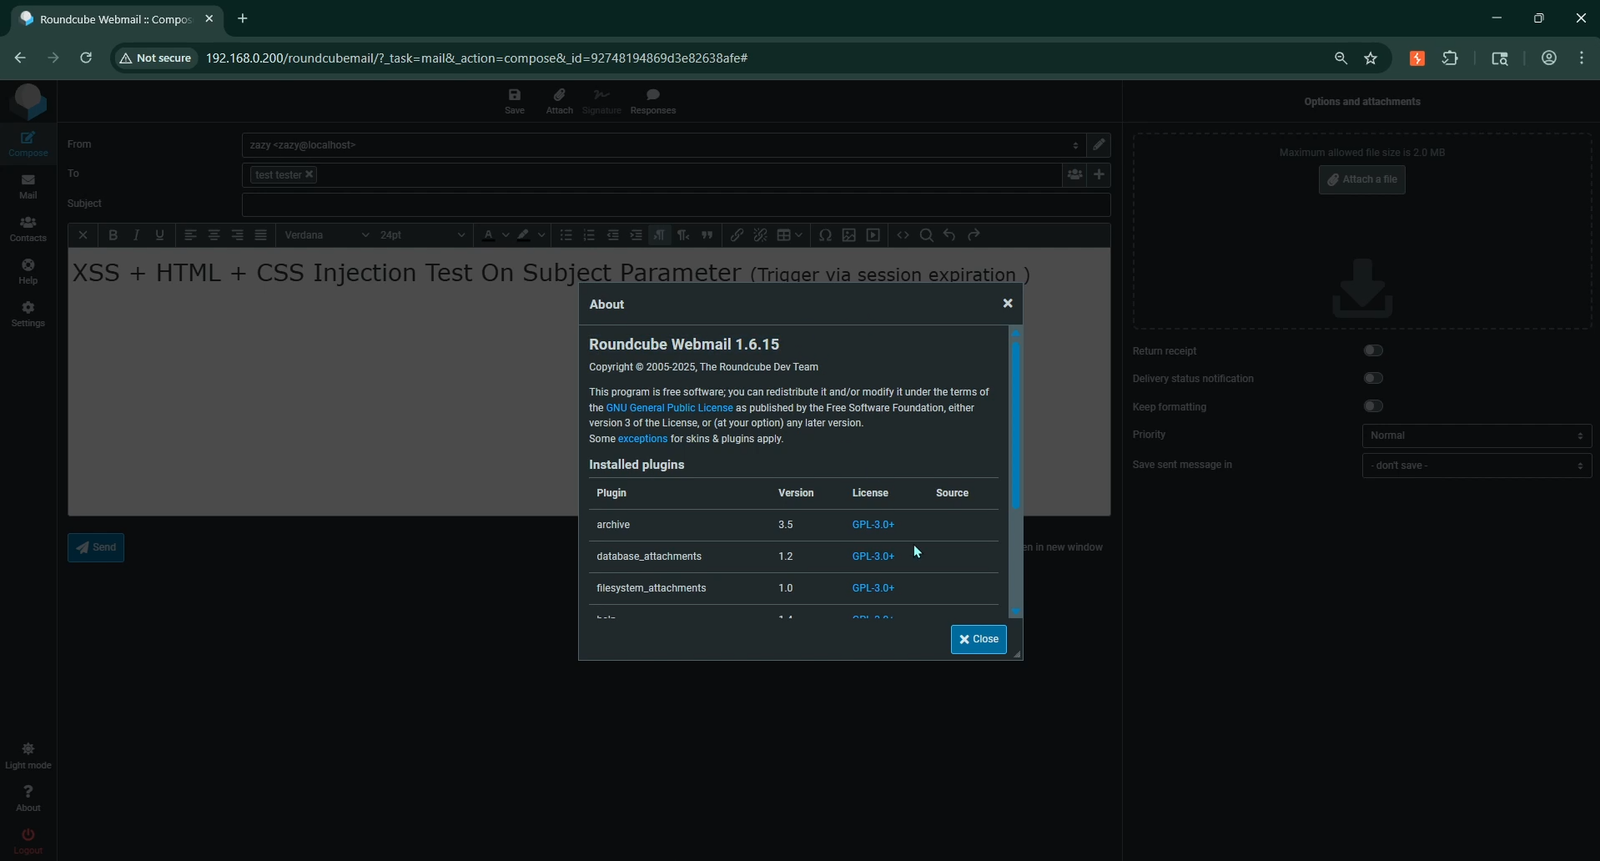
Probado en Roundcube 1.5.9

POC-0

Probado en Roundcube 1.6.15

POC-1

XSS Almacenado — Ejecución de Alerta JavaScript

POC-2

Inyección HTML + CSS — Superposición de UI

Descargar herramienta