

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AD_Enumeration_Hunt — Kit de herramientas de PowerShell para pruebas de penetración en Active Directory, que incluye enumeración de dominios/usuarios/grupos, análisis de relaciones de confianza, configuración de RDP y automatización de evaluaciones de seguridad. | Kitploit
Herramientas/GitHubGitHub/alperenugurlu/ad_enumeration_hunt
Escalada de PrivilegiosMovimiento LateralRecopilación de InformaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubalperenugurlu/ad_enumeration_hunt

AD_Enumeration_Hunt

Compartir

Kit de herramientas de PowerShell para pruebas de penetración en Active Directory, que incluye enumeración de dominios/usuarios/grupos, análisis de relaciones de confianza, configuración de RDP y automatización de evaluaciones de seguridad.

Ver Repositorio
921897hace 3 añosRevisado por Kitploit

AD_Enumeration_Hunt

communityIcon_vo91tomlegn41

Descripción

¡Bienvenido al AD Pentesting Toolkit! Este repositorio contiene una colección de scripts y comandos de PowerShell que se pueden utilizar para pruebas de penetración y evaluación de seguridad de Active Directory (AD). Los scripts cubren varios aspectos del enumeración de AD, gestión de usuarios y grupos, enumeración de equipos, análisis de red y seguridad, y más.

El toolkit está diseñado para ser utilizado por probadores de penetración, red teamers y profesionales de seguridad que deseen probar y evaluar la seguridad de entornos Active Directory. Asegúrese de contar con la autorización y el permiso adecuados antes de utilizar estos scripts en cualquier entorno de producción.

Todo el mundo mira lo que tú miras; pero ¿puede todo el mundo ver lo que él puede ver? Tú eres la única diferencia entre ellos… Por Mevlânâ Celâleddîn-i Rûmî
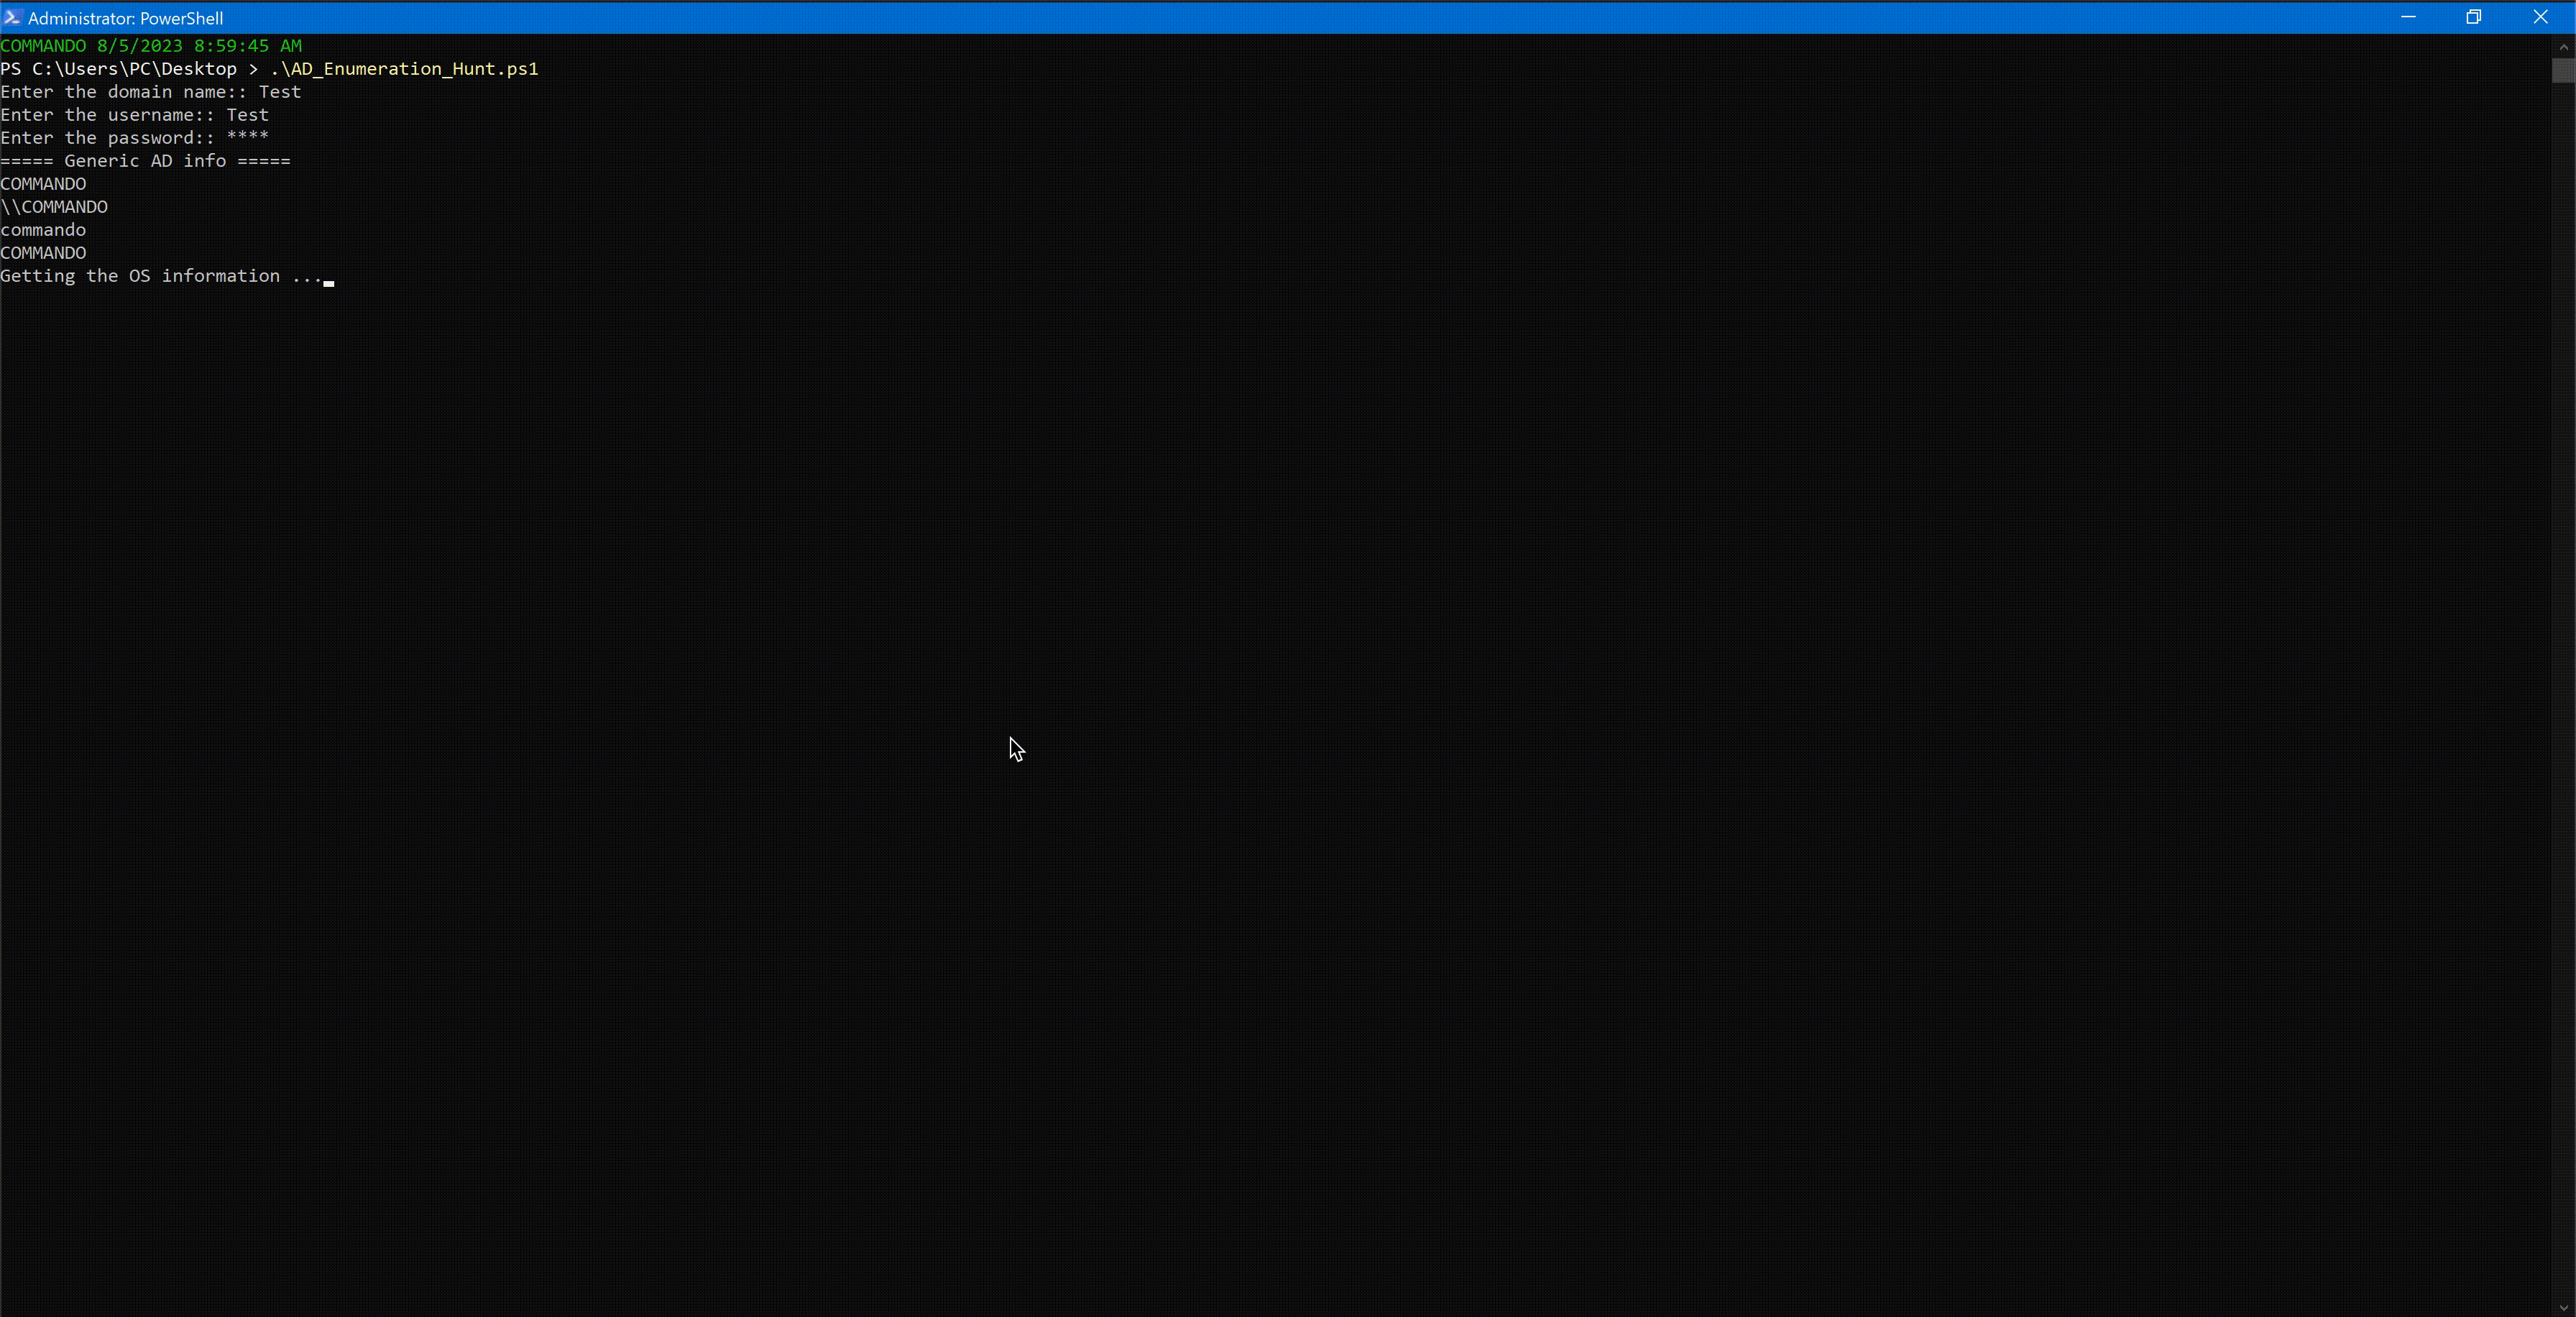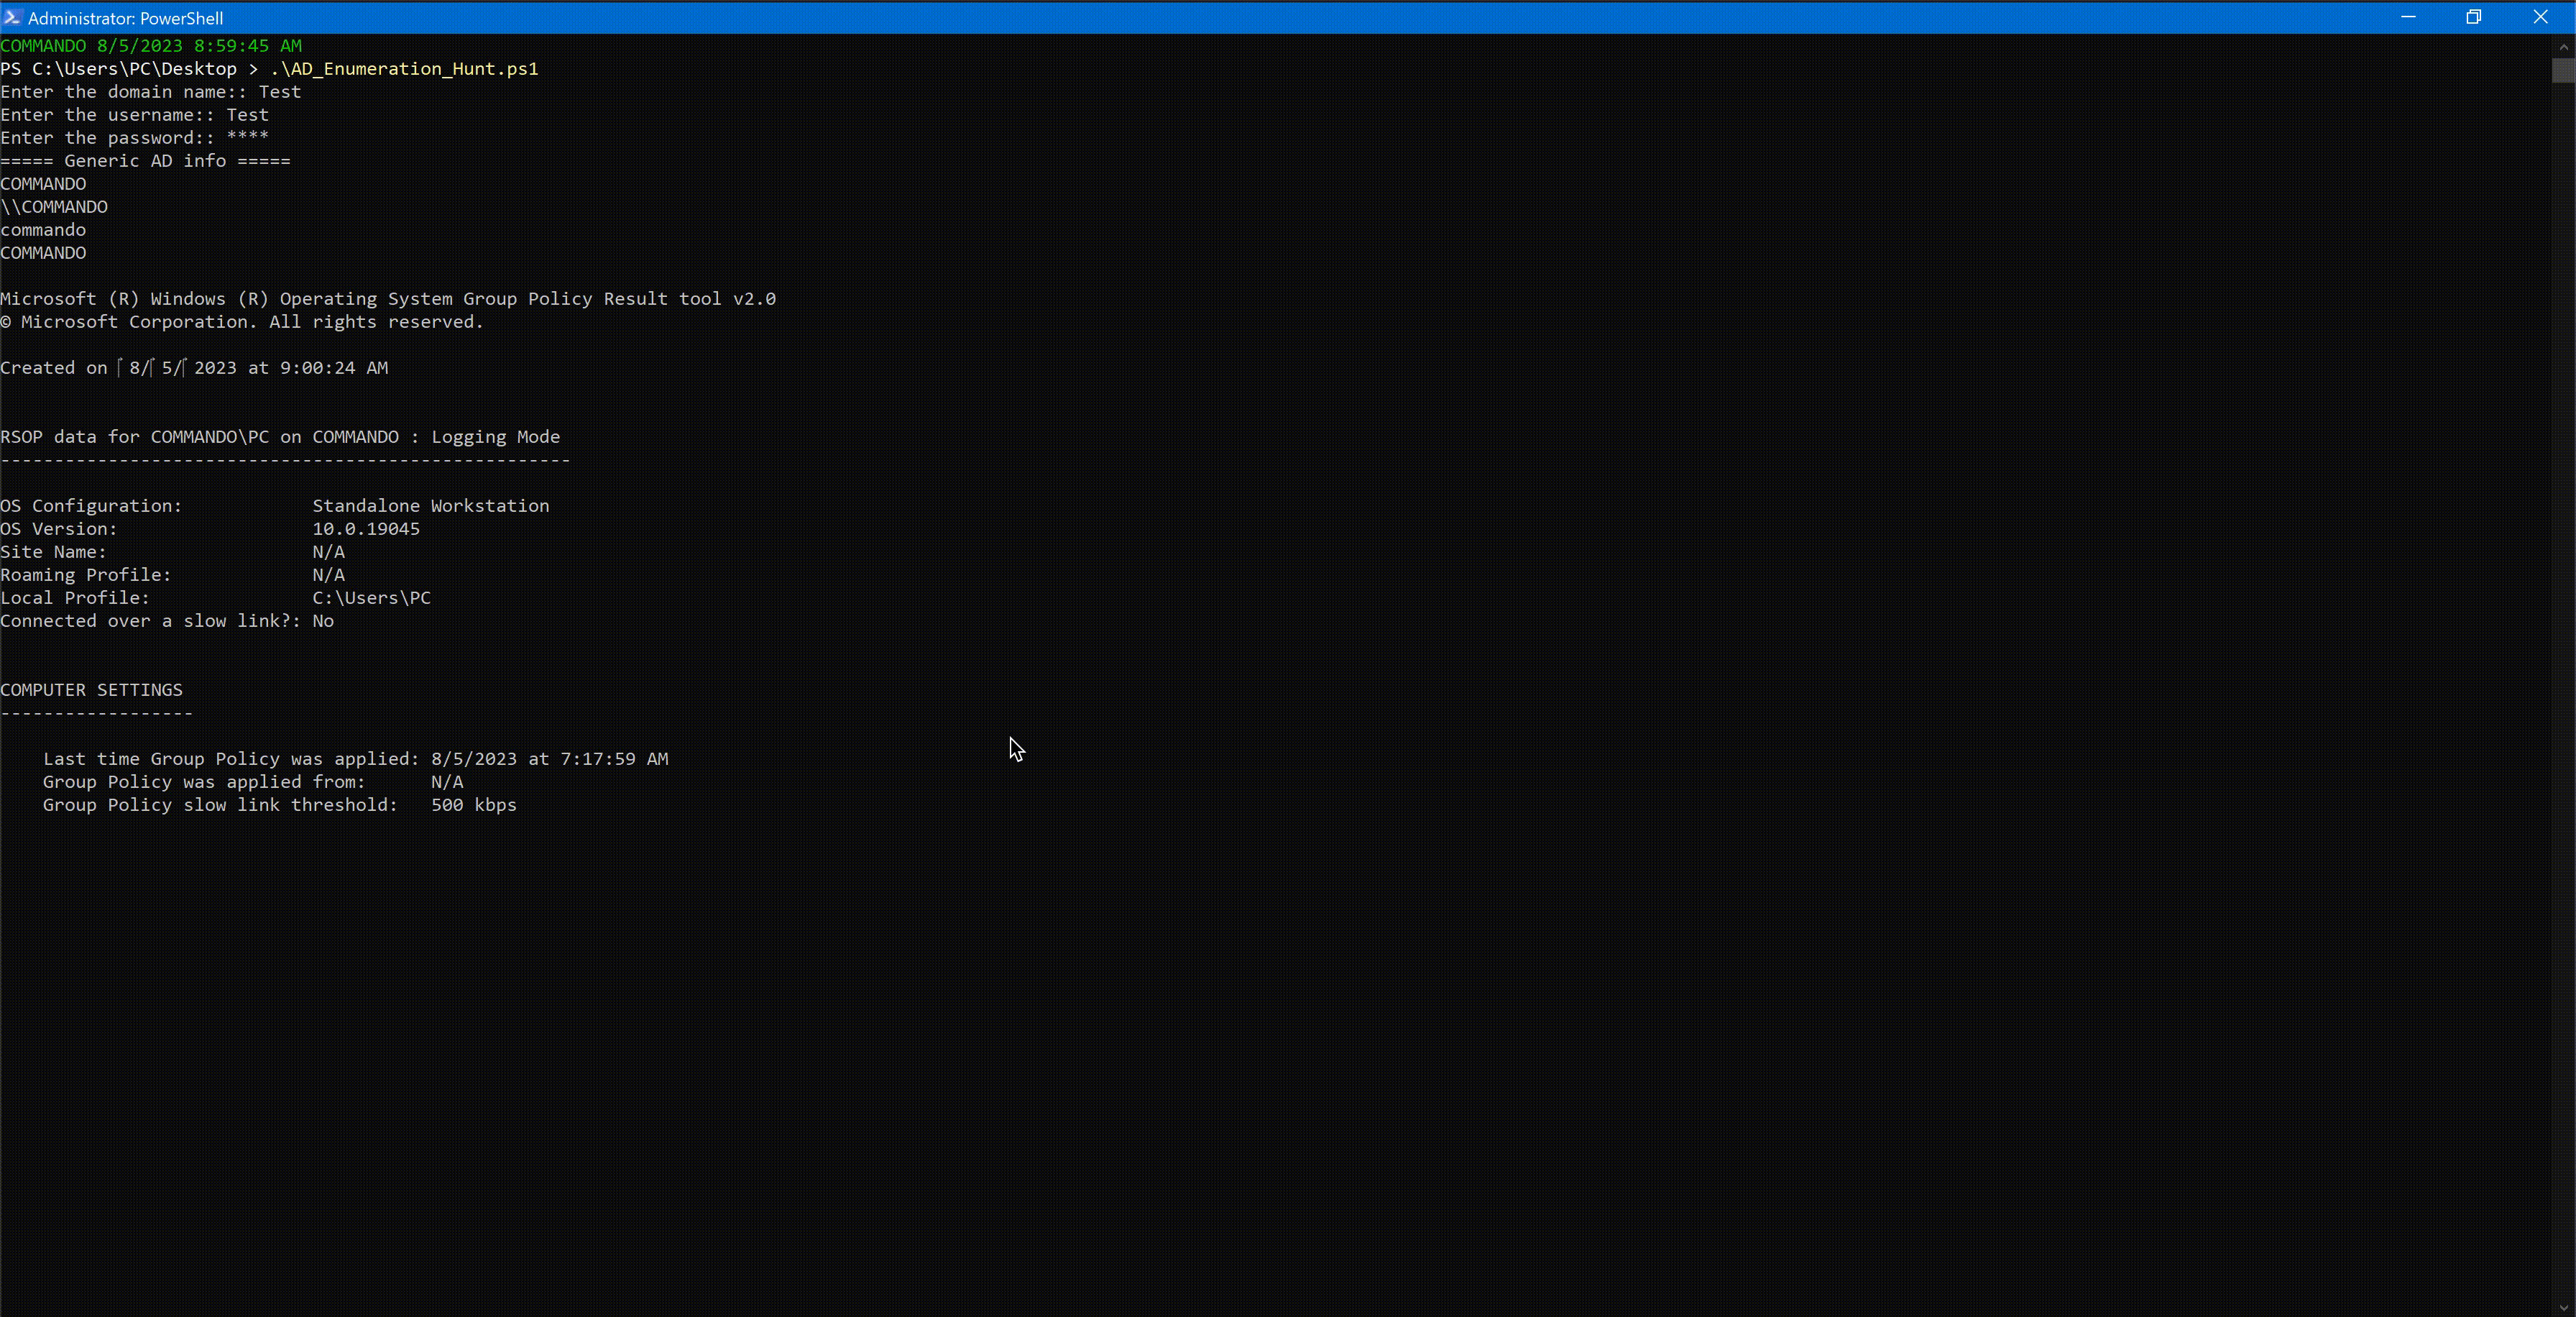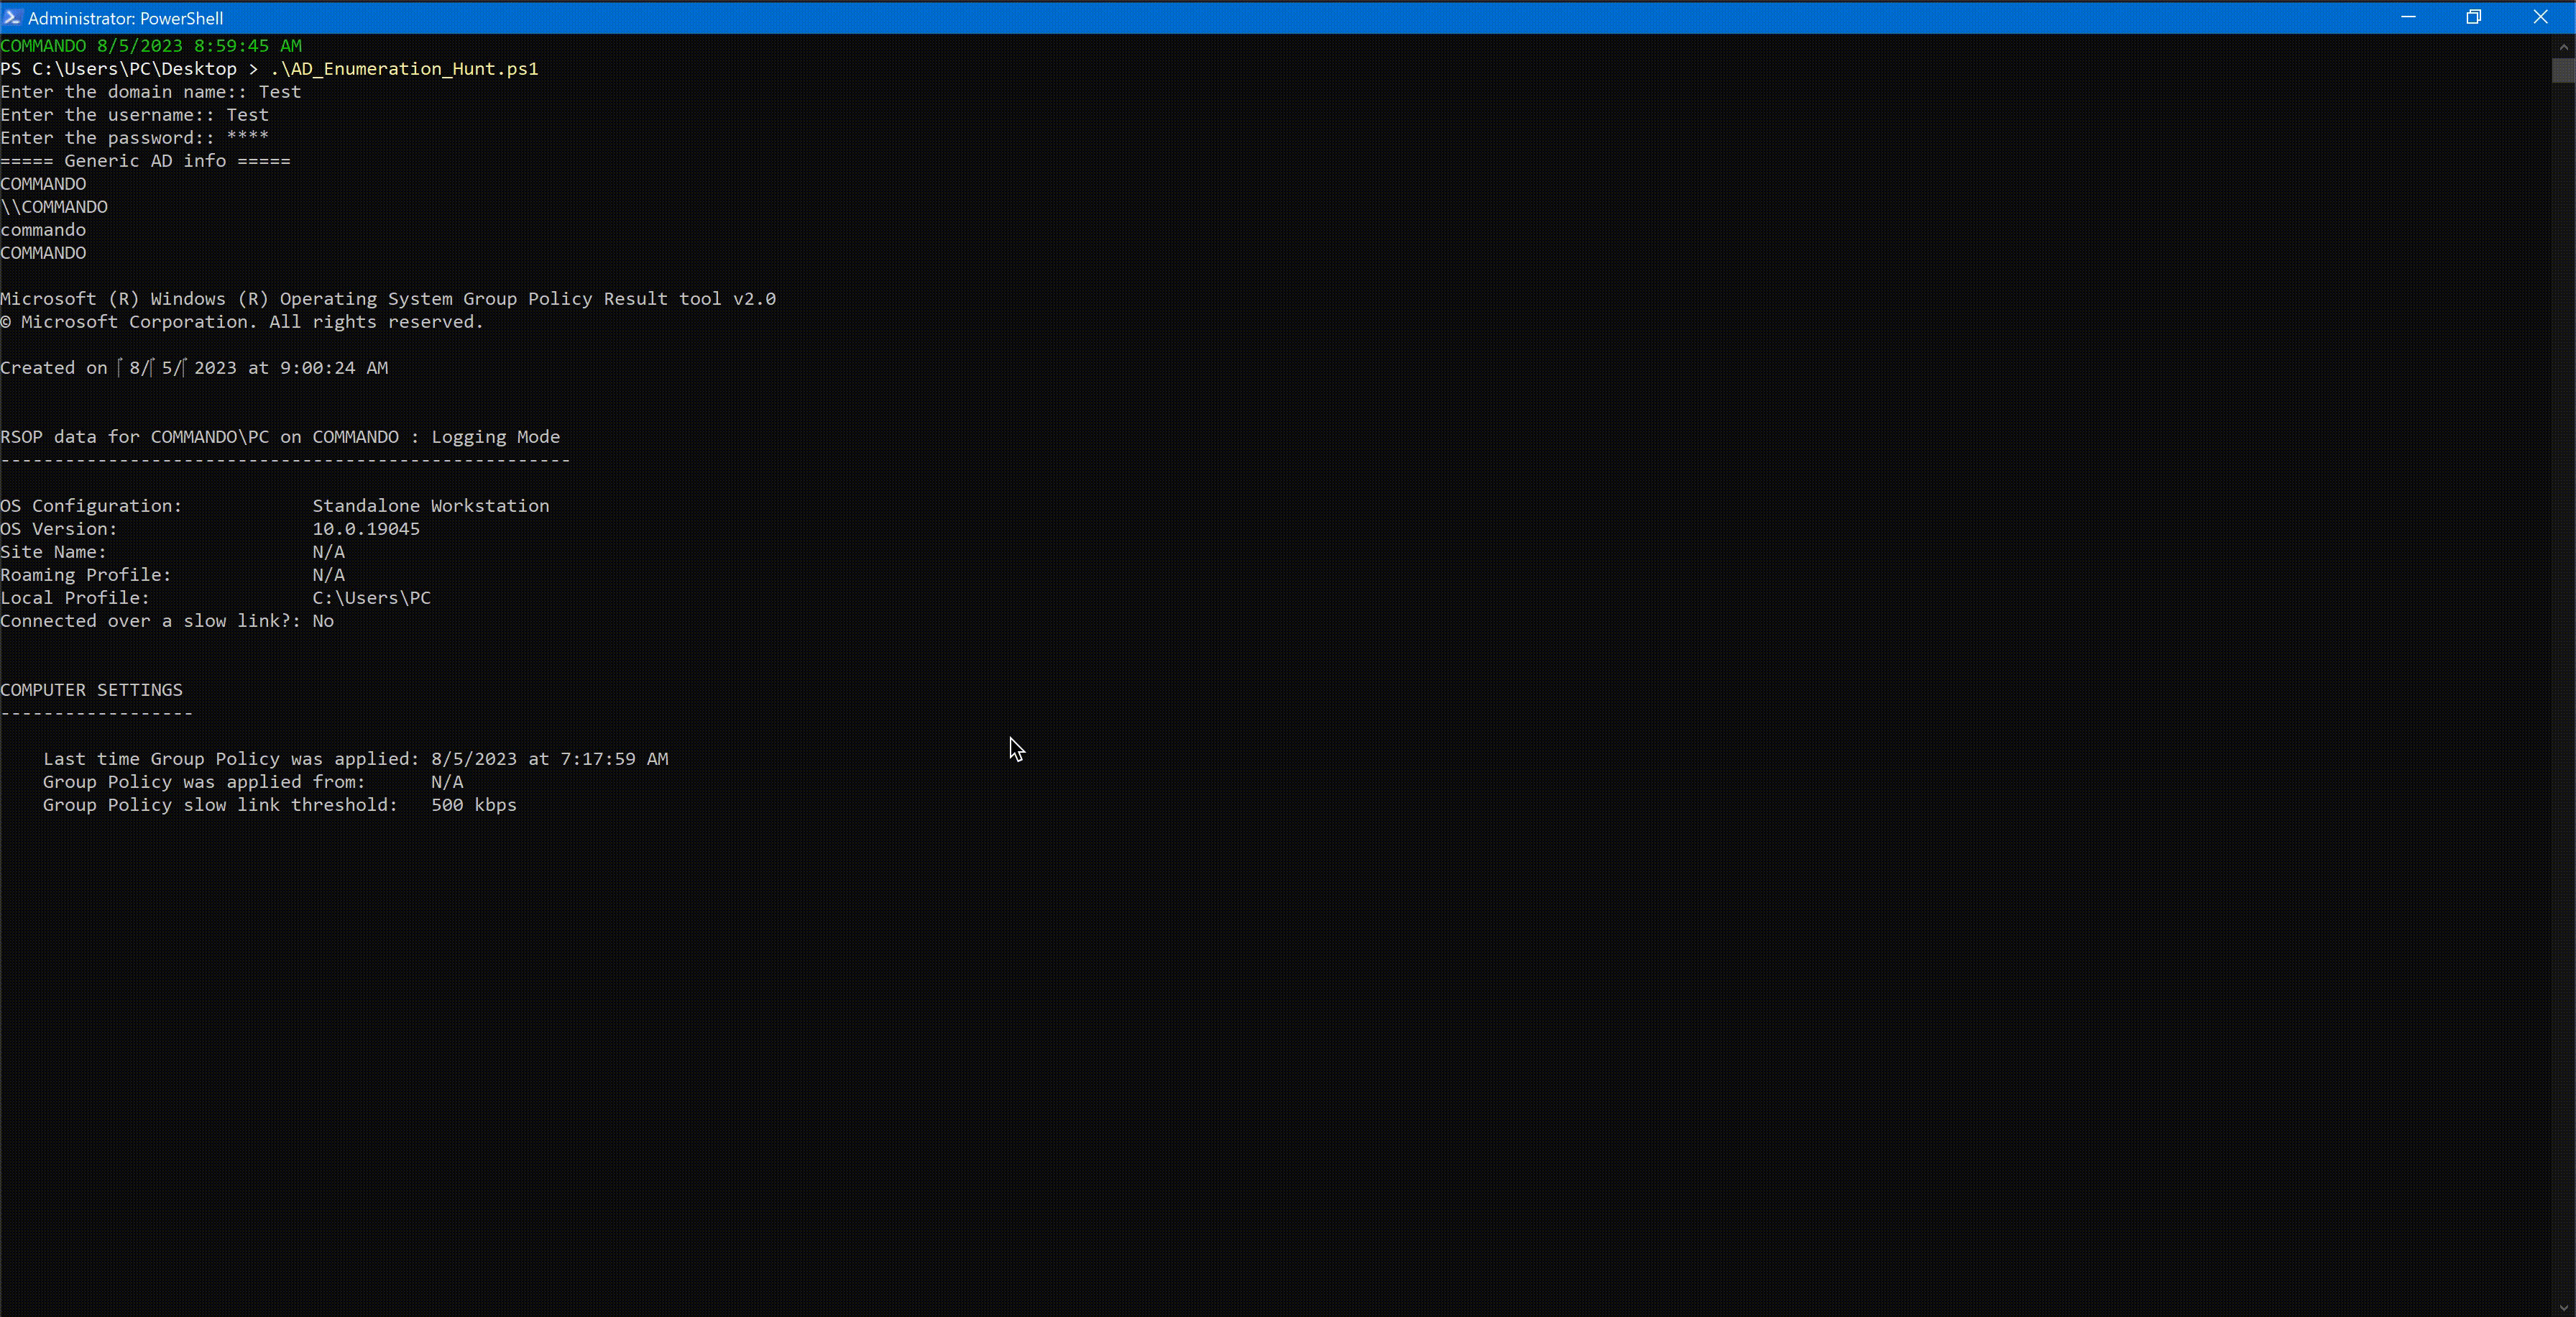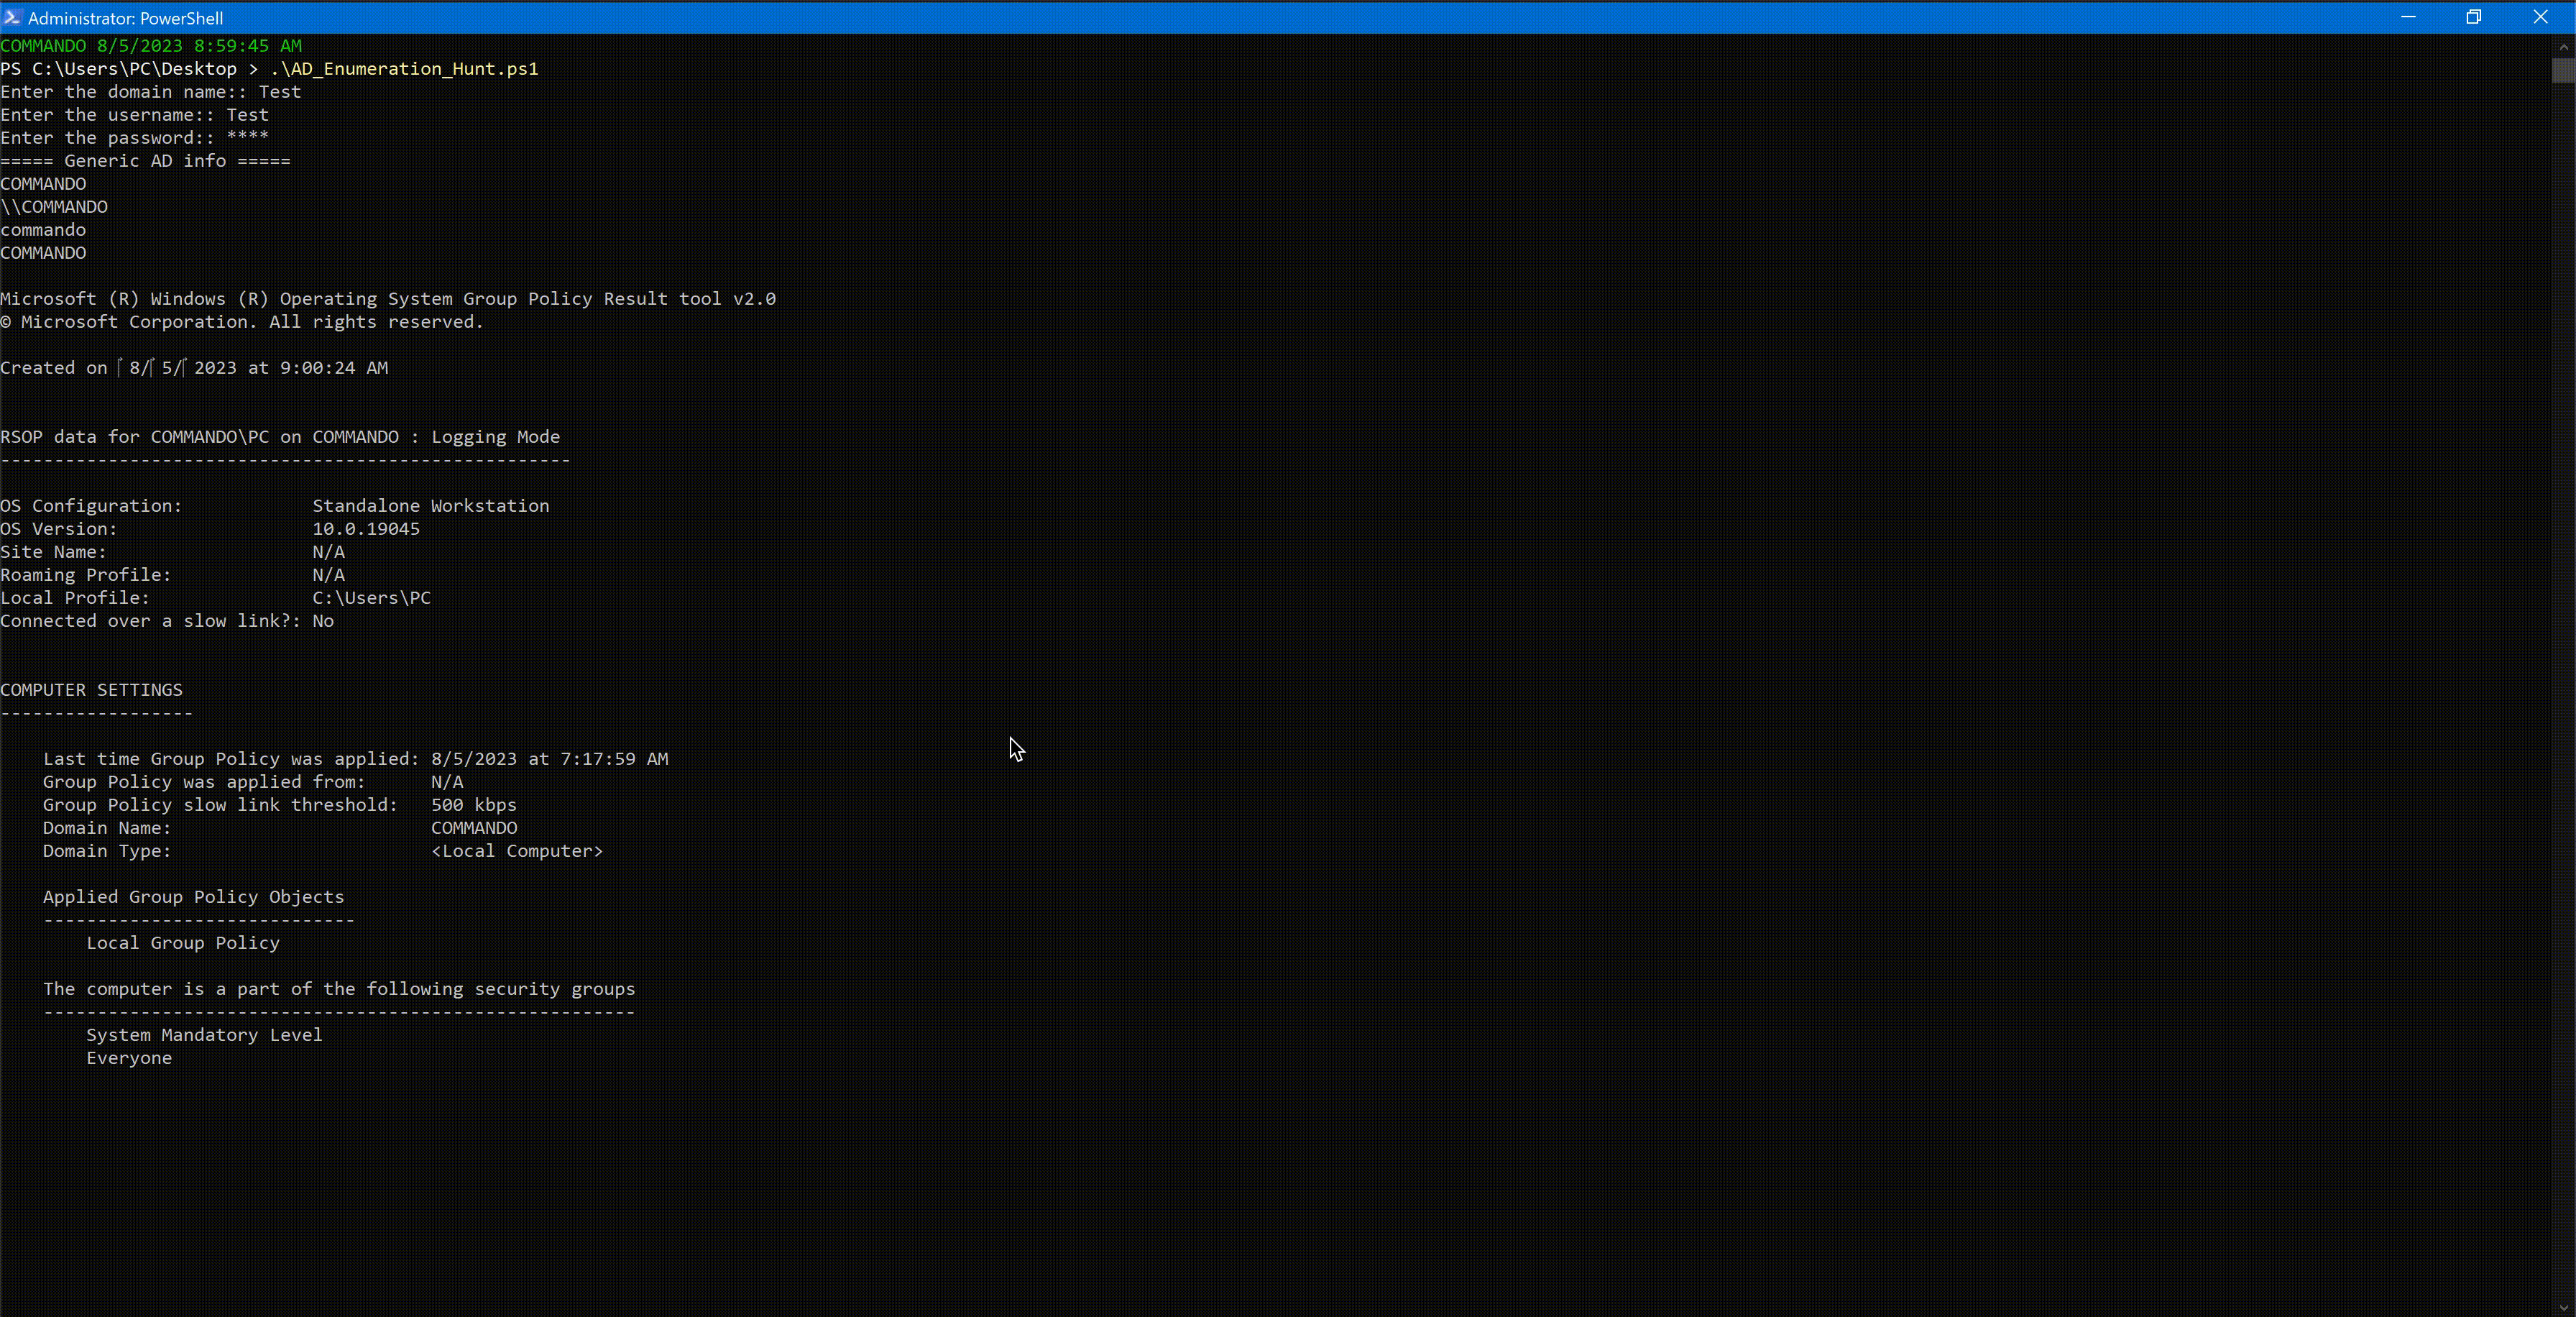
Características

AD_Enum_Hunt

  • Enumerar y recopilar información sobre dominios, usuarios, grupos y equipos de AD.
  • Verificar las relaciones de confianza entre dominios.
  • Listar todos los objetos dentro de una Unidad Organizativa (OU) específica.
  • Obtener información sobre el usuario que ha iniciado sesión actualmente.
  • Realizar diversas operaciones relacionadas con usuarios y grupos locales.
  • Configurar reglas de firewall y habilitar Escritorio Remoto (RDP).
  • Conectarse a máquinas remotas usando RDP.
  • Recopilar información de red y seguridad.
  • Verificar el estado de Windows Defender y las exclusiones configuradas mediante GPO.
  • ...y más.

Uso

  1. Clone el repositorio o descargue los scripts según sea necesario.
  2. Ejecute el script de PowerShell usando el entorno de PowerShell adecuado.
  3. Siga las indicaciones en pantalla para proporcionar dominio, nombre de usuario y contraseña cuando sea necesario.
  4. ¡Disfrute explorando el AD Pentesting Toolkit y use los scripts de manera responsable!

Aviso legal

El AD Pentesting Toolkit es solo para fines educativos y de prueba. Los autores y colaboradores no son responsables por el uso indebido o los daños causados por el uso de estos scripts. Asegúrese siempre de tener la autorización y el permiso adecuados antes de realizar cualquier actividad de pruebas de penetración o evaluación de seguridad en cualquier sistema o red.

Licencia

Este proyecto está licenciado bajo la Licencia MIT. El arte ASCII de Mewtwo es propiedad de Alperen Ugurlu. Todos los derechos reservados.


Consultor de Ciberseguridad

Alperen Ugurlu

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





