
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BurpParamFlagger — Una extensión de Burp que añade una verificación de escaneo pasivo para marcar parámetros cuyo nombre o valor pueda indicar un posible punto de inserción para SSRF o LFI. | Kitploit
Herramientas/GitHubGitHub/allyomalley/burpparamflagger
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHuballyomalley/burpparamflagger

BurpParamFlagger

Una extensión de Burp que añade una verificación de escaneo pasivo para marcar parámetros cuyo nombre o valor pueda indicar un posible punto de inserción para SSRF o LFI.

Ver Repositorio
1342136hace 5 añosRevisado por Kitploit
Compartir

BurpParamFlagger

Una extensión de Burp que añade una comprobación de escaneo pasivo para marcar parámetros cuyo nombre o valor pueda indicar un posible punto de inserción para SSRF o LFI.

Nota: Creo que se requiere Burp Pro para usar esta extensión, ya que se añade a la funcionalidad del escáner, que no está incluida en la versión Community.
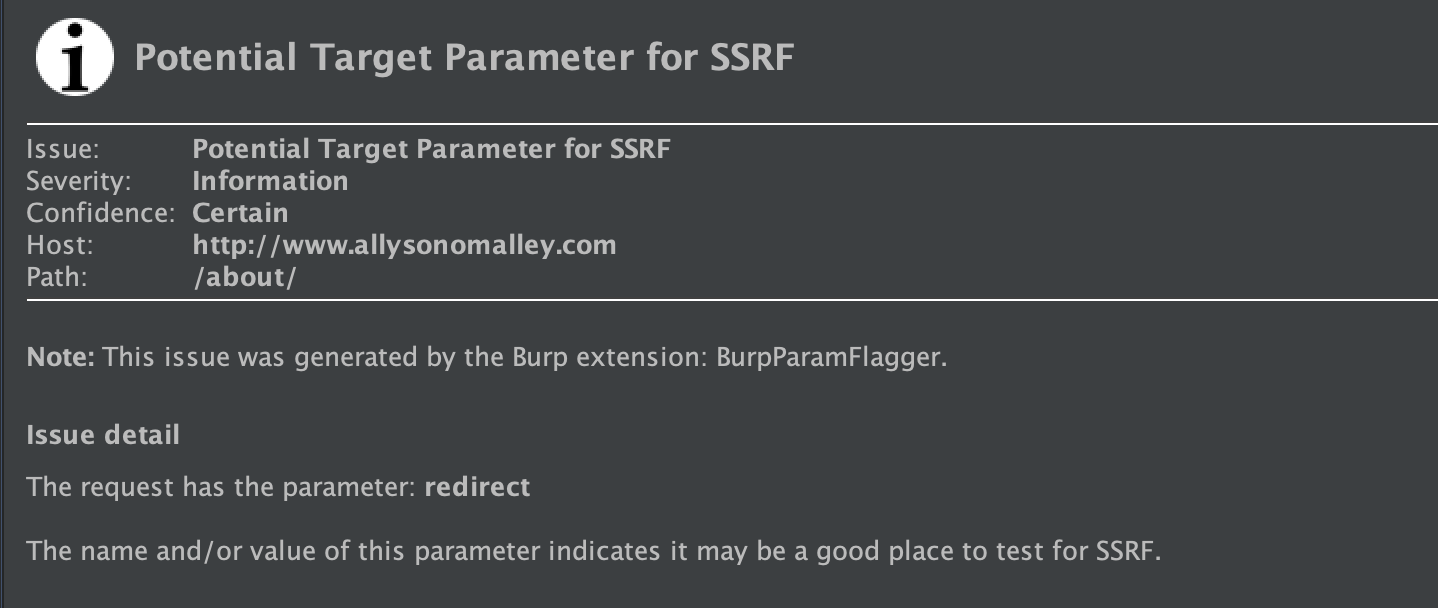
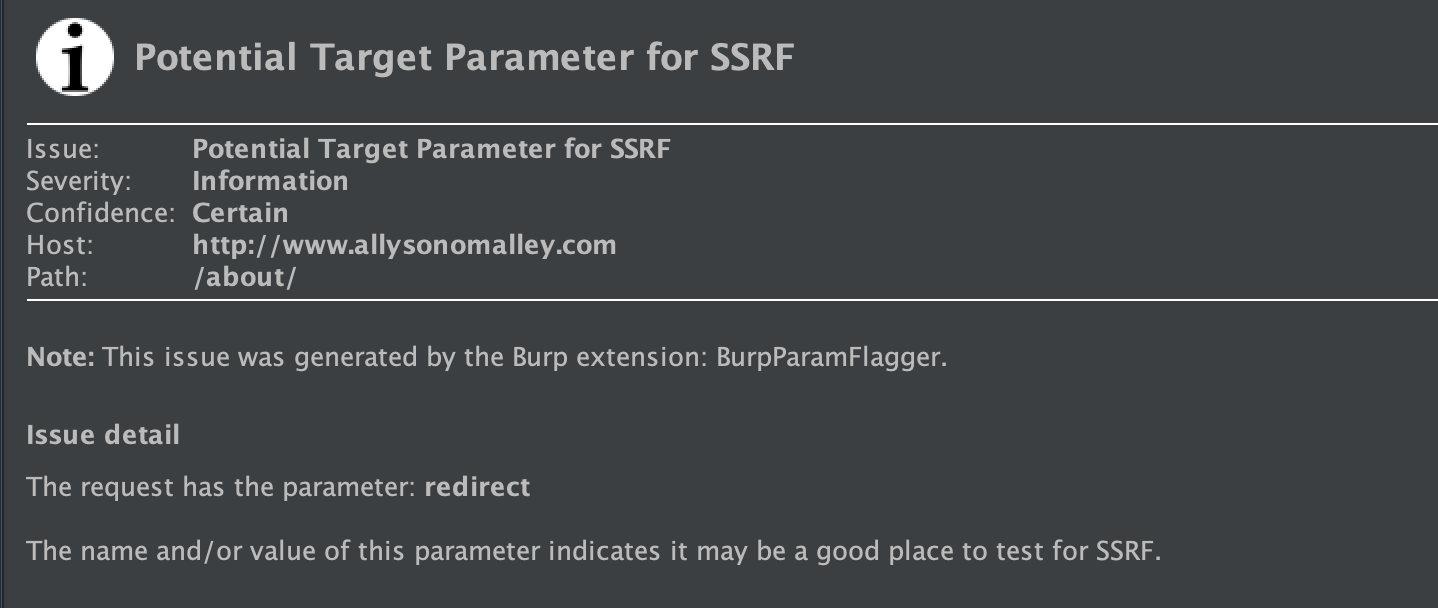
ScreenShot

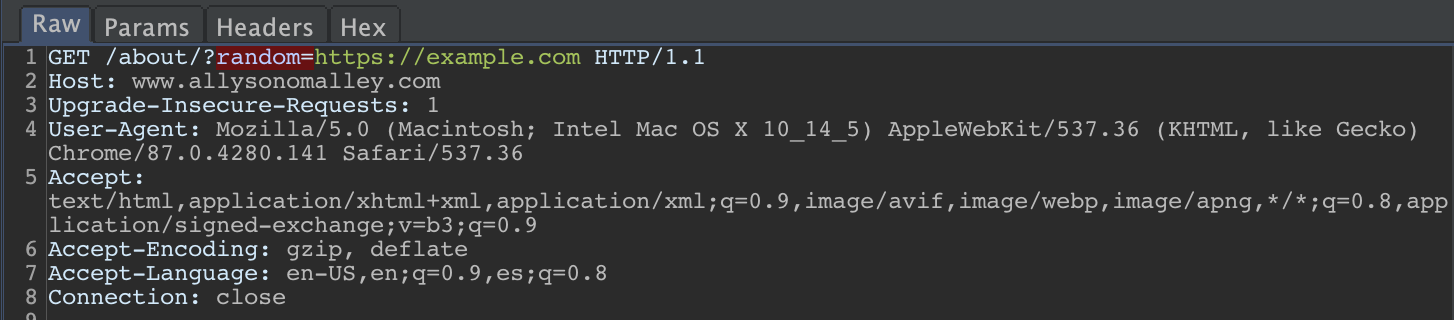
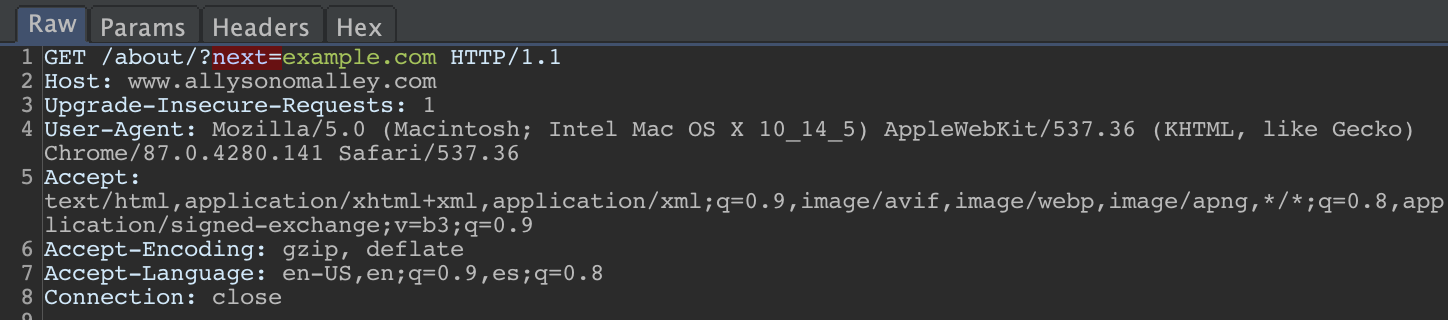
La extensión examinará tanto el nombre de un parámetro como el valor de ese parámetro y buscará palabras o patrones comunes que indiquen que podría ser un punto de inserción para SSRF o LFI.

Por ejemplo, las comprobaciones de SSRF incluyen buscar nombres de parámetros como 'redirect', 'url' o 'domain', así como buscar valores que parezcan una URL.

Las comprobaciones de LFI buscan nombres como 'include', 'attach' o 'file', y valores que tengan una extensión de archivo.

Unos pocos ejemplos básicos:
ScreenShot ScreenShot

Instalación

Simplemente clona el repositorio y carga la extensión en Burp: ve a la pestaña Extender, haz clic en 'Add', cambia el tipo de extensión a 'Python', proporciona el archivo BurpParamFlagger.py clonado y sigue las siguientes instrucciones.

Uso

Una vez cargada la extensión, no se necesita nada más. Deberías empezar a ver las solicitudes marcadas junto con otros problemas del escáner en el Dashboard.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →