
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-54951 — Me comuniqué con el equipo de desarrollo de Monica por correo electrónico el 11/20/2024. También me comuniqué con ellos a través de LinkedIn y otras plataformas en las semanas siguientes. Publicando aquí ya que no hubo respuesta. | Kitploit
Herramientas/GitHubGitHub/allevon412/cve-2024-54951
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHuballevon412/cve-2024-54951

CVE-2024-54951

Me comuniqué con el equipo de desarrollo de Monica por correo electrónico el 11/20/2024. También me comuniqué con ellos a través de LinkedIn y otras plataformas en las semanas siguientes. Publicando aquí ya que no hubo respuesta.

Ver Repositorio
19hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Monica-Stored-XSS-Vulnerability

CVE-2024-54951

CVE-2024-54951

Me puse en contacto con el equipo de desarrollo de Monica por correo electrónico el 20/11/2024. También intenté contactarlos a través de LinkedIn mediante un mensaje de conexión y otras plataformas en las semanas siguientes. Publico aquí porque no hubo respuesta después de 3 meses.

Monica Docker v. 4.1.2 Stored XSS Vulnerability

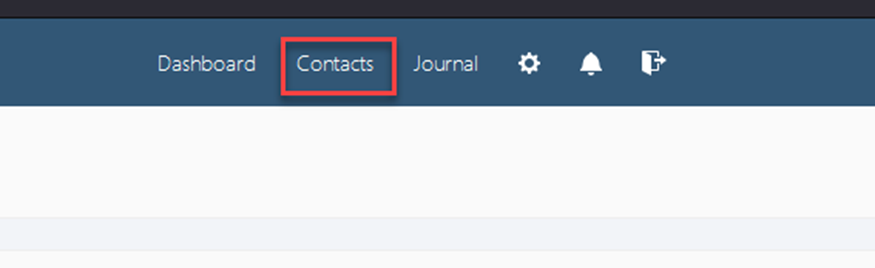
  1. Primero, haz clic en el botón de contactos en el panel superior image
  2. En el lado derecho, haz clic en [Añadir a alguien] image

  3. Introduce tu payload XSS en todos los campos de nombre, ya que todos son vulnerables. Debes usar comillas dobles para tus payloads; las comillas simples parecen romper la aplicación web. image

  4. Luego, en el panel izquierdo, haz clic en el enlace CÓMO CONOCISTE. image
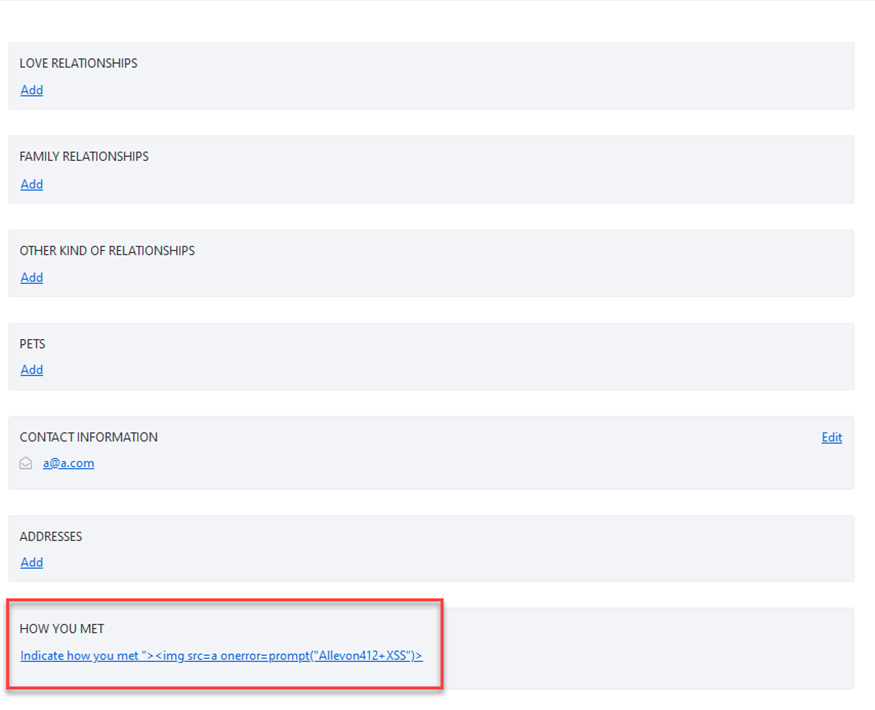
  5. Luego selecciona el contacto que tiene tus payloads de JavaScript en la lista desplegable "¿Alguien te ha presentado a esta persona?". Luego haz clic en guardar. image

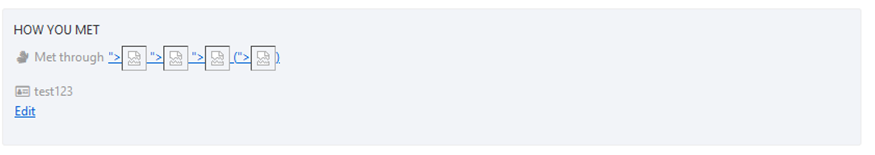
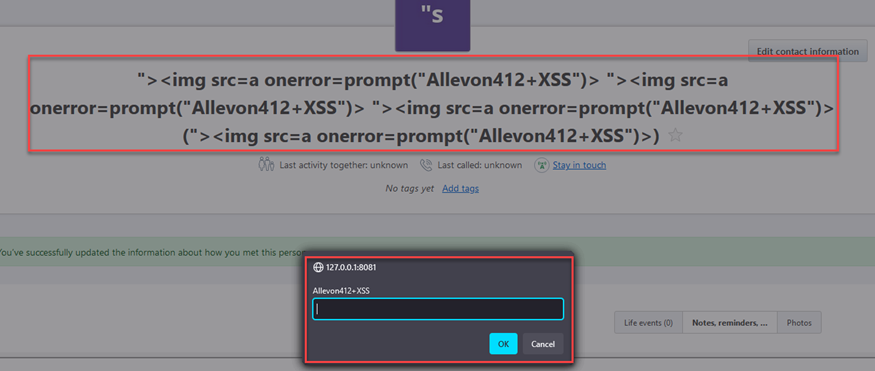
  6. Observa el payload de JavaScript ejecutándose en la página de contacto de la persona que creaste, en la sección "CÓMO CONOCISTE". image image
Descargar herramienta