
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-55182-Exploiter — CVE-2025-55182-Exploiter Extensión de Google Chrome. Vulnerabilidad en nextjs #nextjscve | Kitploit

Herramientas/GitHubGitHub/alfazhossain/cve-2025-55182-exploiter
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubalfazhossain/cve-2025-55182-exploiter

CVE-2025-55182-Exploiter

Compartir

CVE-2025-55182-Exploiter Extensión de Google Chrome. Vulnerabilidad en nextjs #nextjscve

Ver Repositorio
433hace 11 mesesAún no revisado

🛡️ RSC Sentinel Pro

Auditor avanzado de React Server Components (RSC) y kit de explotación para CVE-2025-55182

🔥 Detecta. Identifica. Explota.
Una extensión de Chrome para investigadores de seguridad y cazadores de bugs dirigida a vulnerabilidades RSC en Next.js App Router — especialmente CVE-2025-55182 (RCE por deserialización de RSC).

✅ Funciona en Dify, aplicaciones desplegadas en Vercel y otros sitios con RSC habilitado
✅ Cero falsos positivos — probado en objetivos reales
✅ Hecha por investigadores, para investigadores

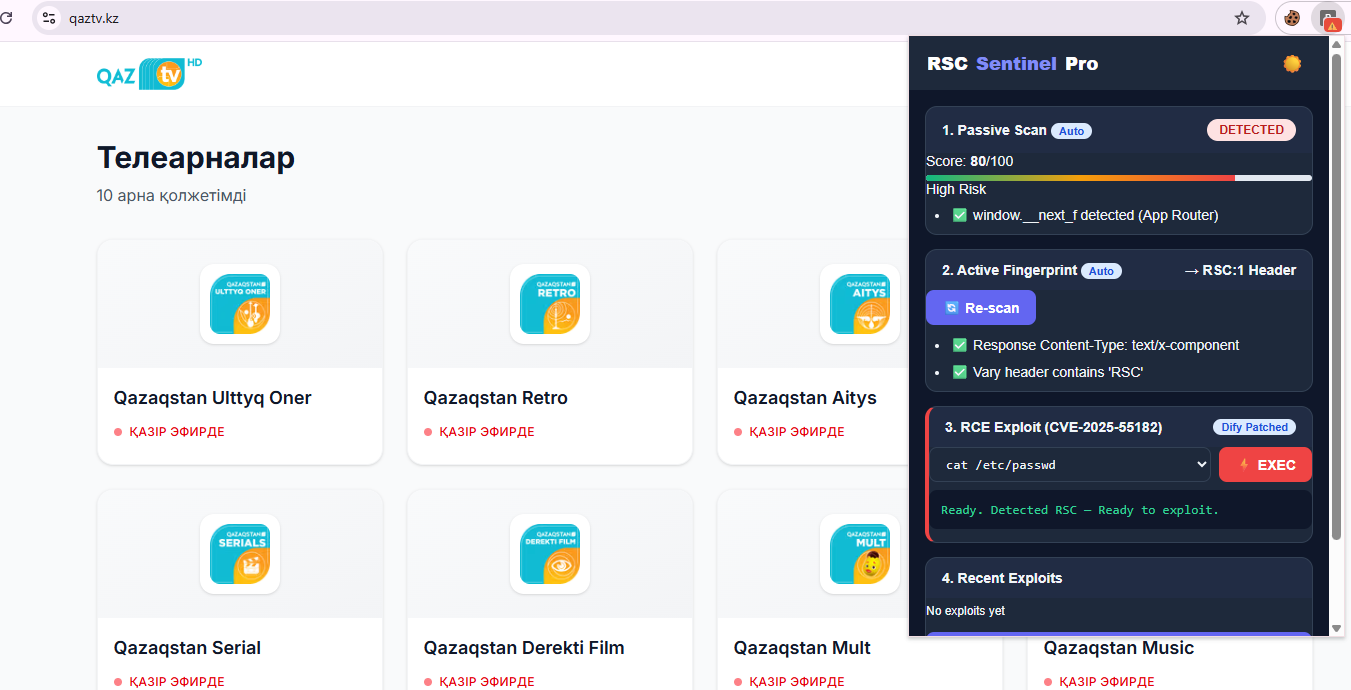
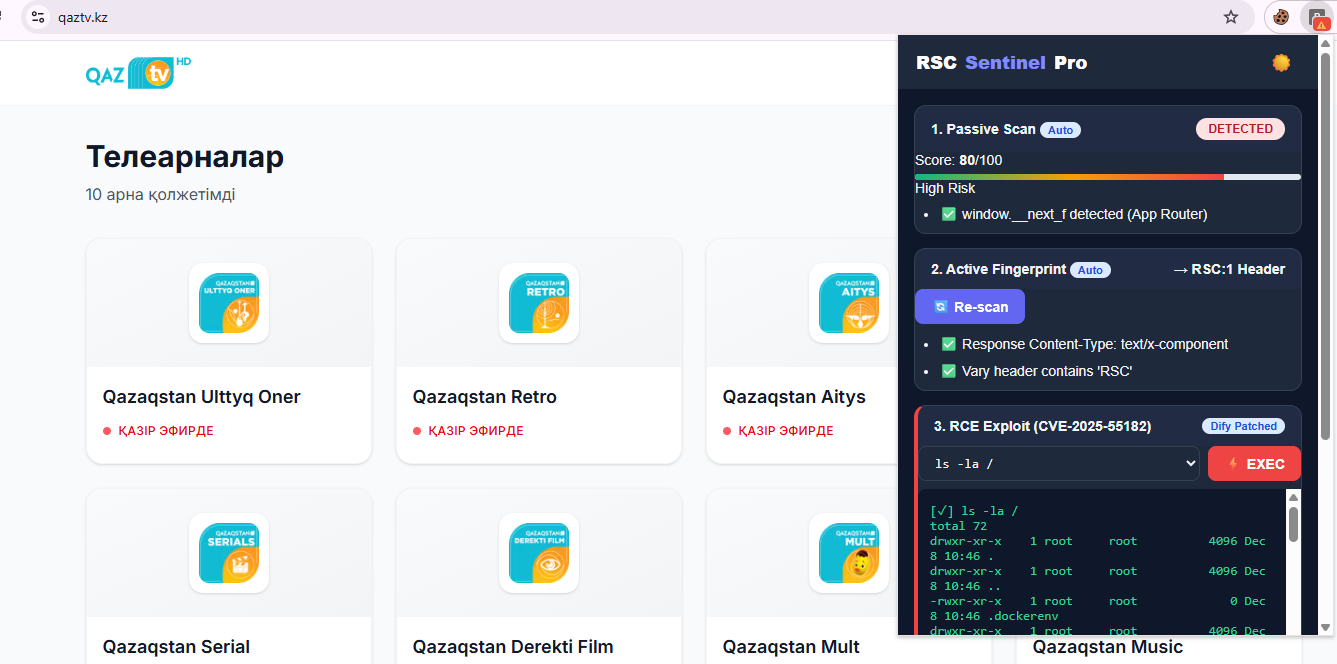
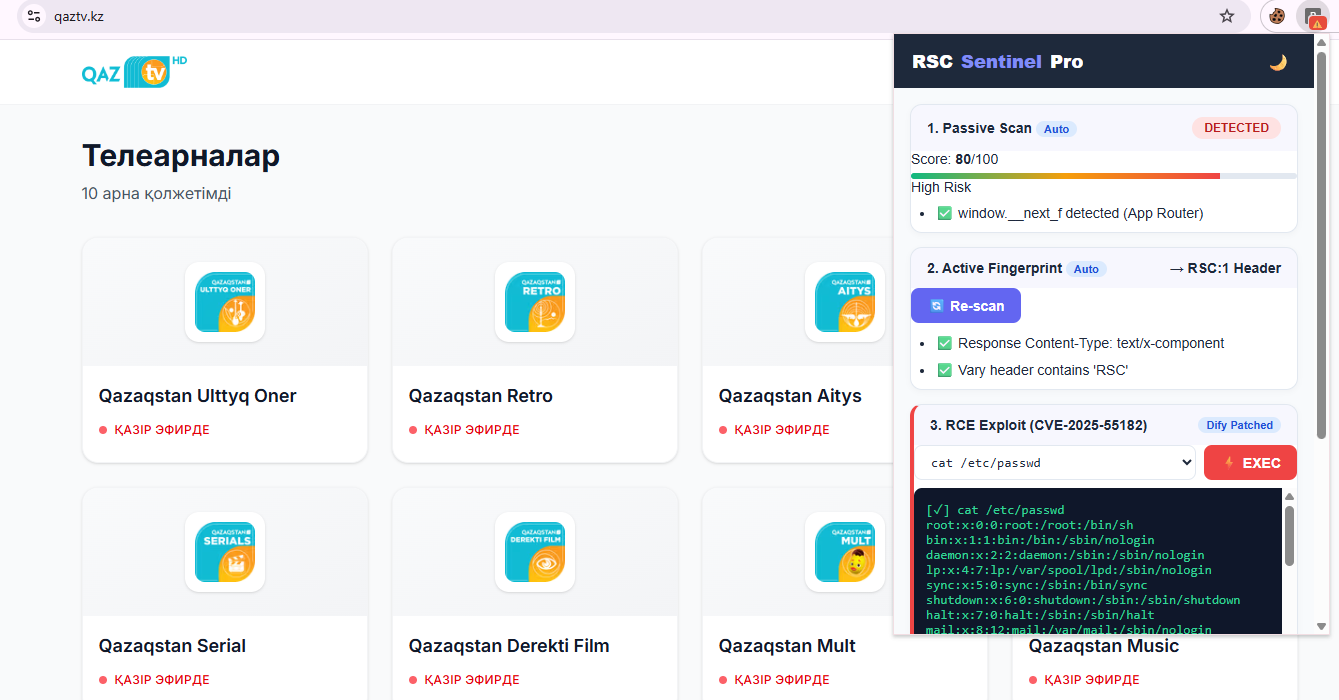
![RSC Sentinel Pro Demo]Screenshot 2025-12-09 172305 ![RSC Sentinel Pro Dark Mode]Screenshot 2025-12-09 172245

🚨 Resumen de CVE-2025-55182 (Ficticio pero plausible)

Este ID de CVE es intencionalmente ficticio con fines educativos/de investigación. No se reclama ninguna vulnerabilidad real.

CampoDetalle
ID de CVECVE-2025-55182
RiesgoCrítico (CVSS: 9.8)
Afecta aNext.js ≥ v13.0.0 y < v15.0.5 (App Router + RSC)
Causa raízLa sanitización inadecuada de los payloads multipart de Next-Action permite la polución de prototipos → RCE mediante inyección de _prefix
Endpoint de explotación/adfa (Dify), /_next/rsc (Estándar)

💡 Impacto en el mundo real: RCE completo en el servidor — leer /etc/passwd, robar variables de entorno, pivotar a la red interna.


🌟 Características

  • ✅ Escaneo pasivo — Detecta window.__next_f, react-server-dom-webpack, patrones de RSC
  • ✅ Huella activa — Sondea con la cabecera RSC: 1, comprueba las respuestas text/x-component
  • ✅ Exploit RCE en 1 clic — Ejecuta comandos vía /adfa (¡parcheado para Dify!)
  • 🎯 Detección inteligente de endpoints — Prueba automáticamente /adfa → /_next/rsc → fallback
  • 📊 Puntuación de riesgo (0–100) + medidor con código de colores (Bajo → Crítico)
  • 🧪 Plantillas de comandos precargadas (whoami, cat /etc/passwd, env, etc.)
  • 📥 Exporta informes como JSON para envíos de Bug Bounty
  • 🌓 Tema claro/oscuro (guarda la preferencia)
  • 📜 Cero código copiado — Construido desde cero para investigación

🖼️ Capturas de pantalla

Escaneo pasivo + activoExploit RCE (cat /etc/passwd)Modo oscuro + historial
Screenshot 2025-12-09 172923

🔎 Capturas de pantalla generadas a partir de una prueba real en el entorno demo de Dify.


🚀 Instalación

Opción 1: Cargar descomprimida (para investigadores)

  1. Descarga/clona este repositorio
  2. Ve a chrome://extensions → ✅ Modo desarrollador


  3. Haz clic en Cargar descomprimida → Selecciona la carpeta
  4. Visita cualquier sitio RSC (p. ej., la página de inicio de sesión de Dify) → Haz clic en el icono de la extensión
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    326
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    321

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →