

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LaZagneForensic — Descifrado de contraseñas de Windows a partir de archivos de volcado | Kitploit

Herramientas/GitHubGitHub/alessandroz/lazagneforensic
Descifrado de ContraseñasHerramientas de Cifrado/DescifradoAnálisis ForenseForensia Digital
GitHubalessandroz/lazagneforensic

LaZagneForensic

Descifrado de contraseñas de Windows a partir de archivos de volcado

Ver Repositorio
52011339hace 3 añosRevisado por Kitploit
Compartir

¡El Proyecto LaZagne !!!

Descripción

¡El proyecto LaZagne está de vuelta !!!

LaZagne utiliza una función interna de Windows llamada CryptUnprotectData para descifrar las contraseñas de los usuarios. Esta API debe ser llamada en la sesión del usuario víctima, de lo contrario, no funciona. Si la computadora no ha sido iniciada (cuando el análisis se realiza en un disco montado sin conexión), o si no queremos dejar un binario en el host remoto, no se pueden recuperar contraseñas.

LaZagneForensic se ha creado para evitar este problema. Este trabajo se ha inspirado principalmente en el increíble trabajo realizado por Jean-Michel Picod y Elie Bursztein para DPAPICK y Francesco Picasso para Laboratorio Windows DPAPI.

Nota: El problema principal es que para descifrar estas contraseñas, se necesita la contraseña de Windows del usuario.

Instalación

  • Requiere python2 (No compatible con python3)
  • Requiere pip2: si no está instalado :
    sudo wget https://bootstrap.pypa.io/pip/2.7/get-pip.py
    sudo python2 ./get-pip.py
    
sudo apt install python2-dev
pip2 install markerlib
pip2 install distribute
pip2 install -r requirements.txt

Uso

Primera forma - Volcar archivos de configuración desde el host remoto

  • Usando el script de powershell
PS C:\Users\test\Desktop> Import-Module .\dump.ps1
PS C:\Users\test\Desktop> Dump
¡Carpeta dump creada exitosamente!
  • Usando el script de python
python dump.py
  • Ejecutar Lazagne con contraseña si la tienes
python laZagneForensic.py all -remote /tmp/dump -password 'ZapataVive'
  • Ejecutar Lazagne sin contraseña
python laZagneForensic.py all -remote /tmp/dump

Segunda forma - Montar un disco en tu sistema de archivos

  • El archivo debe estar montado en tu sistema de archivos
test:~$ ls /tmp/disk/
total 769M
drwxr-xr-x 2 root root    0 févr.  1 14:05 ProgramData
-rwxr-xr-x 1 root root 256M févr.  1 14:05 swapfile.sys
-rwxr-xr-x 1 root root 512M févr.  1 14:05 pagefile.sys
drwxr-xr-x 2 root root    0 janv. 31 00:35 System Volume Information
dr-xr-xr-x 2 root root    0 janv. 26 10:17 Program Files (x86)
dr-xr-xr-x 2 root root    0 janv. 25 18:13 Program Files
drwxr-xr-x 2 root root    0 janv. 19 10:09 Windows
drwxr-xr-x 2 root root    0 janv. 16 15:52 Homeware
drwxr-xr-x 2 root root    0 janv.  9 17:33 PerfLogs
drwxr-xr-x 2 root root    0 nov.  22 20:37 Recovery
drwxr-xr-x 2 root root 4,0K nov.  22 20:31 Documents and Settings
dr-xr-xr-x 2 root root    0 nov.  22 20:31 Users
  • Ejecutar Lazagne con contraseña si la tienes
python laZagneForensic.py all -local /tmp/disk -password 'ZapataVive'
  • Ejecutar Lazagne sin contraseña
python laZagneForensic.py all -local /tmp/disk

Nota: Usa -v para modo verbose y -vv para modo debug.

Software compatible

Nota: Revisa la siguiente imagen para entender qué contraseñas puedes descifrar sin necesidad de la contraseña de Windows del usuario. Todas las credenciales encontradas se probarán como contraseña de Windows en caso de que el usuario reutilice la misma contraseña.
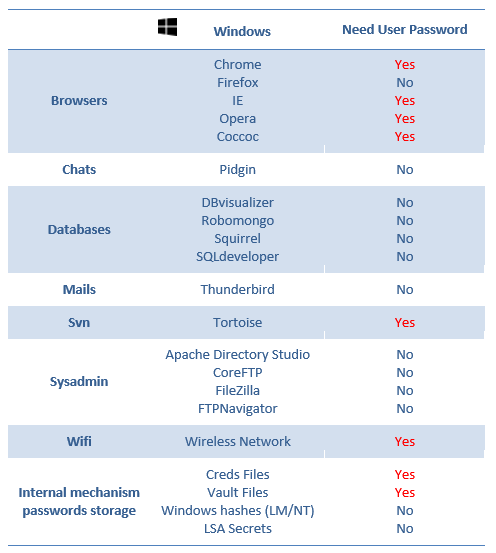
El proyecto LaZagne

Donación

No dudes en apoyar mi trabajo haciendo una donación, lo agradeceré mucho:

  • Vía BTC: 16zJ9wTXU4f1qfMLiWvdY3woUHtEBxyriu

Agradecimientos especiales

  • Jean-Michel Picod y Elie Bursztein por DPAPICK
  • Francesco Picasso por Laboratorio Windows DPAPI
  • Jean-Christophe Delaunay - Jiss/Fist0urs del equipo Synacktiv por su trabajo

Artículos recomendados relacionados con DPAPI

  • Happy DPAPI!
  • ReVaulting! Descifrado y oportunidades
  • Windows ReVaulting
  • Explotación de DPAPI durante pentest y cracking de contraseñas

Alessandro ZANNI
[email protected]
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






