 aleksamcode/wifi-password-stealer
Herramienta simple de inyección de pulsaciones de teclas para Windows y Linux que extrae datos WiFi almacenados (SSID y contraseña).



¿Alguna vez has visto una película donde un hacker enchufa una unidad USB aparentemente normal a una computadora y al instante roba datos? Hoy construirás un dispositivo que hace exactamente eso.
⚠️ Aviso legal:
Todo el contenido de este proyecto está destinado únicamente a fines de investigación en seguridad.
En el verano de 2022, me propuse construir un dispositivo capaz de extraer datos de una computadora objetivo. Pero, ¿cómo se implementa realmente un malware y se exfiltra información? En las siguientes secciones, explicaré los pasos esenciales, los conceptos subyacentes y los matices técnicos involucrados en la creación de una herramienta de inyección de teclas personalizada. Si bien este proyecto se centra específicamente en las credenciales WiFi, el payload puede modificarse fácilmente para fines más avanzados o maliciosos; los únicos límites reales son tu creatividad y experiencia técnica.
Con el tiempo, el proyecto ha crecido hasta incluir una gran variedad de scripts y herramientas. Originalmente fue creado para demostrar las capacidades de un Rubber Ducky, específicamente una versión económica usando la Raspberry Pi Pico (RPi Pico). Actualmente, los dos componentes principales del proyecto son:
Acceso físico a la computadora desbloqueada de la víctima.
La computadora debe tener acceso a Internet para poder enviar los datos robados usando SMTP para la exfiltración a través de un medio de red.
Conocimiento de la contraseña de la computadora de la víctima para el exploit en Linux.
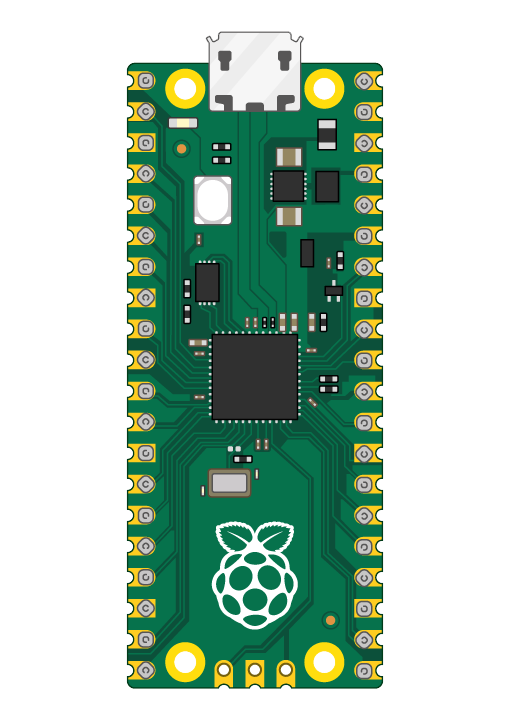
Después de crear un pico-ducky, solo necesitas copiar el payload modificado (ajustado con tus datos de SMTP para el exploit en Windows y/o ajustado con la contraseña de Linux y el nombre de la unidad USB) a la RPi Pico.
[!NOTE]
Es posible construir esta herramienta usando el Rubber Ducky, pero ten en cuenta que la RPi Pico cuesta aproximadamente $4.00 y el Rubber Ducky cuesta $80.00.
Sin embargo, aunque pico-ducky es una solución buena y económica, el Rubber Ducky ofrece ventajas como el sigilo y el uso de la última versión de DuckyScript.
Para usar Ducky Script y escribir el payload en tu RPi Pico, primero debes convertirla en un pico-ducky. Sigue estos sencillos pasos para crear un pico-ducky.
Una herramienta de inyección de teclas, una vez conectada a una máquina host, ejecuta comandos maliciosos imitando las pulsaciones de teclas ingresadas por un usuario. Aunque parece una unidad USB, actúa como un teclado que escribe un payload preprogramado. Herramientas como Rubber Ducky pueden escribir más de 1000 palabras por minuto. Una vez creado, cualquier persona con acceso físico puede implementar este payload con facilidad.
El payload usa el comando STRING para procesar las teclas de inyección. Acepta uno o más caracteres alfanuméricos/de puntuación y escribirá el resto de la línea exactamente como está en la máquina objetivo. ENTER/SPACE simularán la pulsación de teclas del teclado.
Usamos el comando DELAY para pausar temporalmente la ejecución del payload. Esto es útil cuando un payload necesita esperar a que un elemento, como una línea de comandos, se cargue. El retardo es útil al principio, cuando se conecta un nuevo dispositivo USB a una computadora objetivo. Inicialmente, la computadora debe completar una serie de acciones antes de poder comenzar a aceptar comandos de entrada. En el caso de los HID, el tiempo de configuración es muy corto. En la mayoría de los casos, toma una fracción de segundo porque los controladores están integrados. Sin embargo, en algunos casos, una PC más lenta puede tardar más en reconocer el pico-ducky. El consejo general es ajustar el tiempo de retardo según tu objetivo.
