Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
dscanner — DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig, nmap, httpx, curl, whois) en un único scan que identifica IPs, puertos abiertos, tecnologías, y cookies , con output formateado y exportable. | Kitploit
Herramientas/GitHubGitHub/alan-baigorria/dscanner
ReconnaissanceNetwork MappingPort ScanningVulnerability AnalysisScripting & AutomationInformation GatheringWeb SecurityPenetration TestingDNS Analysis
GitHubalan-baigorria/dscanner

dscanner

138hace 2 mesesAún no revisado

Acerca de

Ver Repositorio

DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig, nmap, httpx, curl, whois) en un único scan que identifica IPs, puertos abiertos, tecnologías, y cookies , con output formateado y exportable.

Compartir

dScanner 🔍

Herramienta automatizada de reconocimiento web para auditorías de seguridad

Descripción

dScanner consolida múltiples herramientas de reconocimiento en un solo comando para la fase inicial de pentesting web.

Solo usar con sistemas autorizados!!!!

🚀 Instalación

Dependencias requeridas: curl dnsutils nmap whois httpx

Herramienta conceptualizada y diseñada para automatizar reconocimiento web en auditorías de seguridad. Desarrollada en bash con asistencia de Claude AI para implementación técnica y optimización.

Características:

  • ✅ Resolución DNS con detección de subdominios
  • ✅ Escaneo de puertos comunes (nmap)
  • ✅ Detección de tecnologías (httpx/curl)
  • ✅ Análisis de seguridad de cookies
  • ✅ Información WHOIS (dominios raíz)
  • ✅ Analisis de robots.txt & sitemap.xml
  • ✅ Analisis de cookies (
  • ✅ Export a TXT con análisis de vulnerabilidades
  • ✅ Analisis simple de configuración de DMARK,DKIM,..
  • ✅ Analisis de Zone-Transfer

Arquitectura

MóduloHerramientaPropósito
DNSdigResolver dominio a IPs
Webhttpx/curlDetectar tecnologías y servidor
PuertosnmapEscanear puertos abiertos
CookiescurlAnalizar atributos de seguridad
RegistrowhoisInformación del registrador

Instalación

Escaneo básico

sudo python3 dscanner.py ejemplo.com

Versiones

18/06/2026 - v2.0

  • Cambie el código a Python
  • SSL detección
  • Detección simple de Plataforma
  • Mejora de interfaz y velocidad
  • Monitoreo de DMARC DKIM ETC.
  • Zone Transfers

15/11/2025 - v1.5

  • Agregué el scrapeo de robots.txt, sitemap.xml
  • Cambié la configuración del nmap a -sV así se puede ver más información de cada puerto
  • Ahora resuelve a IPv6

12/10/2025 - v1.0

  • Primera versión de dscanner

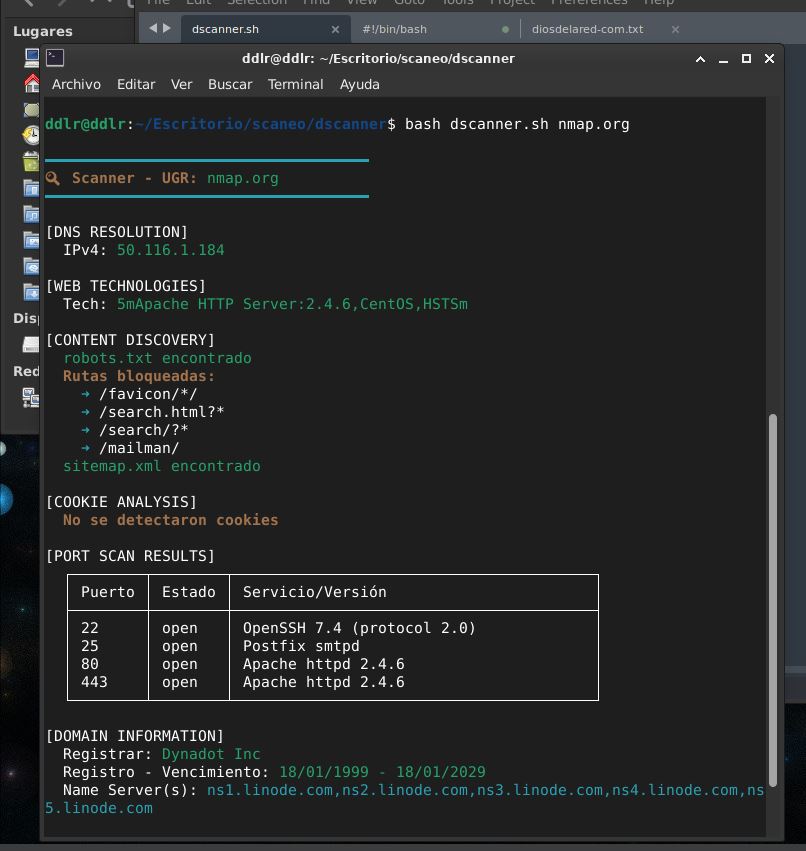
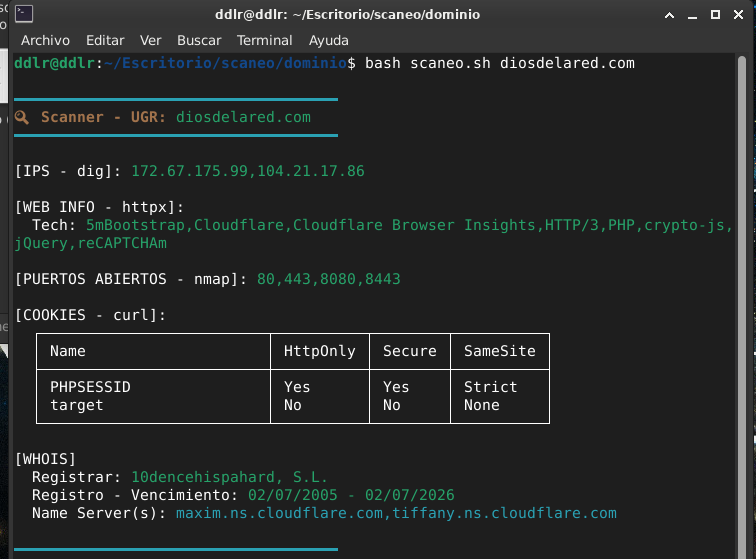
Ejemplo de salida:

Version v2: image

image

version 1:

dscanner1

image

vibecodeado con claude

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →